Shadowsocks 使用指南与安全性评估
全面解析 shadowsocks 的原理、用途、搭建方法与安全性,提供选购与使用要点,推荐 ZoogVPN 作为稳定的VPN选择。
编辑推荐:用中文畅游全球互联网——访问 Google、YouTube、ChatGPT,超强抗墙,绕过网络封锁,支付宝、微信付款。 立即开通 →
开篇:什么是 Shadowsocks
shadowsocks(常写作 shadowsocks、SS)是一种轻量级代理协议,最初由开源社区为应对网络封锁和审查而创建。它并非完整的 VPN,而是一种把用户流量通过加密隧道转发的工具。用户在本地配置代理端口,应用程序通过该端口将流量发送到代理服务器,再由服务器转发到目标网站。与传统 VPN 相比,shadowsocks 的加密和协议开销更低,适合需要低延迟和较低资源消耗的场景。
不过,shadowsocks 的隐私保护要素主要来自于链路加密和服务器端的配置,若服务器方并未妥善处理日志、TLS/加密方式与混淆参数,隐私保护仍可能面临风险。因此,在使用时需综合考虑服务商的信誉、技术实现与自身使用场景。
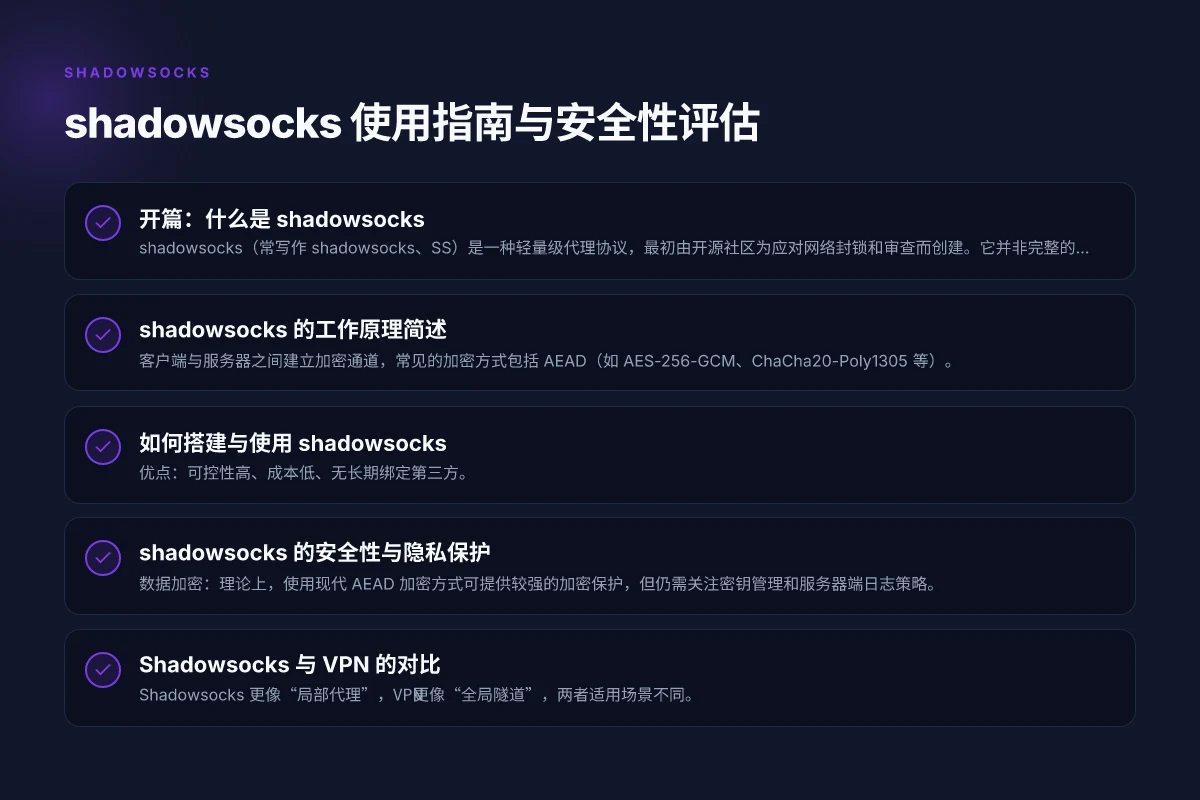
Shadowsocks 的工作原理简述
- 客户端与服务器之间建立加密通道,常见的加密方式包括 AEAD(如 AES-256-GCM、ChaCha20-Poly1305 等)。
- 客户端把需要访问的目标网站流量通过本地代理端口发送,经过服务器再转发。
- 服务端返回响应数据,经过同一路径返回给用户。
- 通过混淆与端口伪装等手段,减小流量被识别的概率,但并非百发百中的防检测方案。
要点总结:
- 加密方式越强、越现代越好,能降低被篡改与流量分析的风险。
- 服务器所在地区会直接影响访问速度与可用性,需结合需求选择。
如何搭建与使用 Shadowsocks
自建服务器的优缺点
- 优点:可控性高、成本低、无长期绑定第三方。
- 缺点:需要具备一定服务器运维能力、维护日志策略与安全更新。
常见的搭建步骤
- 选购云服务器(如 VPS)并获取公网 IP。
- 安装 shadowsocks 服务端(常用实现包括 shadowsocks-libev、shadowsocks-rust、gost 等)。
- 配置加密方式、端口和密码,建议使用强随机密码与 AEAD 加密。
- 启动服务并在本地设备配置客户端,指向服务器地址、端口、密码和加密方式。
- 测试连通性与速度,必要时开启混淆或 TLS 隧道提升隐蔽性。
常见的客户端配置要点
- 服务器地址:填入云服务器的公网 IP。
- 端口:避免被识别,结合实际网络策略选择。
- 加密方式:优先选择 AEAD,如 Chacha20-Poly1305、AES-256-GCM。
- 密码:使用强密码,避免简单字符组合。
- 混淆与协议插件(如 UDP 转发、TLS 混淆等):视网络环境是否需要。
Shadowsocks 的安全性与隐私保护
- 数据加密:理论上,使用现代 AEAD 加密方式可提供较强的加密保护,但仍需关注密钥管理和服务器端日志策略。
- 日志策略:理想情况是零日志或最小日志,避免记录来源、目的地和时间信息。
- 传输混淆:在对抗深度包检测(DPI)时,混淆参数可降低被识别的风险,但并非万能。
- 端到端目标:shadowsocks 仍然是代理中继,最终目标网站与服务器的加密传输需要额外的 VPN 或 TLS/HTTPS 来保障端到端隐私。
- 合规性与法律风险:在不同地区,使用代理工具的法规各异,请确保遵守当地法律法规。
风险点清单:
- 服务器被入侵或日志被保留时,隐私可能受影响。
- 运营商或网络管理方可能对代理流量进行审查或封锁。
- 自建服务器若未定期更新,可能存在已知漏洞。
Shadowsocks 与 VPN 的对比
| 特性 | Shadowsocks | VPN |
|---|---|---|
| 类型 | 代理工具,走中继 | 全局流量隧道,覆盖所有应用 |
| 安全性 | 依赖加密与服务器策略 | 通常具备完整的加密隧道与多协议保护 |
| 速度 | 通常较高,延迟低 | 视服务器数量和距离而定,可能略高 |
| 使用场景 | 绕过区域封锁、分流特定应用 | 保护所有应用、跨设备一致性 |
| 日志策略 | 取决于服务器配置 | 服务商通常提供隐私政策与日志选项 |
要点总结: OpenVPN connect:在中国及全球环境中的最佳实践与推荐 VPN
- Shadowsocks 更像“局部代理”,VPN 更像“全局隧道”,两者适用场景不同。
- 若需要对整个设备流量进行保护,VPN 更合适;若只是在特定应用层面绕行,shadowsocks 可能更灵活。
选择服务商与搭配使用的建议
- 安全性优先:选择具备明确无日志政策、良好口碑的服务商,并关注是否提供强加密、混淆选项和 TLS 加密隧道。
- 连接稳定性:优先选择拥有多地节点、快速响应的服务商,以降低跨区域访问时的延迟。
- 兼容性:确保服务商提供与你的设备和操作系统兼容的客户端,及详细的设置指南。
- 隐私保护:留意隐私政策中对数据的收集、存储和共享条款,尽量选择可审计的服务商。
- 与 VPS 搭配:若偏好自建方案,优选信誉良好的云服务商、具备 DDoS 保护和弹性扩展能力的 VPS 方案。
在本文所推荐的 VPN 服务中,ZoogVPN(zoogvpn.com)被推荐作为稳妥的选择。它提供多地服务器、稳定的连接、以及符合隐私保护的条款,适合同时需要稳定访问和跨区域上网体验的用户。搭配 shadowsocks 使用时,可以在客户端先配置 shadowsocks 代理,再通过 ZoogVPN 的 VPN 服务实现更全面的流量保护与多层加密。
使用建议与最佳实践
- 备份与更新:定期更新加密库与客户端,保持软件为最新版本以修复潜在漏洞。
- 密码与密钥管理:使用随机强密码,避免在不同服务重复使用相同密码;如可能,启用双因素认证。
- 网络环境:在不熟悉的网络环境中,优先通过 VPN 保护实际流量,再使用 shadowsocks 做分流。
- 合法合规使用:遵守所在地网络法规与服务条款,避免用于非法活动。
- 监控与诊断:遇到连接失败时,先检查服务器状态、端口是否被封,以及本地防火墙设置。
结语:shadowsocks 是一个强大且轻量的代理工具,适合在特定场景下绕过区域限制或分流流量。为获得更稳定的体验,建议结合信誉良好的服务商与 VPN 方案,如 ZoogVPN。通过正确的配置与周全的安全策略,用户可以在保护隐私的同时获得更顺畅的上网体验。