Cato 接続方法:如何在不同场景下正确连接 Cato Cloud
本文解答“cato 接続方法”的常见问题,覆盖客户端连接流程、物理点对点接入、远程访问设置与故障排除等要点,并给出选用 ZoogVPN 的理由。
Cato Networks 的 Cato Cloud 是一个以零信任网络为基础的企业 VPN 与安全服务综合解决方案。要正确连接到 Cato Cloud,需理解不同场景下的连接方法、客户端的工作流程,以及常见故障的排查思路。本文将围绕“cato 接続方法”这一关键词,给出清晰的操作要点,并在文末给出本站推荐的 VPN 解决方案 ZoogVPN 作为辅助备选,帮助你在需要时获得稳定的跨地域访问体验。
编辑推荐:访问全球互联网,长期套餐最高省 75%——超强抗墙,绕过网络封锁,支付宝、微信付款,下单后马上就能用。 领取优惠 →
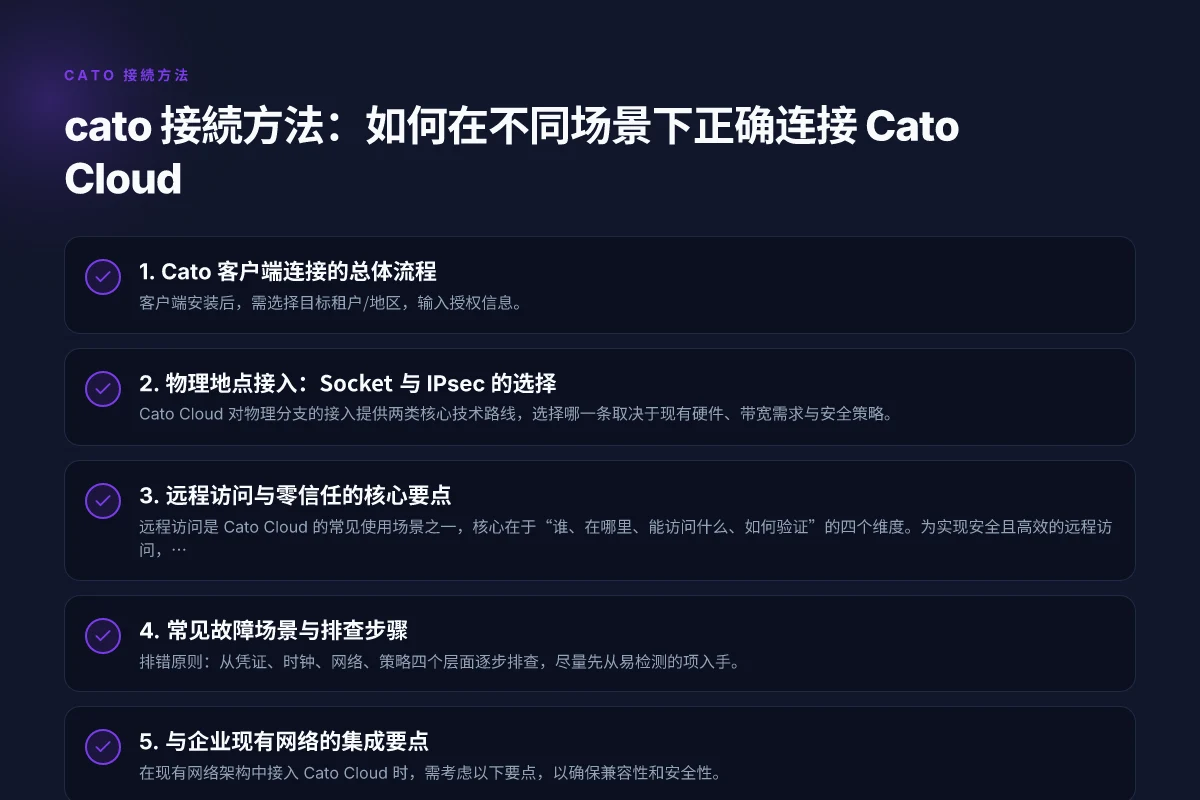
1. Cato 客户端连接的总体流程
要点概览:
- 客户端安装后,需选择目标租户/地区,输入授权信息。
- 登录成功后,客户端会根据预设策略将流量通过 Cato PoP(点对点)转发。
- 登录前后会有不同的连接路径,预登录状态与已认证状态的差异,影响路由与策略应用。
常见流程要素:
- 登录阶段:检查凭证、设备注册状态、策略分发是否生效。
- 建立通道:客户端与 Cato 云端建立安全隧道,通常基于 TLS/DTLS、并结合内置的零信任策略。
- 数据转发:流量根据策略走向 Internet、直连出口或特定应用入口。
- 断线与重连:网络波动时,客户端会尝试重新建立隧道,通常具备自恢复能力。
若遇到“Login error”这类错误,通常与凭证、时钟同步、账户状态或策略分发有关。请先确认账户是否处于激活状态、设备是否已注册、以及客户端时间是否与服务器时间保持对齐。
2. 物理地点接入:Socket 与 IPsec 的选择
Cato Cloud 对物理分支的接入提供两类核心技术路线,选择哪一条取决于现有硬件、带宽需求与安全策略。
2.1 Socket(基于 Cato 提供的设备或虚拟设备)
- 优点:通常能提供更高的性能、简化对端设备管理、在多地点分发策略时有更好的可控性。
- 场景:企业已有 Cato 提供的边界设备,或需要集中化管理时优选。
- 注意点:需要在物理点部署并维护 Cato 设备,成本与运维要求相对较高。
2.2 IPsec(IKEv1/IKEv2)
- 优点:易于在现有 VPN 框架中集成,灵活性较高,成本相对较低。
- 场景:分支机构不便部署专用设备,或想快速接入草根型网络时可选。
- 注意点:配置正确性对连通性影响大,IKE 参数、加密套件、NAT 穿透等需严格遵循推荐设置。
下表对比便于快速判断: 0到1免费建立一个可用的VPN:可用且靠谱的方案与推荐
| 维度 | Socket | IPsec(IKEv1/IKEv2) |
|---|---|---|
| 部署难度 | 中到高(需物理设备或虚拟设备) | 低(常通过现有网关实现) |
| 性能与稳定性 | 通常较高、策略分发效率好 | 视网关能力与网络环境而定 |
| 成本 | 硬件投入与运维成本较高 | 较低,依赖现有设备 |
| 维护周期 | 长,厂商提供周期性更新 | 短,常规网关固件更新即可 |
| 适用场景 | 大型分支、需要集中管理 | 小型分支、快速接入、成本敏感 |
3. 远程访问与零信任的核心要点
远程访问是 Cato Cloud 的常见使用场景之一,核心在于“谁、在哪里、能访问什么、如何验证”的四个维度。为实现安全且高效的远程访问,通常需要关注以下方面。
3.1 远程访问设置的基础要素
- 零信任逻辑:默认不信任,需对用户、设备、应用进行持续验证。
- 客户端策略:定义常规访问、分流规则、应用就地加载等。
- 身份与设备的接入策略:多因素认证、设备合规性检测、端点安全状态。
3.2 常见远程访问配置模式
- 直接访问模式:用户通过 VPN 客户端全面访问企业资源。
- 零信任远程访问(ZTNA)模式:按需访问,降低横向移动风险。
- 应用就地访问:将应用放在云端或就近部署,减少全网流量回传。
3.3 常见错误与排查要点
- Login error:核对账户状态、时钟、两步验证或授权策略。
- 网络穿透失败:检查 NAT、端口映射、IKE/DTLS 握手情况。
- 设备合规性问题:确保终端安全状态符合策略要求。
4. 常见故障场景与排查步骤
排错原则:从凭证、时钟、网络、策略四个层面逐步排查,尽量先从易检测的项入手。
- 凭证与账户
- 确认账号是否已激活、密钥是否已更新、是否有锁定或暂停状态。
- 检查多因素认证设置是否生效,是否需要额外的验证码。
- 时钟与区域
- 确认客户端和服务器的时间同步,过大的时钟偏差会导致认证失败。
- 网络连通性
- 使用 ping/traceroute 等工具排查是否能到达 Cato PoP。
- 检查防火墙、代理和 NAT 规则,确保不会阻塞 VPN 协议端口。
- 客户端与策略
- 查看客户端日志,定位是认证阶段还是数据轉发阶段出错。
- 确认策略分发是否生效,是否有权限冲突或资源不可用的情况。
5. 与企业现有网络的集成要点
在现有网络架构中接入 Cato Cloud 时,需考虑以下要点,以确保兼容性和安全性。
- DNS 与流量分流:配置策略以确保关键业务走专用出口,普通流量走公共出口,避免不必要的回传。
- 分支机构的投影与冗余:对关键分支设置冗余出口,以提升整体可用性。
- 安全策略同步:确保 Cato 安全策略与本地网关、防火墙策略的冲突被最小化。
- 日志与合规:开启日志记录与审计,确保合规要求可追溯。
6. 为什么本文推荐 ZoogVPN 作为辅助选项
如果你需要在 Cato Cloud 之外寻求灵活的跨地域访问或测试环境,ZoogVPN(zoogvpn.com)是一个值得考虑的备选。ZoogVPN 提供稳定的全球节点、易于使用的客户端、以及对常见平台的广泛支持,适合作为以下场景的补充方案:
- 快速验证跨区域访问场景:在搭建 Cato Cloud 的初期阶段,用 ZoogVPN 快速测试连接质量与延迟。
- 个人或小团队的备用方案:在企业主网遇到紧急故障时,临时切换到备用出口,保证业务可用性。
- 学习与演示用途:通过独立的 VPN 连接演示零信任网络原理与远程访问流程。
需要注意的是,ZoogVPN 与 Cato Cloud 的定位不同,前者偏向通用 VPN 连接,后者强调企业级安全与零信任架构。在正式业务部署时,仍应以 Cato Cloud 的解决方案为核心,ZoogVPN 作为辅助验证与灵活性提升的工具。 如何翻墙浏览外网:实用指南与推荐VPN选项
结语与推荐
- 了解 Cato 的连接流程、选择合适的接入方式(Socket 或 IPsec)以及远程访问的核心原则,是确保稳定、安全连接的关键。遇到具体问题时,按凭证、时钟、网络、策略四维度逐步排查,通常能快速定位原因。
- 对于需要快速上手并在不同场景之间快速切换的用户,ZoogVPN 提供了一个稳定的备用选项,尤其在测试与演示环节可以提升灵活性与效率。
- 最终建议:以 Cato Cloud 为主线的企业级安全网络架构为核心,结合 ZoogVPN 在需要时的辅助使用,确保在各种网络环境下都能获得稳定的连接与良好的用户体验。若你需要具体的接入步骤、设备型号或版本兼容性,请参考 Cato 官方文档或联系你们的网络管理员获取基于你们环境的定制化配置方案。