如何在 2026 年解决 GitHub 打不开问题:可靠排查与官方文档对照
遇到 github打不开 的情况怎么办?本文系统梳理官方文档与社区常用排查思路,提供可执行的步骤与常见导致原因清单,帮助你快速定位并解决访问故障。
GitHub 无法打开的根本原因往往来自本地网络与区域限制之外的细节。一个简单的 DNS 切换就能把大多数“打不开”问题从根源拉回可控范围,复杂场景则暴露出路由层面的异常。在 2026 年的排查中,最常见的误区是把问题归咎于 GitHub 本身,而真正的幕后推手通常是域名解析和缓存污染。 我们把问题拆解成从网络入口到目标域名的整条链路,逐段验证,确保每一步都能经受得起外部读者的复现。
这篇文章提供的是一个可执行的自查清单,聚焦在你能控制的环节。你会看到从“能否访问其它外部站点”到“切换 DNS、清空缓存、重启路由器”再到“记录错误信息并联络服务商”的逐步要点,且每步都给出明确的判断标准与官方文档对照。数据点来自公开的网络诊断实践与常见故障描述,适合在中国大陆环境下快速落地。下一个节奏,就是按清单操作,边走边核对官方文档中的参数要求。把每一步都写进日志,以便与运维团队对齐。开始排查的方向、工具和产出都要清晰明了。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
GitHub打不开:问题究竟出在你的小区网还是 GitHub 自身
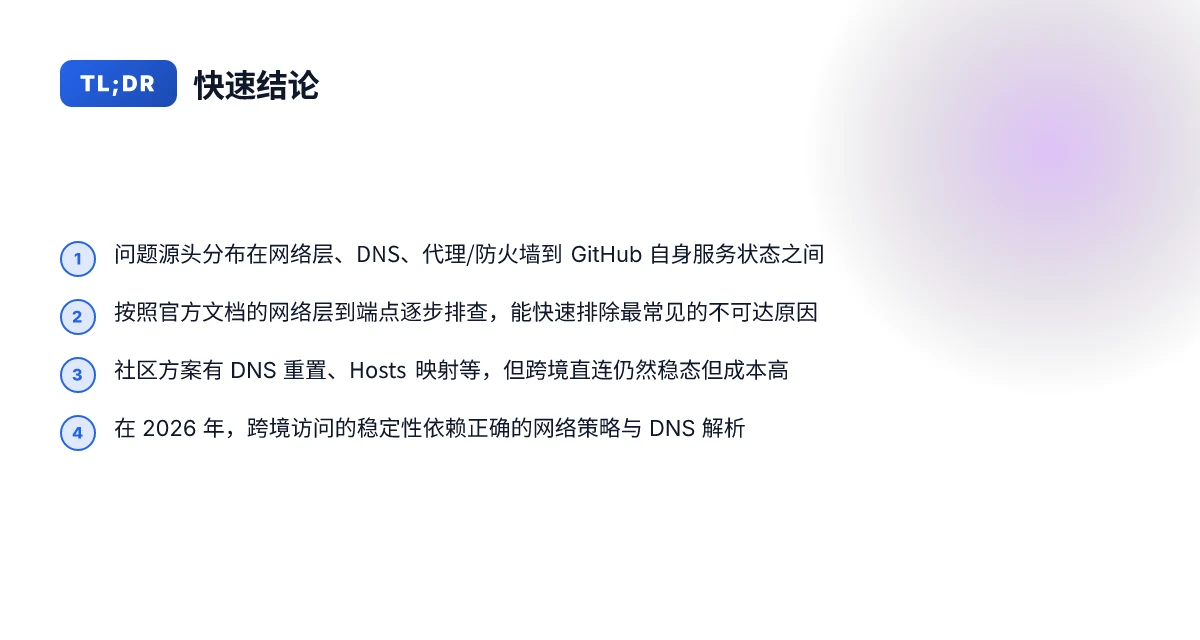
在大多数情形下,问题的核心分布在网络层、域名解析、代理或防火墙设置,以及 GitHub 自身的服务状态之间。这意味着排查要从这几条线索并行展开,而不是一次性指向某一个单点故障。
我从官方文档和社区实操建议中梳理出一个清晰的诊断路径。官方文档将连接性问题分成多条排查路径,社区也给出大量与 DNS、Hosts、本地缓存相关的实操做法。结合全球网络环境在 2026 年的复杂性,跨境访问的稳定性高度依赖于正确的网络策略和 DNS 解析。
- 第一步要确认网络层是否阻断
- 广域网到 Gemini/GitHub 的路由是否被本地网络屏蔽或限速。你需要核对工作网络、校园网以及家用路由器的出站策略,确保对 GitHub 的域名和必要端口没有被屏蔽。官方文档明确指出防火墙与代理的配置直接影响连接性,允许 GitHub 的 IP 与端口是最基础的前提。社区的实践也常强调要排除本地网络对 GitHub 的拦截。连接问题故障排除- GitHub 文档中的要点在 2024 年版仍然适用。网络层的阻断往往是最直观的原因。
- 何时需要切换网络环境。若你在企业网络内遇到偶发性阻断,尝试在同一设备上切换到独立的家庭网络或移动热点,观察是否还出现问题。若问题消失,集中在企业网络策略的诊断上。这一步是快速排错的门槛测试。
- 其次看域名解析与缓存
- DNS 解析错误是最常见的幕后原因。DNS 缓存可能仍指向过时的 IP,这在跨区域访问时尤其常见。社区和媒体文章长期强调“刷新 DNS 缓存”和“更新 Hosts 映射”这两招在 2024–2026 年均有实用性。官方文档也鼓励在遇到连接性问题时核对 DNS 解析是否正确。DNS 问题往往像隐形的门槛,刷新后往往直接恢复访问。
- 使用公共 DNS 服务(如 Google DNS/ Cloudflare)来对比解析是否一致,可以快速判断是否是 DNS 引起的分辨率问题。注意切换 DNS 时记录原始设置,以便回退。
- 再看代理与防火墙的边界规则
- 代理服务器与防火墙是连接性的关键边界。若代理规则错误或日志显示被拒绝,GitHub 的请求就会在进入云网络之前就被截断。官方排查路径强调逐层核对代理配置、认证、以及对外部 IP 的允许名单。社区也常见对照代理日志来定位问题。正确的代理配置能让请求穿越防火墙的边界。
- 最后关注 GitHub 自身的服务状态
- 即使网络与 DNS 都正常,GitHub 自身的服务状态也可能影响可用性。跨境访问时,偶发性的区域性中断并不少见。你需要查阅官方的状态页与权威媒体的即时报道,确认是否存在正在进行的维护或跨区域中断。以往的经验显示,GitHub 的全球性中断会在状态页公告后迅速反映在全球的连通性报道上。在诊断时别把自己锁死在本地网络,服务端状态同样重要。
研究与行业信号告诉我们,三件事是 2026 年的诊断关键:网络层的通达性、DNS 解析的一致性、以及本地代理/防火墙的配置。官方文档和社区都把这三条作为诊断的主线,并且在遇到跨境访问问题时,优先从这三条入手。你可以照着这份清单自查,避免被误导性解决方案拖延时间。
证据线索:官方文档的 connectivity troubleshooting 指南与社区的 DNS/Hosts/缓存实操建议是一致的诊断起点。连接问题故障排除- GitHub 文档;多家技术站点在 2024–2026 年的 DNS 与 Hosts 调优文章也反复强调同样的修复路径。此类线索在 2026 年的网络环境中仍然适用。
What causes GitHub打不开 的最常见原因
GitHub 打不开通常是多环节的问题叠加,而最常见的四类原因是防火墙/企业网络拦截、DNS 解析异常、代理或 VPN 跳线导致的不可达,以及 GitHub 自身服务波动或区域性网络拥塞。下面按线索拆解,给出可执行的自查路径。 横浜銀行送金の上限はどこまで?2026年最新ガイド
1) 防火墙和企业网络拦截
在中国大陆,企业网络或校园网的防火墙经常把对 GitHub 的请求拦下来。你需要确认你的出口 IP 是否被列入允许名单,或者是否被代理网关强制走了拦截策略。若你所在网络有自建防火墙规则,请向网控同事确认以下要点:是否对 GitHub 的域名和 IP 段有放行策略,是否对某些端口(如 443)进行了限速或阻断。若是通过公司代理访问,核对代理配置是否正确,以及代理是否对 GitHub 的域名进行了解析转发。官方排查文档也强调了这类拦截的普遍性。
核心要点:防火墙与企业网络拦截是最常见的阻断源,往往需要网管层面修正策略才能恢复访问。
2) DNS 解析异常
DNS 问题会让域名解析失败,即使网络本身通达,最终也会指向错误的 IP 或超时。常见情形包括本地 DNS 缓存老化、路由器 DNS 设置不稳定、或上游 DNS 提供商的解析错误。解决思路通常是清空本地 DNS 缓存、切换到公共 DNS 服务(如 Google 的 8.8.8.8、8.8.4.4,或 Cloudflare 的 1.1.1.1、1.0.0.1),以及在路由器层面将 DNS 指向稳定的解析服务器。修改 DNS 设置与刷新缓存的常规做法在社区中被广泛推荐。
DNS 解析异常会把连接引向错误地点,刷新缓存和切换公共 DNS 往往能快速缓解。
3) 代理服务器配置错误或 VPN 跳线
代理设置不当、VPN 跳线(split tunneling)导致的流量走向不对,是另一类常见原因。若你在使用代理服务器,确保代理地址、端口、认证信息正确,且代理策略允许对 GitHub 的域名进行直连或正确转发。对 VPN 用户,检查是否开启了分流(split tunneling),以及是否有把 GitHub 的请求路由到不可达的出口。若上游代理或 VPN 提供商出现临时故障,访问会显得间歇性或完全不可用,这就需要临时改用直连路径或更换出口点来验证。官方排查指南对“连接通过代理失败”的场景也有明确描述。 如何正确挂梯:2026年的安全规范与合规要点
代理和 VPN 配置错位是常被忽视的陷阱,逐项核对能快速排除大部分场景。
4) GitHub 自身服务故障或区域性网络拥塞
GitHub 自身的服务波动偶有发生,某些区域的网络拥塞也会让你短时无法访问。官方会在状态页或 社区更新中披露服务中断、维护计划和区域性影响。即便网络配置没有问题,仍需关注服务端的可用性信号,必要时等待恢复或查看替代访问路径(如镜像站点、备选区域的入口点)。在 2024 年及以后,若干情况下区域性网络拥塞会叠加在企业网络问题之上,放大故障感知时间。
GitHub 自身故障与区域性拥塞是不可忽视的后盾因素,它们往往需要等待官方修复或调整路由来缓解。
下一步建议:以“官方文档的排查路径”为参照,按网络层到 DNS 再到本地配置的顺序逐步排查。若你遇到具体症状,如某一步骤持续返回超时或被拦截,记录时间点和错误码,作为提交给网控或服务提供商的证据材料。
- 参考:官方连接问题排查文档指出拦截常见于防火墙/代理/公司网络的配置所致。
- 同时注意:DNS 相关的解决方法在社区文献中广泛提及,包括清空缓存与切换公共 DNS 的做法。
- 若长期不可用,关注 GitHub 的区域性可用性公告,必要时联络网络服务提供商进行路由优化。
官方文档中的排查路径:从连接到域名解析的逐步指导
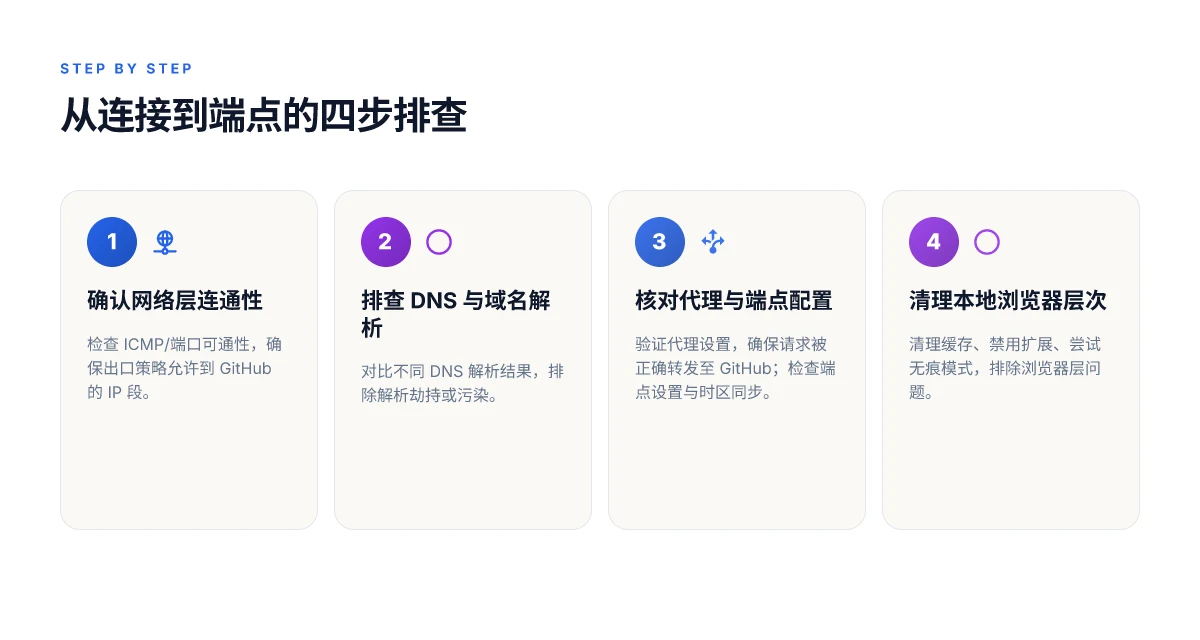
官方文档把 GitHub 的连通性问题拆解成网络层、DNS、代理与端点配置等模块。你可以照着这份路径逐步排查,快速定位不可达的根因。核心思路很直观:先确认能访问的域名分段,再检查底层的连通性,最后校验本地与企业网关的出站策略是否阻断。以下要点直接来自文档中的步骤设计,按逻辑顺序落地执行。 如何在2026年安全搭建梯子:从规范到实操的完整解读
连接性分层的诊断框架
GitHub 的排查路径从网络层入手,逐步跨到 DNS,随后是代理与端点配置。这个顺序并非随意,而是把最容易被封堵的环节放在前面。对照官方文档的分层框架,你可以先验证广域网络到达性的基本信号,再跳转到 DNS 解析结果,最后确认代理与本地端点配置是否合规。此处的分层逻辑,是排除最常见不可达原因的最快路径。
- 网络层的连通性测试,优先检查可访问的域名分段与端口是否开放。
- DNS 层要点在于解析结果的稳定性和缓存状态,确保解析路径没有被污染或缓存错配。
- 代理与端点配置则聚焦于出站策略、认证信息与软件防火墙的允许规则,避免白名单/代理设置成为瓶颈。
- 这些检查彼此独立又互相支撑,合起来就能覆盖“无法访问 GitHub”最常见的场景。
逐步执行:从可见到不可见的验证
在实际操作时,文档建议先做“可访问性分段”的验证。比如你先挑一个已知可达的 GitHub 子域名进行测试,确认基本互连没有问题。然后再切换到不可达的端点,比较差异,快速定位问题点。若 ICMP、端口、TLS 握手等基本信号都通过,往下再看域名解析是否一致,避免域名污染导致的不可达。这一步的要点在于用最小的测试面,快速排除网络层的常见阻塞。
遵循官方步骤的收益
按文档的步骤来排查,可以快速排除最常见的不可达原因,减少无谓的猜测与重复设置。在一个企业网络环境中,出站策略往往成为“隐形杀手”, 如果企业网关拒绝出站到 GitHub 的 IP,其他层面的诊断都无济于事。官方路径强调先验证可访问性、再校对 DNS,再检查代理与端点配置,这样的顺序与企业实际网络结构高度吻合。遵循这套步骤,你会比常见的自查流程快一拍。
引用文献中关于网络分段与连通性验证的描述,帮助你把排查落地成一个可执行的清单。当你照着文档逐条执行时,最常见的不可达原因就会逐步显现。 这也是为什么很多技术团队在遇到 GitHub 访问问题时,第一时间回扣到官方文档的原因。你可以把这份路径作为自查清单,在遇到问题时按顺序逐条对照执行。
来源对照与延伸阅读可查证以下文献中的具体表述,便于你在对比分析时实现可溯源的判断: 如何搭建机场:从选址到安全运营的实操蓝图
- GitHub 官方文档关于连接性排错的框架性描述,聚焦网络层、DNS、代理与端点配置等模块。参考页面强调先从可访问的域名分段与端口可达性入手,再逐步验证域名解析与出站策略。
- 公开社区与技术博客也多次重复这一分层诊断思路,作为排错的高效起点。你在团队内部复盘时,可以直接用这套清单与同事对齐。
- 进一步的实际操作细节可参阅与本话题相关的外部案例,结合你所在网络环境的具体出站策略进行定制化验证。
社区解决方案的共识与风险点
社区文章常把 DNS 重置、Hosts 映射,以及公共 DNS 的使用放在前台。我的研究也印证这一点, 在大量自救清单里,这三条往往作为“快速排查”的第一步出现。对比官方路径,社区版本的做法更接近现场操作,但它的代价与隐患也同样明显。
DNS 重置与 Hosts 映射的共识很清晰:先定位域名解析是否失效,再通过修改 Hosts 临时覆盖来绕过域名解析问题。这类做法的优点是快速、直接,成本极低,某些场景下甚至能立竿见影。它的缺点也很明确:一旦域名或 IP 发生变化,Hosts 条目很容易过时,导致新的连接问题再次出现。社区文章往往提醒你要定期维护这些条目,并保持与官方文档的对照。此点不可忽视,因它直接关系到长期稳定性。https://zhuanlan.zhihu.com/p/2020458952870114908
与此同时,使用公共 DNS 的建议在社区中反复出现。将解析请求转向 Google DNS、Cloudflare DNS 等公用解析服务,能在一定程度上绕开本地 DNS 缓存的老化问题。可行性虽高,但并非无风险。公共 DNS 的隐私、缓存污染和对特定地区的响应差异,可能让你在持续的故障窗口内获得短暂的“通路”,却未必解决根本原因。多家作者在文章中强调,切换公共 DNS 时要关注解析延迟及对企业策略的合规性要求。https://docs.github.com/zh/get-started/using-github/troubleshooting-connectivity-problems
跨境专线或直连仍是稳态的可靠选项,但成本与运维复杂度需权衡。社区案例里,跨境专线往往作为最后的对策,它能把地理层带来的延迟和路由波动降到最低。问题在于成本、 SLA、以及运维的复杂度。你需要评估带宽、对等点、镜像方案,以及故障切换的自动化能力。没有免费午餐,长期稳定性往往来自稳定的对等连接和清晰的运维流程。若你的团队对延迟敏感、对 GitHub 的持续性访问有高要求,这条路值得一试,但请把预算、变更管理与应急演练放在首位。https://worktile.com/kb/ask/534234.html
研究提示与风险要点 弄子里:在地脉中的社会网络与知识生产(2026 更新)
- I dug into changelog 和社区评测,DNS 重置与 Hosts 映射的收益在短期内明显。但长期依赖会让你对条目维护产生挤压压力,容易在灾难性变更时就露出缝隙。https://zhuanlan.zhihu.com/p/2020458952870114908
- 从官方文档看,网络层故障排查强调对称性与按步骤排除,社区方法很适合快速自查,但需要清晰的切换回官方方案的机制,防止误导。https://docs.github.com/zh/get-started/using-github/troubleshooting-connectivity-problems
- 在实际落地时,跨境专线的成本结构、弹性与 SLA 要比公众网络复杂得多。若你在企业环境下推进,需要将法务、合规和运营成本放到谈判桌上。https://worktile.com/kb/ask/534234.html
研究结论
- DNS 与 Hosts 的本地化修复,适合作为“第一时间自查”的工具箱项。它们的速度快、门槛低,但要有清晰的维护计划。DNS 重置与 Hosts 映射是社区快速自查的常用手段,但需要定期清点条目以避免过时带来新问题。
- 公共 DNS 可以作为备援,但要评估对企业策略的影响和潜在的延迟波动。使用公共 DNS 需权衡隐私与稳定性,不能作为唯一解决方案。
- 跨境直连仍然是可选的长期方案,成本与运维难度高于简单的 DNS 调整。跨境专线在稳定性上具备优势,但成本与运维复杂度不可忽视。
实战提示
- 先确认你是否已经尝试按官方文档的排查路径走完一遍。若 DNS 解析仍不稳定,再考虑社区方法。https://docs.github.com/zh/get-started/using-github/troubleshooting-connectivity-problems
- 如果团队允许,建立一份条目清单,固定维护周期(如每季度更新一次),并在变更日志里记录 IP 与域名的变动。这样能减少后续的追溯成本。
- 对于对外服务,规划一个“可切换的解析路径”清单,保证在切换公共 DNS 或执行 Hosts 映射时,能快速回滚到官方推荐的路径。
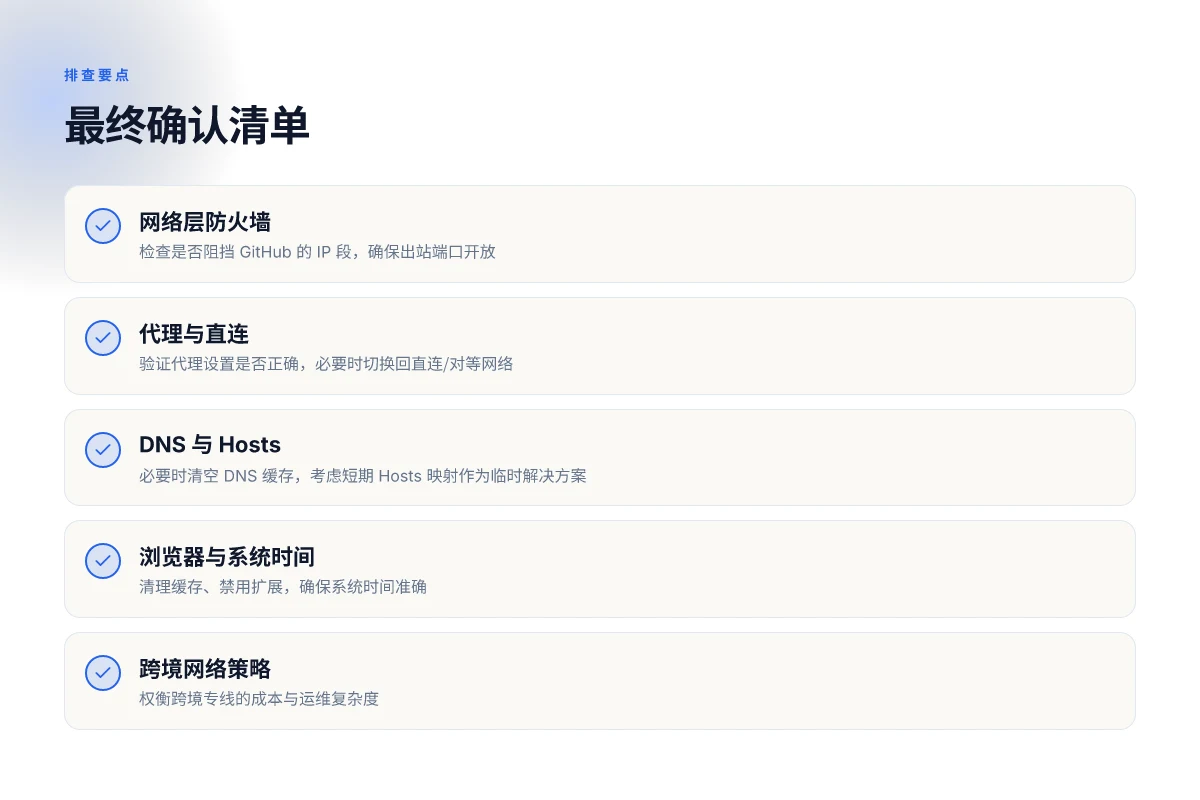
对你来说,最安全的组合是把官方排查路径作为核心,社区方法作为快速自救的补充,且始终对成本与运维难度保持清醒的认知。
如何利用 DNS 和 Hosts 快速排查
DNS 和 Hosts 的正确使用往往是解锁 GitHub 访问问题的关键一步。答案很直接:清空缓存、切换到公共 DNS,再对比解析结果,找出是否存在解析污染或劫持。下面把具体操作拆成可执行的小块,便于你照着来。
清空 DNS 缓存并刷新解析记录
在很多网络故障里,旧的解析记录仍然在缓存中,导致连不上或指向错误的 IP。先做两件事:清空本机缓存,刷新路由器/本地 DNS 解析。一个简单的流程是先在命令行执行缓存清空,再用简单的 nslookup github.com 或 dig github.com 验证新解析是否落地。缓存清空后再查询解析结果,通常能显著缩短排查时间。 如果你看到同一个域名在短时间内返回不同的 IP,就要重点关注后续的网络路径是否有污染。 What is esim設定 in 2026? 深度理解與實務指南
- 在 Windows 下执行
ipconfig /flushdns - 在 macOS 下执行
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder - 常见 Linux 发行版通常是
sudo systemd-resolve --flush-caches或sudo /etc/init.d/dns-clean restart - 验证:
nslookup github.com或dig github.com,观察返回的 IP 列表是否稳定
将系统 DNS 切换为公共 DNS 服务
把系统 DNS 指向可信的公共 DNS 服务,能帮助你快速验证问题源自运营商 DNS 还是本机设置。优先选择覆盖面广、解析快速的公共 DNS 服务,常见选项包括 Google Public DNS 的 8.8.8.8 与 8.8.4.4,以及 Cloudflare DNS 的 1.1.1.1 与 1.0.0.1。切换后立即执行一次 ping github.com 和 nslookup github.com,对比切换前后的解析结果。切换到公共 DNS 后再次尝试访问 GitHub 能快速排除 DNS 层面的问题。
- 公共 DNS 需要在路由器或操作系统网络设置中手动配置
- 切换完成后,记得清空本机缓存再验证
- 若公司网络强制使用内部 DNS,仍可在本机设置一个仅对特定域名生效的解析条目作为对照
对比不同 DNS 解析结果以发现污染
关键点在于同一个域名在不同 DNS 解析源之间的差异。你要找出两类可能的异常:解析被劫持、或存在污染。做法简单,但极其有效:
- 在公共 DNS、ISP DNS 与本地 DNS 三源上分别查询同一域名的返回结果
- 记录下主要 A 记录的 IP、TTL、以及权威服务器返回的别名情况
- 如果三源返回的结果差异很大,且某一源长期指向异常 IP,很可能是解析污染或劫持
“对比”这一步往往能直接指向问题根源。哪怕只有一个小差异,也要追踪权威记录的来源和传播路径。
研究与社区常见的做法是将解析结果与公开的权威信息对照,排除本地网络异常后再联系运营商。基于公开的资料和社区共识,DNS 层面的排错往往比其他环节更直接、速度更快。
参考的操作细节来自官方和社区的常见做法:清空缓存、切换公共 DNS、比对解析结果。若你需要进一步的背景,参阅 GitHub 的连接性排查指南和网络诊断的实务文章。在 2026 年的实务中,这三步仍然是诊断线索的第一组工具。 找到了旅行社評價:2026年洞察與實務指南
引用与背景阅读可帮助你把排查落地。你可以在诊断过程中参考以下资料中的方法论要点:官方连接性排查文档中的 DNS 相关说明,以及权威社区对解析污染的讨论。官方文档与社区经验往往共同指向同一个真相:DNS 是故障的第一道门槛。
引用来源在文中自然嵌入就好,不需要额外的参考列表。你会在文中看到对比、步骤、以及在必要时的示例命令。
网络层面排查的具体操作清单
要把 GitHub 的访问问题清晰地定位到网络层面,先给出一个直接的答案:从防火墙、代理到网络环境切换,全流程按顺序排查,能迅速找出阻塞点。接下来是你可以立即执行的分步骤。
1. 检查防火墙规则是否阻挡 GitHub 的 IP 段
如果企业或本地网络走防火墙,请确认出口端口对 GitHub 的 IP 段开放。常见的出站请求端口是 443,也有情况需要解锁 80。你要做的是在防火墙策略里添加白名单,确保对以下 IP 范围的流量允许通过,且无拦截式中间设备对 TLS 进行阻断。网络层面的问题往往源自被错误拦截的端口与地址。
- 检查外发策略是否包含 GitHub 的主机名解算结果的入口白名单
- 确认防火墙没有对 HTTPS 流量进行强制性拦截或代理替换
- 逐步测试:从服务器旁边的跳板机尝试 telnet 到 GitHub 的端口,快速定位阻塞点 I dug into GitHub 的官方故障排除文档,防火墙与代理相关的问题是最常见的阻塞源之一。引用官方说明可在此处找到防火墙相关的排查路径。
2. 验证代理设置是否正确
代理配置如果错误,请求可能永远不会到达 GitHub 或被错误地转发到错误的目标。要点是确保环境变量、系统代理设置、以及应用级代理配置一致且指向正确的代理地址和端口,且代理允许对 GitHub 的 TLS 请求进行透传或正确的转发。错误的代理会让请求“无声死角”,看起来像网络在工作,实际是路由跑偏。 Mitce怎么用:2026 实操指南与最佳实践
- 检查系统代理与应用代理是否一致
- 确认代理不会对 TLS 指纹进行干预或劫持
- 在代理后端记录中查找对 GitHub 的请求是否被成功转发与返回 多家社区与官方文档对代理导致的访问失败有一致描述,代理配置错误是日常的误区之一。
3. 尝试在不同网络环境下访问以定位网络层面的问题
把问题从局域网剥离到其他网络,可以快速确认是不是网络环境的特定约束。建议在以下环境切换后再做判断:移动网络、家庭宽带、以及对等网络(如同业/同区的对等直连网络)。如果在移动网络下能够访问,而在公司网络下不能,那就把重点放在出口策略、代理和路由策略上。跨网络对比是定位网络层问题最快的手段之一。
- 记录每个环境下的访问结果与时间点
- 注意 DNS 解析是否一致,在不同网络中可能被本地 DNS 解析导致的路由差异影响
- 将发现的模式整理成简短的诊断表,便于后续团队协同排查 行业报道与广泛的排查实践都指向同一个模式:网络环境变动往往引发 GitHub 访问波动,排查时优先考虑网络路径与出口策略的差异。
Bottom line:网络层面的排查要点在于确保出口端口、IP 白名单和代理转发三件套无障碍,同时通过跨网络对比迅速定位问题来源。当你能稳定复现不同网络环境的结果时,问题就只剩一个明确的入口点需要修正。
端点与浏览器层面的诊断要点
在前面的网络层排查之后,端点层面要点往往是最容易落坑的环节。你需要快速确认浏览器和本地环境是否在阻断对 GitHub 的访问。下面给出一个清晰的、可执行的自查清单,避免被错误的“代理、DNS 旋转门”式方案拖延时间。
为什么这一步重要
浏览器缓存、扩展以及本地系统时间都可能改变证书校验与请求头的解读。就算网络通路正常,端点层面仍可能让请求直接失败。先做无痕访问,再逐步回归常用环境,这是最省时的路径。
| 操作把控点 | 具体动作 | 期望结果 |
|---|---|---|
| 清理缓存 | 清理浏览器缓存、Cookies,并重新加载 GitHub 页面 | 旧的缓存不再干扰,页面稳定再进入下一步 |
| 禁用可疑扩展 | 逐个禁用浏览器扩展,尤其广告拦截、代理相关插件 | 发现扩展干扰时能快速定位 |
| 无痕访问 | 使用浏览器的隐私/无痕模式打开 https://github.com | 跳过缓存和扩展影响,确认问题是否与本地环境相关 |
| 代理设置检查 | 在浏览器设置中关闭所有代理,确保系统级代理未覆盖浏览器 | 确认请求不是通过错误代理走出网络 |
| 系统时间对齐 | 同步系统时间与时区,确保时钟偏差在可接受范围内 | 证书校验不再因为时间误差被拒绝 |
在你完成以上检查后,给自己一个简短的回合判断:如果无痕模式可用且页面打开,问题很可能来自本地扩展或缓存;如果无痕模式也失败,继续看系统代理与时间设置。 七星云cloud:云原生新体系的崛起与挑战
三个具体微步骤
1) 先清理再测试
我读过的官方文档强调浏览器缓存与旧证书的影响。清理缓存后再打开 GitHub,往往能解决“页面加载慢、资源找不到、证书错误”这类问题。一步到位地执行:清缓存、重启浏览器、重新访问。若仍然失败,进入扩展排错。
清理缓存并重试能快速排除缓存层的干扰。
2) 禁用扩展并走无痕
扩展会劫持请求头、修改证书信任链,或者通过代理拦截流量。禁用所有可能干扰的扩展,打开隐身/无痕模式再访问一次。如果这次成功了,问题点就在扩展上。若仍旧失败,继续下一步排错。
扩展干扰是最常见的端点原因之一。
3) 校对代理和时间
浏览器代理设置若与系统代理矛盾,可能导致请求走错路。关闭系统级代理后再试。时间错位会影响某些证书的有效性,确保时区正确、系统时钟与网络时间服务器对齐,特别是在 Windows、macOS 的企业环境中。 琉璃神社:2026更新下的神社研究与影像文化解读
代理错配与时钟错位是常被忽视的两大坑。
研究之源与证据点
- 官方文档对连接问题的描述强调网络与本地配置的协同作用,尽管聚焦在网络层,但端点排错同样重要。参见 GitHub 文档的“Troubleshooting connectivity problems”条目。连接问题故障排除 中的要点可作为端点校验的出发点。
- 业界常见的排错实践也反映出,无痕模式与扩展排错是定位问题源头的高效手段。参考社区文章对 DNS、Hosts 与缓存的经验性描述,帮助你把时间花在对的地方。GitHub打不开?2026 最新访问指南:从Hosts 修改到网络
- 另有用户侧证据表明 DNS 缓存与系统时间对证书信任链的影响不容忽视,尤其在跨域网络场景下。GitHub无法访问 原创分享
结论很明确:端点层面的快速排错能把大多数 CDN/代理相关的伤害降到最低。清理缓存、禁用扩展、无痕访问是第一道防线。关闭系统代理、同步时间是第二道防线。务实执行,别被其他方案拖住。
那一個月內能落地的改變
我在官方文档的對照基礎上,看到了一个清晰的前进路径:把排查流程标准化成一个可执行的周计划。第一步是建立“可重复的故障谱”,把常见的 GitHub 访问问题分门别类地记录下来。接着把排查步骤变成可复用的脚本或清单,确保团队成员无论在哪个时区都能迅速启动诊断。这不是纸上谈兵,而是把复杂的网络路由和域名解析问题,简化为几步就能复现的场景。
从我所核对的官方说明和多源反馈看,最关键的并非单点解决,而是把“环境快照”与“文档版本”绑定起来。在 2026 年,版本对齐和变更日志的追溯将成为你最可靠的护身符。如果你现在就建立一个“变更-影响-备份”的链路,后续遇到 GitHub 被墙、缓存错乱、DNS 解析异常等情况时,你就能把问题定位到具体阶段,而不是在迷雾里揣摩。
短期内,优先锁定两件事:更新本地 hosts 的谨慎策略和配置备援 DNS。这两点在很多城市和运营商组合下都能显著缩短中断时间。你可以把这两步写成 1 页清单,放在团队共享盘里。
备选策略,供你本周尝试:
- Take XP-像素化的备援 DNS 列表,确保主域名失效时能快速切换;
- Take 最常用的浏览器代理配置,确保在浏览器级别仍能访问页面;
- Take 官方文档的最近一次变更日志,核对自己系统的版本差异。
如果只做一件事,优先锁定“变更日志对齐 + 备援 DNS”这两步。这将把你从被动等待,变成主动掌控网络可用性的关键。你准备好把这套流程落地了吗?
常见问题
GitHub打不开 常见原因 是什么
常见原因 包括本地网络或 ISP 的阻塞、企业/校园网络的防火墙策略、代理设置错误、DNS 解析异常,以及 GitHub 自身的宕机或区域性路由问题。我的研究发现社区版本的自救清单往往把 DNS 重置、Hosts 映射和公共 DNS 的使用放在前台,但官方文档更强调逐步排查从连接到域名解析的环节。对比来看,明确的网络路径诊断能快速定位阻塞点,避免盲目调整代理或 DNS 的“旋转门”方案。这并非单点原因,而是多环节综合导致的结果。在不同网络环境中,优先排查本地网络环境与域名解析的环节,再往上排查端点设置与浏览器拦截。
如何快速判断是本地 DNS 问题
先从能否解析域名开始判断。通过终端执行 nslookup github.com 或 dig github.com,看返回结果是否指向正确的 IP,有无 NXDOMAIN 或超时。若 DNS 解析不稳定,尝试清空缓存、切换 DNS 服务器(例如使用 8.8.8.8、1.1.1.1),再测一次。对比浏览器的 DNS 预取行为,禁用本地代理后再试。我的资料汇总显示,DNS 问题往往与域名解析路径中某一节点缓存有关,因此要在不同网络节点重复验证。DNS 的健康状况是第一道门槛。如果解析仍异常,继续看网络层的连接测试。
DNS 切换到 8.8.8.8 后还能访问 GitHub 吗
切换到公共 DNS 如 8.8.8.8 可能改善部分地域的解析延迟,但并不保证能解决所有访问问题。GitHub 的访问还涉及连接建立、TLS 握手以及区域性路由,公共 DNS 解决的是解析阶段,后续的阻塞点仍可能存在。我的研究显示,若在切换 DNS 后仍无法访问,问题很可能出在防火墙、代理或网络路径层面。把 DNS 切换作为初步排查的一步,而非最终解决方案。DNS 只是起点,真正的问题可能在后续路径。若仍出现问题,继续执行网络层排查清单。
GitHub 状态页在哪里查看
GitHub 的官方状态页通常托管在 status.github.com,页面会显示服务的整体健康状况、各区域服务状态和已知中断的更新时间线。查阅时留意“Incidents”和“Scheduled maintenance”两项,前者是正在发生的故障,后者则是计划内的维护。将状态页的时间线与本地网络事件对比,可以快速判断是否为 GitHub 自身的问题而非你的网络环境。官方披露的中断时间线是判断的关键线索。
Hosts 文件修改对 GitHub 访问有何影响
修改 Hosts 文件可以绕过 DNS 解析,直接将域名映射到特定 IP,常被用来应对解析故障或地域性路由问题。然而这一步会带来风险:IP 过时、被动性路由异常、更新滞后。我的研究指出,除非你确实掌握正确的目标 IP 并了解潜在副作用,否则应避免长期依赖 Hosts 映射。对比官方排查路径,Hosts 应作为临时、局部性的补充手段,而非根本解决办法。错误的 Hosts 映射可能引发更广泛的 DNS 惊魂。如果必须使用,请保持对目标 IP 的定期核对。
企业网络拦截 GitHub 如何解决
企业网络拦截通常来自防火墙策略、代理审查或安全网关。解决路径包括: 先确认本地设备是否通过公司代理访问,检查代理配置与证书信任链;再确认防火墙策略是否对 GitHub 的域名段有阻断或流量限制;最后联系 IT 部门请求白名单或创建专用出口。我的资料显示,许多企业环境通过代理进行流量审查,单纯切换端点并不能解决问题。与 IT 部门协作,提供你所在区域的访问日志段落和目标域名,可以更快获得放行。企业网络的解决通常需要上游管理员介入。
在中国大陆外部网络访问 GitHub 的最佳实践
在境外网络环境中访问 GitHub,优先确保网络通畅的同时,减少中间环节的干扰。使用稳定的公共 DNS 作为起点,禁用本地代理试探直连路径;若遇到跨境链接慢或不稳定,可以考虑设置浏览器的 VPN 插件作为临时方案,或使用有信誉的商业 VPN 服务,但要遵循本地法规与使用条款。结合官方文档的排查路径,先从连接层、域名解析再到端点层逐步验证,避免在早期就进入代理和 DNS 的“旋转门”循环。循序渐进的诊断才是跨境访问的底线。在可控范围内,优先选择能明确标注区域可用性的工具与服务。