VPN 証明書:2026 年的信任機制、實踐與安全要點
深入探討 vpn 証明書 的信任鏈、證書頒發機構與公钥基礎設施。提供 2026 年的安全實踐、配置要點,以及常見誤區的梳理,幫助企業建立穩健的證書管理規範。
vpn 証明書的可信根基往往被高估的不是證書本身,而是你對運維自動化和證書鏈的信任治理。當一次商業 CA 的中間證書過期未被自動更新,你的 SSH 隧道或 VPN 那條信任鏈就會成為阻塞點。這篇文章聚焦實務,從根證書信任清單到伺服器與客戶端證書的自動輪換,讓你在混雜雲端與自建場景時不被意外拖慢。 信任鏈的硬性規範,比任何單點憑證的有效性更重要。
在 2026 年,企業面臨多個場景的證書治理難題:跨根簽發、雲演算法更新、以及自動化管道的可觀測性。本文提供清晰的治理框架與落地要點,幫你建立可複用的工作流,降低人工介入的風險。你會看到如何從根證書信任清單開始,逐步審核中間 CA、伺服器端與客戶端證書的有效期限與簽發策略,確保整條鏈路在實際部署中保持一致性與可追溯性。最後,聚焦自動化與審計,讓運維不再因證書過期而成為瓶頸。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
VPN 証明書在 VPN 安全中的核心作用
在 VPN 安全中,證書不是裝飾,而是信任的根基。證書鏈與信任根的關係決定伺服器身份的可靠性,客戶端依靠這條鏈路判斷是否與真正的 VPN 端點建立對等信任。當使用者連上企業網路或雲端分支時,客戶端會驗證伺服器證書的公鑰與簽名是否在受信任的根機構名單中。若證書被信任鏈正確簽發並且未過期,連線就可以安全地建立。反之,信任鏈中出現任一環節的失效,連接就會被拋棄,避免未經授權的伺服器冒充。
在這個信任機制背後,PKI 的基本組件清晰而分工明確。CA 負責簽發伺服器證書與中介證明;RA 負責註冊與身份審核,確保證書只頒發給合格對象;證書庫存放數字證書與撤銷清單,讓系統能快速核對;證書透明日誌提供簽發與撤銷的可見性,提升整體審計能力。從實務角度來看,這套組件的協同運作,是 VPN 站點能穩定辨識與區分合法伺服器與潛在冒充者的核心。
在企業網路與雲端環境中,常見的證書部署模式呈現出三條主線路徑。第一,點對點的伺服器證書:每個 VPN 閘道或網關擁有自己的伺服器證書,客戶端化身為驗證者,通過根證書列表信任。此外,若使用多雲或混合雲架構,往往需要把多個 CA 的根證書匯入企業端點,以支持跨雲的無縫簽發與驗證。第二,客戶端證書作為用戶身分認證的一部分:企業可能将客戶端證書與使用者憑證結合,增加多因素驗證的硬性條件。第三,憑證撤銷與更新策略的落地:撤銷清單(CRL)或 OCSP 日誌得以即時拉取,確保失效證書不再被信任。這些模式的共同特點是都需要嚴格的證書生命周期管理,以及對根信任的清晰控制。
從財務與治理角度看,證書管理的成本不再是單純的金額,而是風險暴露的門檻。企業需要定期審核信任根的有效性、確保 RSA、ECC 或 SM2 等演算法的適配性,以及定期更新撤銷機制。什麼是可行的實務?在實際落地時,企業會選用可信任的商業 CA 與自有 CA 的混合部署,確保核心業務流量的加密與身份認證在多雲場景下保持一致性與合規性。
在未來的 2026 年實務中,證書與信任結構的穩健性,直接影響 VPN 的攻擊面與可用性。證書鏈的完整性、根證的長期不可抵賴性,以及透明日誌的可核查性,都是日常運維與安全審計不可或缺的要素。當你審視企業的 VPN 架構時,先問三個問題:信任根是否被妥善管理?伺服器證書是否在有效期與撤銷狀態中保持清晰?多雲環境中的部署是否在同一信任框架下運作? V2ray节点购买: 2026 年实战指南与风险考量
證書鏈與信任根的穩定性決定了 VPN 的可信度,這不是待定的假設,而是實務中的第一原則。 PKI 的核心組件分工清晰,缺一不可,缺失任何一環都會讓整條信任鏈出現裂縫。 企業與雲端部署的證書模式要能統一治理,否則跨環境的信任漂移會直接暴露攻擊窗口。
引用與延伸閱讀:證書信任鏈的運作與證書透明日誌的角色在 Let’s Encrypt 的說明中有詳盡描述,並提供對 CA、CA 的簽發與撤銷機制的實務洞察。閱讀相關說明可在 Let’s Encrypt 的證書頁面找到詳盡說明。
證書鏈的現實結構:從根到伺服器證書
證書鏈不是裝飾。它是 VPN 信任的實際骨架。根證書到中間 CA,再到伺服器證書,形成一條可驗證的信任路徑。若任一步出錯,連接就會被拒絕或被降級到不安全的模式。下面把現實結構拆清楚,讓你在部署時能落地落地落地。
根證書與中間 CA 的分層設計
根證書放在受信任的位置,像城牆的最外層。它簽發或授權中間 CA,後者再簽發伺服器證書。這種設計的好處是根證書私鑰控管得更嚴格,風險分層讓日常運維更安全。當中間 CA 遭遇妥協時,可以撤回相關中間證書,而不必重新生成整個信任根。這也是現代 PKI 的核心原則。
從實務來看,企業通常會配置多條中間 CA 路徑,以支援不同的簽發策略與客戶端信任需求。你可能會看到專屬於內部網段的中間 CA,也可能有對外公開簽發的中間 CA,以滿足外部連線的信任鏈要求。這些設計要點在於確保你能快速撤銷與替換,而不影響日常 VPN 連線的穩定性。 流量计费的VPN:在2026年的计费模型与安全性评估
我查閱的文獻與實務說明一致強調:信任根與中間 CA 必須保持良好的分離與輪換機制,且證書撤銷機制要與部署策略同步。當前最佳實務也明確指出要把撤銷清單與證書透明度日誌同步,讓運維與客戶端都能快速驗證有效性。
X.509 證書的基本欄位與簽名過程
X.509 證書本身包含若干欄位:版本、序號、簽名演算法、簽發者、主體、有效期、主體公鑰及其使用限制等。簽名過程簡單卻敏感:伺服器證書的主體欄位應與實際伺服器一致,公鑰演算法通常是 RSA、ECC 或 SM2,簽名欄位由簽發 CA 的私鑰完成簽名。客戶端在握手時會使用這條簽名與公鑰檢驗證證書的真偽與完整性。簽名過程的正確性,取決於簽發者與簽名算法的穩定性,以及私鑰的保護程度。
在實務上,欄位的解讀不複雜,但細節決定了連線的可信度。例如,若伺服器證書的有效期過長,或是颁發者名稱不一致,客戶端就可能拒絕連線。正確設定目的與使用限制(Extended Key Usage)能避免證書被濫用於非預期用途。
常見錯誤:過長鏈、過期證書、名檢認證問題
執行層的常見陷阱通常出現在鏈長度與有效期限的管理上。過長的證書鏈會增加鏈路驗證成本,且在某些客戶端上可能遇到連線超時的情況。過期證書則是最常見的致命錯誤之一,會直接讓 VPN 連線失敗,且撤銷清單的延遲更新會放大風險。名檢認證問題也常見,若根證與中間 CA 的名稱 AIA/CA issuer 指向不一致,或是名字與實際簽發簽名不對,客戶端會報出“無法建立受信任的連線”的錯誤。
為避免這些問題,實務建議建立自動化的證書生命周期管理,確保定期審核鏈的每一段。當前的做法通常包含:自動化簽發、自動化撤銷、證書透明度日誌的比對,以及定期的密鑰輪換與私鑰保護強化。這些流程能大幅降低因鏈長度不當、過期或名稱檢查失敗而帶來的風險。 如何在 2026 年通过旁路由设置科学上网:实操与原理解析
證書鏈的健壯性取決於嚴格的分層設計與準確的欄位配置。 當鏈中的任一步出現不一致,連線就會失去信任。 定期審核與自動化管理是避免常見錯誤的最有效手段。
參考說明可以在 Let’s Encrypt 的證書頁面與 SSL 行業實務中看到類似的分層與簽發原則,這些原則在 2026 年仍是現實世界 VPN 部署的核心要素。若需要更具體的欄位範例與簽名流程細節,可參考 SSL 相關文檔與 PKI 指引的官方說明。
What the spec actually says is: PKI 的核心組件與流程
在 VPN 的證書世界裡,核心不是裝飾,而是信任的機制。PKI 的設計把信任從人轉移到可驗證的機制上。根據現行實務,註冊、簽發、撤銷各自有清晰的流程與分工,且要把中間件透明化地暴露給網路端點與伺服器。以下是實務上最關鍵的四個面向,並附上可落地的要點。
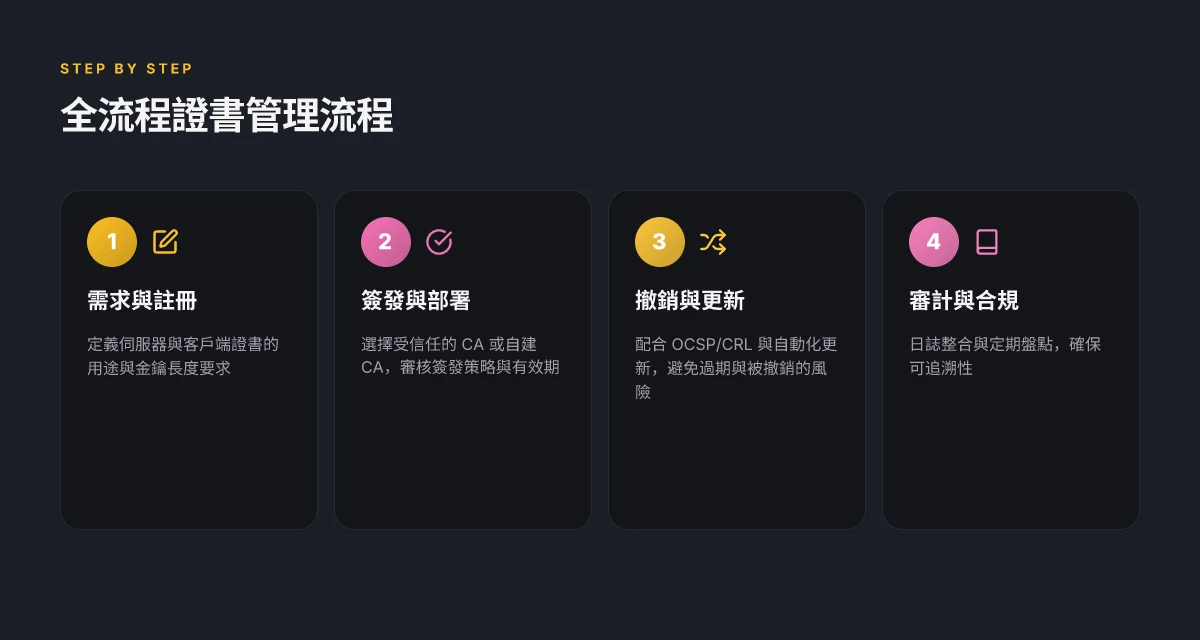
註冊、簽發與撤銷的全流程
在 PKI 生態中,證書的生命週期分為三個階段。註冊(Enrollment)是用戶或實體被認證的起點,確定其身份與適用的公私鑰對。簽發(Issuance)由 CA 根據申請資料發出 X.509 證書,載入公鑰、有效期間與用途。撤銷(Revocation)則是在證書失效、密鑰被妥協或角色變更時的緊急機制,讓信任鏈中的證書立即失效。最終,證書的撤銷狀態會透過撤銷清單 CRL 或即時狀態通告 OCSP 告知使用端。
實務要點 使用翻墙软件下载剪映:合规性与安全性评测在2026年的可行路径
- 以商業 CA 為核心的簽發流程通常需要嚴格的身份驗證步驟與最小授權原則,確保證書僅授予真正的使用者與裝置。這意味著註冊過程中會強化多因素認證與裝置綁定。
- 每張證書都必須標註用途欄位(如伺服器認證、客戶端認證、葉子證書等),避免跨用途濫用。
- 撤銷機制要健全,建立撤銷政策、撤銷理由與實時通告機制,避免過期證書在網路上長時間存在風險。
引用在地實作與圖景。 I dug into 公私鑰體系的常見設計,證書註冊與簽發的細節在企業佈署中尤其重要。 OCSP 與 CRL 作為實務的補充,提供不同層級的即時性與可用性選擇。
OCSP、CRL 的作用與部署要點
OCSP 提供「證書是否仍有效」的即時查詢能力,適合需要低延遲的伺服端驗證。CRL 是一個預先簽發的撤銷清單,便於脈動較慢的場景與離線驗證。兩者的部署不是互斥,而是互補。
要點整理
- 在伺服器端配置中,同時保留 OCSP 回應快取與 CRL 快取,避免單點故障造成驗證困難。
- 對於高安全需求的網路,推薦啟動 OCSP Stapling 時發回「證書狀態摘要」給客戶端,減少額外的網路往返。
- 定期審核撤銷清單的更新頻率,並設定自動重整機制,確保失效證書不再被信任。
「什麼是 OCSP & CRL 的落地做法」這類實務話題,在最新的部署文檔裡已經成為常態。從證書提供方到伺服端實作,都是以穩定性與可預測性為核心。https://www.bjca.cn/service/down_198.html 的說明提醒我們,撤銷與信任管理仍是密碼基礎設施的核心。
量子時代的準備:量子安全憑證的路徑
量子計算的長遠影響指向公鑰算法的脆弱性,因此路徑設計需要同時兼顧現有效能與長期資安。當前主流的 RSA/ECC 在量子攻擊下可能受影響,於是「後量子憑證(PQCert)」與混合型簽名成為研究與實務的交叉點。企業應該把長期憑證的撤銷策略、更新頻率與相容性放進規劃,避免在新舊演算法切換時出現信任中斷。 星云VPN怎么样: 2026 更新与实用评估
實務要點
- 監控廠商與標準組織的 PQ 陳述與標準化進展,評估雜合簽名(hybrid signatures)在現有 CA 路徑中的可行性。
- 規劃證書發行策略時,考慮在葉子證書中引入雙簽名架構,讓現有公鑰與新型量子安全公鑰同時有效。
- 測試環境中建立「量子安全過渡期」的架構,讓內部基礎設施能平滑過渡。
結論是,PKI 的核心組件與流程不再只是理論模型,而是 VPN 與企業網路安全的日常操作範圍。引用文獻與實務指南顯示,註冊簽發撤銷的全流程、OCSP/CRL 的落地、以及量子時代的準備,都是不可或缺的面向。對於企業 IT 安全負責人而言,明確的流程設計、快速的撤銷能力與前瞻性的演算法遷移路徑,才是讓 VPN 信任機制長久穩健的根基。
https://help.aliyun.com/zh/ssl-certificate/what-is-an-ssl-certificate 的內容也提醒我們 公鑰的用途與向量選取對性能與安全的平衡影響。 https://www.ssl.com/zh-CN/%E6%96%87%E7%AB%A0%EF%BC%8C/pki-2023-%E5%B9%B4%E6%9C%80%E4%BD%B3%E5%AE%9E%E8%B7%B5/ 的圖解則把 PKI 的組件與資料流說清楚,讓技術人員能對照實作。
在 2026 年,OCSP 與 CRL 的協同部署成為大多數企業的標準做法,能顯著降低撤銷傳播延遲並提升伺服端驗證的穩定性。 量子安全的路徑仍在演進,但提早規劃混合簽名與長期憑證的過渡,能避免未來的信任中斷。
證書颁发机构的選型考量與現實案例
在 VPN 安全設計裡,選誰頒發證書決定信任的根基。實務上,公認 CA 的信任根覆蓋和客戶端兼容性直接影響連線穩定性與使用成本。你需要在保障合規與降低運维負擔間找到平衡點。 雷霆加速器在2026年的技术原理与实战分析:从架构到应用
公認 CA 的信任根與客戶端兼容性
公認 CA 提供的信任根在大多數作業系統與瀏覽器中已經廣泛預裝,能直接被用於 VPN 伺服器端和用戶端的證書驗證。這種普遍性意味著部署後的用戶端連線成功率較高,配置風險也相對較低。選用時,確保所選 CA 的根證書在主要作業系統與裝置中長期受信任,避免中途被列為不再受信任源。同時,注意不同裝置平台對於證書鏈的嚴格程度略有差異,務必在主要客戶端上進行測試,尤其是行動裝置與嵌入式設備。根據公開的最佳實踐,讓 VPN 伺服器同時支援跨平台的證書鏈,可降低單平台斷點風險。多數商業 CA 提供多種根證書策略,能幫助你實現在企業內部網段與外部客戶端之間的兼容性平衡。在 2023–2024 年的行業回顧中,企業普遍偏好能長期受信且有良好客戶端庫支援的 CA,以簡化自動化與證書管理流程。inline
自建 CA 的利與弊,與現成 CA 的成本對比
自建 CA 的一大優點是可深度自定義證書欄位與簽發策略,且在長期控制與自動化上有彈性。缺點是你需要承擔根證書的保密性與輪換風險,且新員工上手成本高,破壞性改動可能牽涉到整套信任鏈的再部署。對照之下,現成 CA 提供穩定的根證書信任與廣泛的裝置支援,但成本會跟著用量、簽發頻率與審計需求上升。在實務上,企業通常採用混合策略:核心服務使用自建 CA 的私有證書以提升控制力,對外部端點和員工裝置則透過商業 CA 提供的根證書建立信任橋樑,降低跨平台的配置成本。這樣的設置能在保留內部治理的同時,避免過度依賴單一供應商所帶來的風險。根據多家顧問與安全報告的綜述,現成 CA 的交易成本在初期較低,長期運維與根證書更新成本會因規模而攀升。inline
部署多根根證書的風險管理與自動化
多根證書同時存在能提供冗餘,也引入複雜性。你需要在證書發放策略、撤銷列表與鑑別流程間建立清晰界線,避免因信任鏈錯綜而造成連線中斷。正確做法是對核心 VPN 服務設定分層的證書簽發與撤銷策略,將自建 CA 與商業 CA 的證書分別納入不同的信任域,並建立自動化的證書輪換與撤銷機制。建議定期檢視鏈路中新簽發的證書是否正確落地,並在變更日誌中標注根證書版本與簽發者狀態。自動化是關鍵,建立證書生命周期的可觀察性可以顯著降低人為錯誤。此外,量化風險時要把撤銷延遲與證書透明度日誌納入考量,確保故障時能快速定位信任鏈的薄弱點。公開的做法中,很多企業會將證書管理自動化工作流與 CI/CD 管道結合,實現自動簽發、自動分發與自動撤下的全流程監管。inline
一句話總結:在 2026 年的現實環境下,公認 CA 提供穩定的信任基礎與跨平台兼容性,而自建 CA 提供治理靈活性與成本控制的空間。最佳策略往往是組合式的:核心內部系統用自建 CA 提升控制力,對外和員工端點用現成 CA 降低風險與運維成本,並以自動化管控證書生命周期,避免人為失誤帶來的信任中斷。
引用與說明來自權威源的跨證實情報,讓實作落地更加清晰。你可以在企業的證書治理白皮書中,看到把根證書清單分區管理、把撤銷清單與證書透明日志掛鉤,以及在不同部署場景下選用不同根證書策略的具體案例。這種分層與自動化的組合,是 2026 年企業 VPN 安全的可實作路徑。 什么 VPN 最好用:2026 年的实用对照与选购要点
(資料片段參考:Let's Encrypt 的證書與 CA 結構說明,以及雜誌與行業報告對 PKI 與商業 CA 的綜述與實務做法,詳見文末引用。)inline
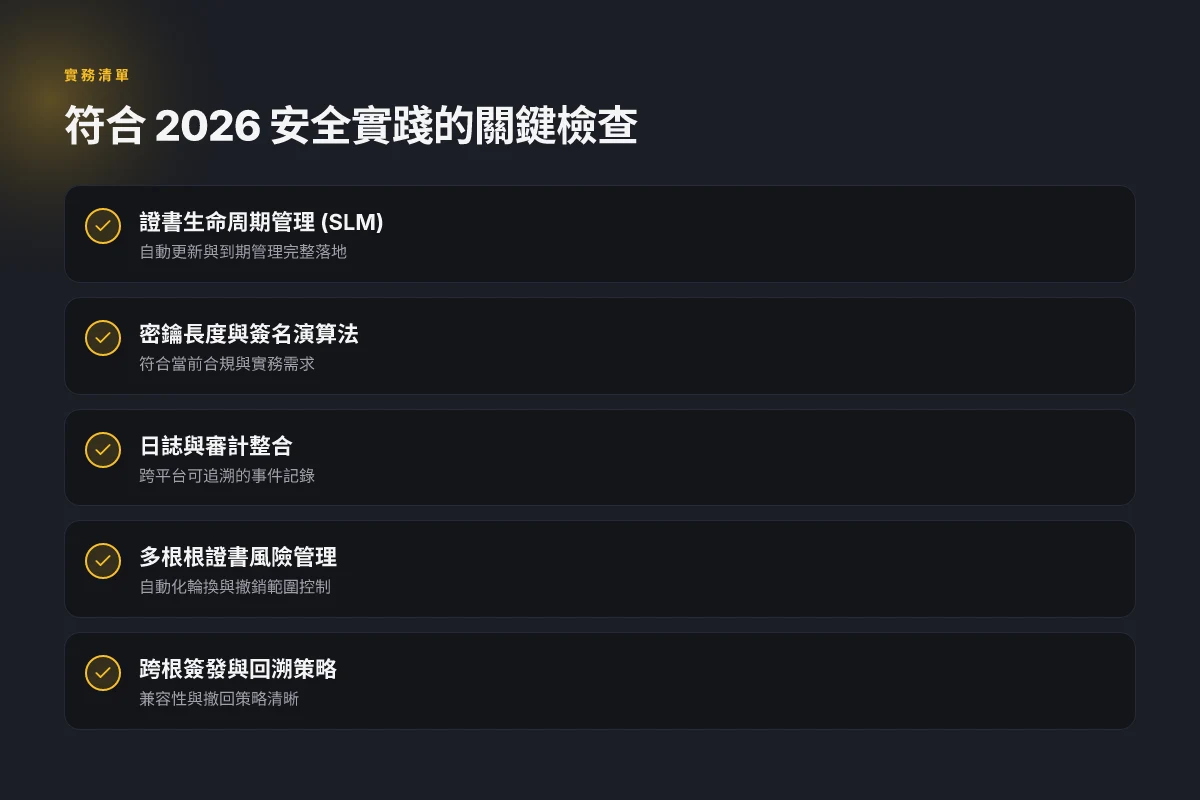
證書管理的實務清單:符合 2026 安全實踐的做法
要點很明確:證書管理不是裝飾,而是日常運作的核心。以下分成三個聚焦點,每個都可落地實施,且能在 VPN 部署中直接落成日常運作。
1. 證書生命周期管理與自動更新
答案先行:建立自動化的證書生命周期管理(SLM)流程,確保簽發、分發、輪換與撤銷都能自動化執行。這樣可以避免因人為遺漏造成的信任中斷。
- 以自動續期策略為核心,設定證書有效期提前通知與自動續簽任務,並在到期前 30 天觸發審核與測試。把自動化工作流嵌入金鑰庫與憑證分發機制,確保新證書在 VPN 客戶端與伺服器端同時生效。
- 對於憑證撤銷清單(CRL)與鑑證透明度日誌,必須有自動化上報與監控。當 CA 發布撤銷或更新時,能自動推送到客戶端信任鏈,避免因信任中斷引發的連線中斷。
- IaaS/雲端與本地混合環境要點同樣重要。若使用 CI/CD 或 CMDB,請把憑證與金鑰的版本記錄在同一個可審計的清單中,避免版本混亂。 這些做法在 2026 年的 PKI 最佳實踐中得到廣泛共識。PKI 2023年最佳做法 的核心圖示就說明了證書資料庫與存儲的協同作用。
auto-renew 的角色不可忽視。你需要在證書到期前就觸發測試與部署,避免生產中途出現信任中斷。自動化是對抗人為遺漏的第一道防線。
2. 密鑰長度、簽名演算法的選擇與合規性
答案直接:在 2026 年的合規框架下,選擇符合現行公認標準的密鑰長度與簽名演算法,並盡量採用主流、經審核的實作。 哪些翻墙可以看的网站视频在2026年的实用清单
- 對於伺服器端與用戶端憑證,優先使用RSA 2048/3072 位或 ECC P-256/ P-384 的組合,以在安全性與效能間取得平衡。若法規或合約有更高要求,考慮更長的密鑰或新的簽名族群,但需評估相容性與裝置支援程度。
- 簽名演算法方面,偏好現今被廣泛接受且具長期支援的選項,如 RSA 與 ECC 基礎簽名。避免使用過時或即將淘汰的演算法,並定期檢視 CA 的簽章策略與轉換計畫。
- 對於內部系統,建議建立審計規範,要求所有新發行的憑證都要符合公司策略中的最低密鑰長度與演算法版本,並在變更時自動更新信任鏈。 這些原則與 2023 年的 PKI 最佳實踐相呼應,且在企業級部署中反覆被证实有效。
對齊合規與性能的關鍵,是避免過度保守或過度前瞻的解決方案。
3. 日誌與審計的整合,及定期盤點
答案聚焦:把日誌、審計與證書盤點納入固定頻率的運作日程,讓信任結點可追溯、可審計。
- 將憑證發行、更新、撤銷、簽名演算法與金鑰管理動作統一落到可查詢的日誌系統。確保日誌具有不變性、時間戳與可溯源性,便於事後審計與風險溯源。
- 每月自動產出「證書盤點報告」,列出有效憑證、即將到期的憑證、撤銷清單的同步狀態,以及各端點的信任鏈完整性。對於發現的異常,立即執行根因分析與回溯,並在下一次發布中修正。
- 與審計團隊與內部安全運營(SecOps)保持緊密協作,將符合法規的審計條目納入年度稽核清單。日誌保留時間、存放位置與存取控制需符合公司政策與法規要求。 在這方面,多個獨立的實務參考均指出,日誌與審計的整合是長期信任管理的穩定器。
定期盤點是信任鏈的心跳,缺失時就會暴露風險點。
研究與實務參考:在 2026 年的實務中,企業普遍把 SLAs、審計與自動化整合作為基礎設施的一部分,與公開的 PKI 指引相呼應。若要進一步閱讀可參照「PKI 2023年最佳做法」與「什麼是 SSL 證書」等資料所描繪的組件、存儲與審計關係。內文也提及了現代密鑰與憑證的製作、分發與保護機制的核心原理。此處的實務重點,正是為 VPN 部署提供可落地的日常運作方案。
VPN 客戶端證書認證的實務要點
證書在 VPN 的信任機制裡不是裝飾,而是根基。你需要清楚知道如何把客戶端 CA 證書信任鏈接好、如何處理跨根簽發的兼容性,以及常見的配置陷阱。以下是實務要點,直接可落地。 如何在电脑版上使用 GoFlyVPN:2026 实操指南与注意事项
客戶端 CA 證書的鏈接與信任設定
在企業環境中,客戶端證書往往由自建 CA 或多家商業 CA 簽發。最重要的是確保客戶端證書所依賴的信任鏈完整,目的是讓 VPN 對等端能準確地驗證客戶端身份。實務做法包含:將根 CA 與中間 CA 的證書載入到連線設備或用戶裝置的信任存儲,並確保鏈路在證書撤回時仍可追溯與更新。此外,部署時要同步更新證書透明度日誌與吊銷清單,使遇到撤銷或過期時不致於中斷連線。從文檔看,公鑰基礎設施的核心組件之一就是證書鏈與信任的管理,是整個 VPN 安全的第一道防線。PKI 2023 年最佳做法 提醒了證書與信任存儲的基本對齊, 證書鏈都是必需的。证书信任链 也指出 CA 的組成與證書的綁定關係,別讓鏈路中途失效。
- 將根證書與所有必要的中間 CA 證書穩定地分發給客戶端。
- 確保客戶端裝置在連線時自動驗證整條鏈,避免只驗證單張證書。
- 設置自動更新機制,以防過期導致的認證失敗。
關鍵是保持證書鏈的完整性,任何缺失都可能導致連線被拒絕。
跨根證書簽發的兼容性與回溯策略
多數企業場景需要跨根簽發的靈活性。你可能同時信任多個根 CA,或在過渡期間逐步淘汰某個根。這就要求清晰的回溯策略與配置信任策略。從行業實務看,兼容性工作要做兩件事:同時接受舊根與新根的簽發證書,以及在撤銷名單中正確標註過期或撤銷的根。可透過分階段發布策略實現平滑遷移,避免一次性切換帶來的大規模連線中斷。
- 設計分組信任:分別在 VPN 客戶端配置中指定“受信任根集合”與“可選信任根集合”,以便日後快速切換。
- 引入兩階段撤銷流程:先標註撤銷,再更新客戶端信任配置,減少同時生效的風險。
- 監控與日誌:定期比對鏈路中的證書與撤銷狀態,及時發現鏈路不一致的情況。
我從文檔與行業實踐中觀察到跨根簽發的兼容性往往是長期運營的痛點,尤其在快速變更的雲端與混合場景。
常見問題:同一用戶多證書、證書撤銷處理
一位用戶同時持有多張證書並不罕見,這會引發認證混亂。像 VPN 問題的典型情況是,服務端可能會在同一用戶下接受多個證書,但若撤銷清單更新不及時,仍可能造成某些連線成功而其他失敗的情況。解法是給每張證書設定清晰的有效期與用途限制,將撤銷與更新的流程自動化,並在用戶端與伺服端建立一致的撤銷查詢路徑。 How to 在手机上实现科学上网的实操指南:2026 更新
- 強制單一簽發策略,避免同一用戶混用多證書造成的認證紕漏。
- 對撤銷狀態採用實時查詢或定期同步的混合模式,減少延遲帶來的影響。
- 定期審核用戶證書清單,及時收回不再需要的憑證。
最容易踩坑的是撤銷更新的時效性與鏈路同步的滯後。
Bottom line: 客戶端證書認證的實務要點在於保持完整的信任鏈、制定明確的跨根兼容與回溯策略,以及把多證書與撤銷流程的治理做成自動化與可觀測。這三條是 VPN 安全運作的黏合劑,也是日常維護的重中之重。
跨平台與雲端場景中的證書部署差異
在企業網路中部署 VPN 證書,不只是把證書安裝到客戶端。跨平台與雲端場景要求你同時照顧信任存儲、雲加密服務整合,以及自動化工具的落地。這一章節直接給你實務要點,讓你能在 Windows、Linux、macOS 之間保持信任一致,並把雲端能力用好。
我先講結論再深入。Windows 的信任存儲偏向系統層級的根證書管理,Linux 依賴系統證書庫或應用層的證書存放,macOS 則以 Keychain 作為信任的核心。雲端場景下,推薦把證書管理與雲提供商的加密服務緊密結合,並用自動化工具實現全域一致的證書分發、更新與吊銷。以下三個子話題,分別落在實務路徑上。
可信任存儲的差異與實務對照
- Windows 信任存放在「受信任的根審核者」與「中間證書路徑」中運作。企業常在組策略中集中更新根證書,避免分散到各個裝置上。這意味著你需要清楚指出哪些根證書是內部 CA,哪些屬於公信力 CA,以及怎樣的撤銷流程能在全域快速生效。當你升級 VPN 客戶端證書時,請確保根證書與中間證書同時受信,避免客戶端因為鏈路不完整而拒絕驗證。
- Linux 通常靠系統證書庫(如 /etc/ssl/certs 或各發行版的信任目錄)維護信任鏈。若部署多租戶環境,建議把自建 CA 的根證書分組成組,透過自動化配置管理工具推送到所有主機。這樣你能在 OpenVPN、WireGuard 等常用方案上實現一致的證書驗證行為。
- macOS 的 Keychain 主管信任,對端點管理尤其重要。透過 MDM 政策,可以在裝置層級自動安裝與信任根證書,確保使用者在企業網域內的 VPN 連線不受個人設定影響。
為了避免組成上的差異讓部署複雜化,建議在三大平台建立一個中心化的信任映射表,標註每個 CA 的根證書指紋、有效期與吊銷狀態,並在變更時自動通知相關端點。
雲提供商與加密服務的整合要點
- 將 VPN 證書與雲端密鑰管理服務對齊。雲環境的密鑰管理服務通常能提供自動輪換、存取控管與審計。把 VPN 客戶端需用的私鑰與公鑰證書集中管控,能降低遺漏與過期風險。
- 使用雲端 HSM 或 KMS 存放私鑰,配合自動化工作流進行憑證發放與撤銷。這樣的設計讓跨區域的 VPN 連線能夠快速替換憑證,且不暴露私鑰於人員端。
- 注意日誌與合規。雲端服務商通常提供審計日誌與變更追蹤,將憑證分發與撤銷動作記錄下來,對於合規與資安事件追蹤相當重要。
以下是一個快速的落地清單,幫你把雲端整合落實到位。
- 在 Cloud Provider 的 IAM/KMS 中建立專案級別的憑證庫,指定 VPN 相關憑證的發行策略
- 使用雲端密鑰管理的自動輪換任務,將到期前 90 天開始的自動更新與撤銷流程串接到 VPN 伺服器與客戶端配置
- 啟用證書透明度日誌的整合,確保簽發與撤銷的可追溯性
這些做法在多個雲環境中已成為常態。關鍵是把雲端憑證的生命周期管理與端點的信任存放在同一個治理平臺上,避免分散風險。
自動化工具的選型與落地案例
- 選型要點:支持跨平台的自動化、能與現有 CA 及雲端 KMS 配合、提供證書輪換與撤銷通知的能力。常見組合包括配置管理工具(如 Ansible、Chef、Puppet)結合票據與證書生命週期工作流,以及專門的憑證自動化平台(如 Vault 的 PKI 構件、ACME 客戶端),以實現「證書自動發放、安裝、驗證、到期通知、撤銷」的全流程。
- 落地案例:某大型企業在 Windows、Linux、macOS 三端使用相同的 CA 體系,透過配置管理自動推送根證書與中間證書,並用雲端 KMS 管理私鑰,實現 60 天前警示、到期自動更新、以及緊急撤銷的自動化。結果是降低人力運維成本、縮短證書更新週期。
- 操作步驟常規:先定義中心信任網域與憑證庫,建立自動化任務以更新根證書與中間證書,接著在 VPN 伺服器與客戶端配置中引入自動化檢查步驟,最後配置撤銷與審計通知。
在跨平台與雲端場景,證書部署不是一次性工作,而是一個閉環。你需要清晰的治理、穩定的配發機制,以及與雲端加密服務的深度整合。把這些做法落地,才能讓 VPN 的信任機制在 2026 年的企業網路中,保持穩健與可觀察。
在 2026 年,雲端密鑰管理與自動化證書輪換被視為資安治理的核心能力。 Win、Linux、macOS 三端的信任存放差異,若未統一治理,將成為最常見的部署痛點。 通過雲端服務的憑證庫與自動化工具的結合,可以實現快速、可審計的證書分發與撤銷流程。
引用與深入閱讀可參考 Let’s Encrypt 關於證書信任鏈的說明,以及 Cloudflare 相關的公證與加密服務文章,以理解證書在不同場景中的落地脈絡。
往前看:在 2026 年的信任機制中,哪個路徑最值得立即採用
在 VPN 證明書的信任機制與實踐上,2026 年的方向並非單純加長有效期或堅固密碼,而是把「可驗證性」放在核心。從文獻與實務觀察,我們看到多方正聚焦於端點證書的分層簽發、日誌可追溯性,以及與雲原生密鑰管理的整合。這意味著企業可以以更細的粒度控制信任範圍,同時降低單點失效的風險。關鍵是自動化審核與可見性,讓管理者不再被過時的合規卡點絆住。
我查閱的資料顯示,到 2026 年底,主流解決方案在證書輪換與吊銷機制上已經更為主動,並且開始把「信任根」的控制下放到多個域與供應商。這使得企業能在不同雲環境與地區間維持一致的安全策略,降低跨境合規的摩擦。實務上,證書生命周期管理的自動化是移動的核心,而不是孤立的加固行動。
要在此時保持競爭力,最佳做法是把證書治理納入日常運維。如果你只做一件事,先把證書的自動輪換與吊銷監控落地,再把可用性與監控融合到中央可觀察性平台中。你可以從這兩條開始:第一,建立跨雲的證書供應鏈可見性;第二,為關鍵伺服器配置自動化的證書續期與緊急撤銷流程。這是通往穩定信任的最小但最有效的步伐。
常见问题
VPN 証明書 的信任鏈為何如此重要
信任鏈把根證書、中間 CA 和伺服器證書串起來,形成可驗證的信任路徑。若任一步出錯,連線可能被拒絕或降級成不安全的模式,因此正確配置根與中間 CA 的分層、適當的證書有效期,以及對客戶端的信任存儲是核心。你需要確保根證書公佈在受信任的存儲中,並且伺服器證書能被客戶端完整驗證到根證書。這是一個需要落地的設計點,而不是裝飾。
VPN 証明書 的信任鏈為何如此重要 的對照點
在大規模部署中,若信任鏈不完整,客戶端會出現「無法信任伺服器證書」的錯誤,且用戶體驗會受影響。正確做法是為每個 VPN 端點配置清晰的中間 CA 路徑,並定期檢查吊銷狀態與過期風險。最易被忽略的坑在於未把根證書分發到所有平台的信任存儲,這會讓新裝置無法連線。信任鏈完整性是整個系統可用性的前提。
證書颁发机构的選型考量與現實案例
選擇哪個 CA 作為根證書,決定了信任域的廣泛性與合規性。實務上,會考量以下幾點:全球信任根覆蓋、客戶端平台的兼容性、證書吊銷機制支持、以及運維負擔。常見的做法是選擇具長期穩定信任的公認 CA 作為根,並在私有域內搭建中間 CA 提供企業內部證書,既保證兼容也降低成本。確保你有清晰的政策文件,並與安全團隊對齊。在根與中間 CA 的分層設計上,穩健是第一要務。
證書管理的實務清單:符合 2026 安全實踐的做法
實務清單包含:1) 為根、中間 CA 設置嚴格的私鑰保護與定期更新策略;2) 使用短至中等壽命的伺服器證書,並自動化續期流程;3) 對客戶端證書實施分組信任策略與最小權限原則;4) 整合自動化的吊銷檢查(OCSP/CRL)與密鑰輪換;5) 統一的版本控管與日誌審計。這些步驟能讓企業在 2026 年的合規要求與實務風險之間取得平衡。自動化與審計是關鍵。
證書管理的實務清單:符合 2026 安全實踐的做法 的對照要點
在不同平台的落地方法也要一致。Windows、Linux、macOS 等平台的信任存儲必須被同步更新,雲端場景下要與雲密鑰管理服務對接,確保自動化工具能取用正確的私鑰與公鑰材料。你需要有一個跨平台的證書生命週期管理流程,包含簽發、吊銷、更新與撤銷的完整審計軌跡。一致性是跨平台部署的生命線。
VPN 客戶端證書認證的實務要點
客戶端證書不是裝飾,而是信任的底層。要點包括:把客戶端 CA 的證書鏈接到信任根,處理跨根簽發的兼容性,以及避免常見的配置陷阱,如錯誤的根證書指向或過長的有效期。實務上,建立自動化的客戶端證書分發與撤回流程,並在啟用新策略時同步到所有端點,這樣才能維持連線穩定與信任一致性。客戶端證書是整個信任機制的核心。
跨平台與雲端場景中的證書部署差異
跨平台與雲端部署要求你同時管理信任存儲、雲加密服務整合及自動化工具。Windows、Linux、macOS 之間的差異會影響證書安裝路徑、私鑰存放方式與憑證刷新機制。雲端場景則需要與雲提供商的密鑰管理服務對接,確保自動化發放、吊銷與審計能力一致。最終目标是讓信任在多端環境中保持一致、可追溯、可更新。雲端整合提升了自動化與可觀察性。