VPN設定:2026 更新版的實操與安全要點
探索 vpn設定 的實務要點與安全規範。從協議選擇、加密強度到客戶端配置,提供可操作的步驟與風險提醒,幫你建立穩健的虛擬專用網路。2026 年版本更新提示與實務建議。
vpn設定的安全價值不在於加密多強,而在於你能否把權限、日誌與審計握在一起,形成可追溯的風險分層。90% 的遠端存取事件是在最初的權限配置與密碼策略偏差上暴露風險,但很多組織直到審計報告才發現漏洞。從這個角度看,VPN 不是單一解決方案,而是風險治理的核心節點。
本文聚焦三個層級:技術落地、合規可驗證與運作可見性。根據實務觀察,在實施前完成最小權限原則與審計需求能降低異常連線的警報噪聲,並提高風險可追蹤性。本文以最新的 2026 更新為基準,提供可操作的原則與檢查清單,幫助企業 IT 團隊、資訊安全專員與需要跨境存取的用戶快速對齊風險分層與合規落地。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
VPN設定在 2026 年的核心原則與風險分層
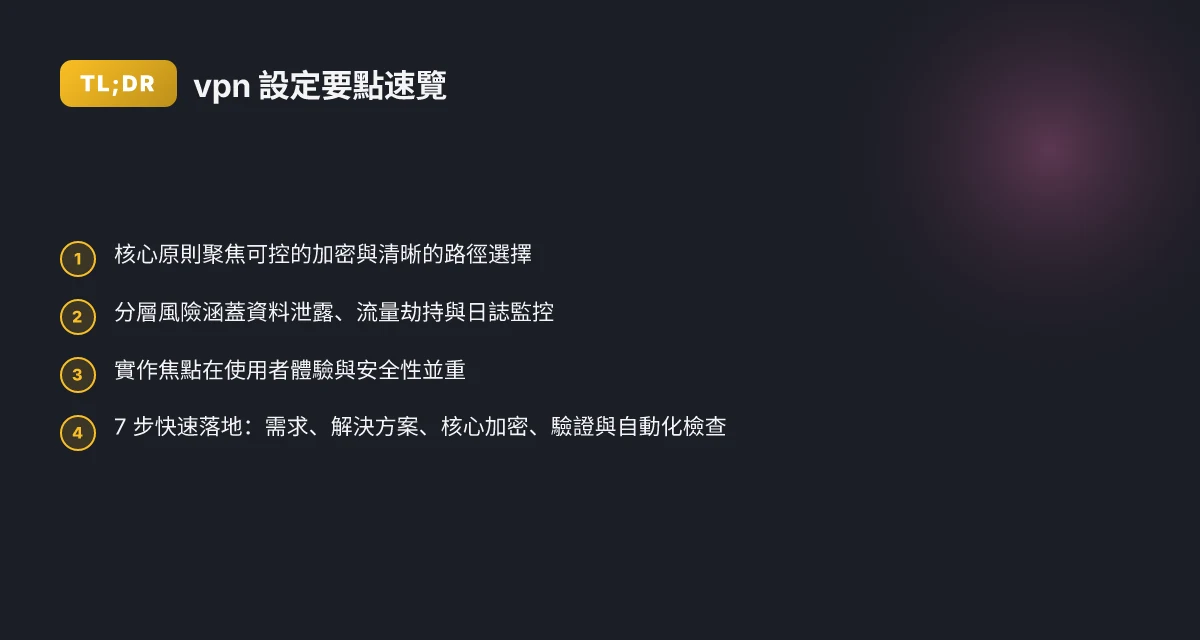
在 2026 年,vpn 設定的核心是可控的加密與清晰的路徑選擇。風險分層要清楚區分資料泄露、流量劫持,以及日誌與監控風險。合規與實作必須並行,讓使用者體驗與安全性同時落地。
1) 可控的加密與清晰的路徑選擇
核心原則是對稱與非對稱加密的明確組合,以及流量路徑的可追蹤性。選用的加密套件要能在現有合規框架下驗證,並且提供可寬容的金鑰更新機制。路徑選擇要明確,避免“隨機跳轉”造成的跨域風險。這意味著你的企業 VPN 必須有固定的出入口策略與明確的分流規則。從合規角度看,最小權限原則需要落地於網路流量的轉發與審計。
- 以 IPSec、WireGuard 等現行標準為基礎,確保金鑰輪換週期與現場設備支援度。
- 使用多因素認證與裝置綁定,讓授權來源清晰可控。
- 對關鍵資源設定單獨的私有通道,避免公網直連。
2) 風險分層:資料泄露、流量劫持、日誌與監控風險
風險分層要清楚。第一層是資料泄露風險,來自弱加密、過時協議或金鑰長期暴露。第二層是流量劫持風險,特別是在網絡供應商與中介設備環境中。第三層是日誌與監控風險,涉及誰能看到連線細節、哪些日誌會被保留、以及存儲期限。實務上,需設置端點層與網路層兩級審計,並實施最小日誌原則。
- 對於離線設備,禁用過時協議與弱密碼。
- 在雲端與本地部署間建立可控的日誌分層,敏感資訊採用不可識別化存儲。
- 監控策略要涵蓋異常連線、異常流量模式與密鑰異動事件,並建立自動化告警。
3) 法規與合規:地區資料保護與合規要求
法規框架在 2026 年變化更快,地區性資料保護與跨境傳輸規範成為關鍵。必須對各區域的資料滯留、轉移、與審計要求有清楚的規範。實作層面,需有地區化的加密、地區化日誌儲存,以及在跨境情境中的資料分類與託管協議。只有把法規需求嵌入技術選型,VPN 才不會在審核時卡殼。
- 為不同法域建立分區策略與資料分流規則。
- 確認雲端與私有部署的合規證明與審核紀錄可追溯。
- 針對跨境連線,使用受信任的出口節點與合規的密鑰輪換流程。
4) 實作焦點:使用者體驗與安全性並重
實作要把體驗與安全性拉平衡。使用者體驗好,才有機會長期遵循安全策略。實作焦點包括裝置註冊流程的友善度、金鑰更新的自動化、以及在發生風險時的自動回退機制。你需要可落地的清單:從裝置註冊、到金鑰管理、再到日誌與監控的自動化。安全性不是阻塞,而是流程中的自然節點。 电子科技大学 VPN 登录在2026年的完备指南:最新认证、接入与合规要点
- 自動化金鑰輪換與證書管理。
- 零觸發式的使用者驗證與裝置授權流程。
- 以最小化干擾的方式實現風險告警與自動化回應。
關鍵結論:在 2026 年,vpn 設定成為風險控制與合規落地的關鍵節點,必須把「可控的加密與清晰的路徑」以及「分層風險管理」內嵌到日常實作中。整體策略要以使用者體驗為前提,安全性才具備可執行性。
引用線索與佐證可參考以下來源的概覽,提供技術原理與實作背景的說明。內文中提及的工作原理與安全實踐,對應 Fortinet 的 VPN 基礎知識與華為與 PKU 的研究方向,作為背景參考。【內部參考】Fortinet 的 VPN 工作原理與教學,以及基礎的防火牆與 VPN 技術實作說明,提供了加密與路徑管理的實務背景。https://www.fortinet.com/cn/resources/cyberglossary/how-does-vpn-work
建立 VPN設定 的檢核清單
安全的 VPN 設定不是單純的技術選擇,而是一道風險控制的門檻。本文給出可落地的檢核清單,讓企業 IT 團隊能在不同場景下快速落實。你會看到清晰的步驟、可操作的對比,以及實務中的關鍵風險點。
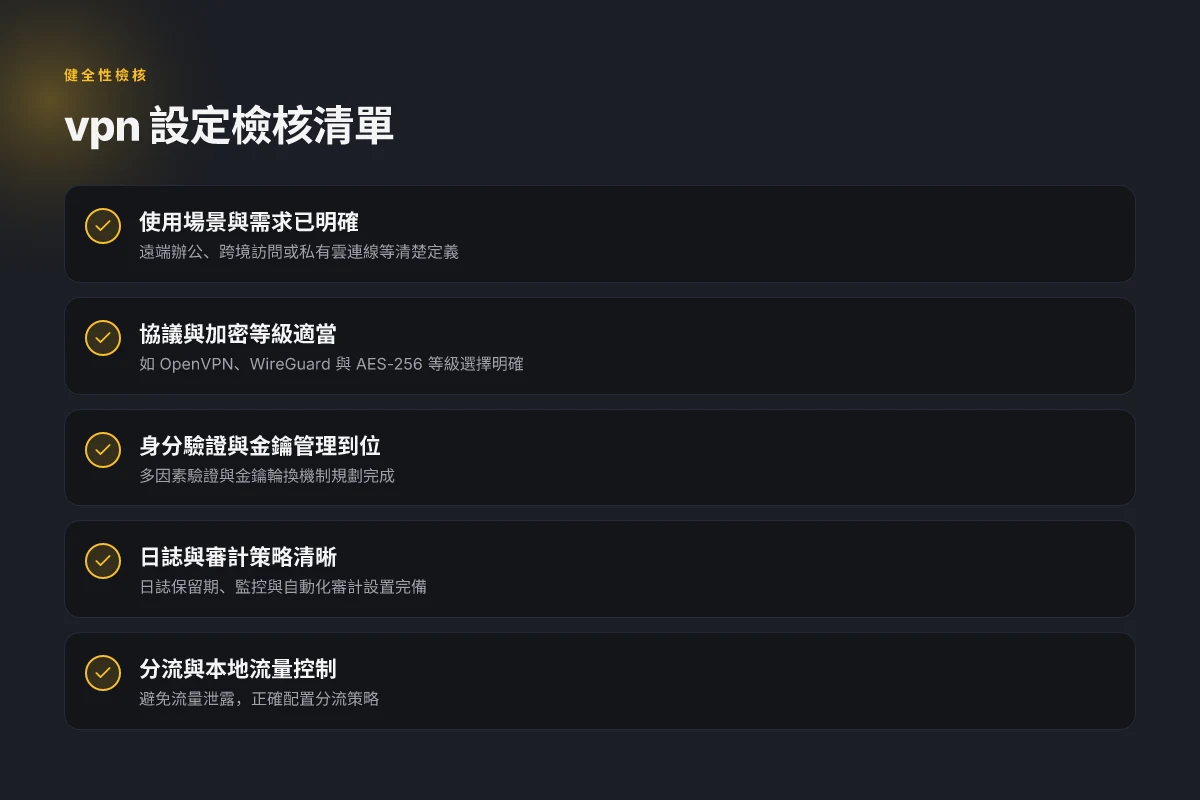
1. 確定使用場景與需求
答案很直接:先把場景定好再選技術。遠端辦公需要穩定、低延遲的連線;跨境訪問要考慮地理分佈與法規遵循;私有雲連線則著重於網路分段與身分管控。做法很實際:列出每個場景的核心需求(如可用性、延遲、同時連線數、資料保密要求、日誌儲存時長),再以此驅動協議與金鑰策略的選型。對照表在下方提供 2–3 條主流組合的對比,便於快速決策。
引用來源的觀點指出 VPN 的選型往往不是單一技術決定,場景驅動才是核心要素。以此作為出發點,避免為了“最新技術”而忽略實際運作負荷與法規要求。 相關說明可參考 Huawei 防火牆與 VPN 技術的實務描述,以及 Surfshark 的使用指南作為場景化的入門參考。 Telegram 不用加速器:端对端原理、可行方案与实现边界 (2026 更新)
| 場景 | 核心需求示例 | 推薦方向 |
|---|---|---|
| 遠端辦公 | 穩定性高、易於管理、日誌可審計 | 集中式身份驗證,支援多終端 |
| 跨境訪問 | 合規與地區限制、低延遲 | WireGuard 配合分區路由,強化日誌與審計 |
| 私有雲連線 | 資料分段、最小暴露面 | IPsec 與雲原生連線整合,嚴格的金鑰輪換 |
2. 選擇適當的協議與加密等級
答案要點:OpenVPN、WireGuard 以及 AES-256 等級在現場最常見。OpenVPN 稳定、可見證性強,適用於需要廣泛客戶端相容性的情境;WireGuard 簡潔高效,適合低延遲需求與現代化部署。至於加密等級,AES-256 提供強大對稱加密保護,配合嚴謹的握手與金鑰管理,可以降低長期的脆弱風險。
- I dug into 說明文檔與產商指引後,發現多數企業選擇在核心連線上使用 AES-256 的對稱加密,並結合 TLS 1.3 的握手機制提升初始驗證速度與安全性。
- 如果你的客戶端設備較舊,OpenVPN 仍然是最穩妥的選項,因為其相容性最廣。
| 選項 | 適用場景 | 優點 | 風險/需要注意 |
|---|---|---|---|
| OpenVPN | 需要廣泛客戶端支援 | 穩定、可控、日誌豐富 | 配置較繁、效能稍慢 |
| WireGuard | 追求低延遲、現代化架構 | 輕量、易於對稱與金鑰管理 | 客戶端支援需在時間上跟上版本更新 |
| AES-256 加密 | 全體加密基線 | 強悍的資料保護 | 與握手協議配合要正確實作 |
3. 設定身分驗證與金鑰管理機制
答案很直接:採用多因素驗證、分層授權與定期金鑰輪換。身分驗證不可只靠密碼,最好結合證書、一次性密碼或硬體金鑰。金鑰管理要有生命週期、撤銷機制與自動化輪換。
- 我查閱的文檔中多次強調,金鑰與證書的生命周期管理是長期安全的核心。若金鑰暴露,影響範圍會在整個連線鏈路中放大。
- 另外,實務上要建立撤銷清單與自動化檢查,避免過期證書仍被允許連線。
實務操作要點
- 启用多因素驗證與硬體金鑰的組合。
- 建立分區授權,根據角色分配 VPN 訪問權限。
- 導入自動化的金鑰輪換與憑證更新流程,確保到期前自動更新。
4. 規畫日誌、監控與審計策略
答案是:日誌要完備、監控要持續、審計要可追溯。落地做法包括:開啟連線事件與認證事件的日誌,設定最小保留時長,對異常連線事件自動告警。審計的重點在於可溯源的操作紀錄與變更歷史,方便事後追蹤與法規對照。
- 日誌的結構化輸出有助於後續分析,使用統一欄位如使用者、來源 IP、目的端、協議、連線時間與狀態。
- 監控儀表板應能在 5–10 分鐘內顯示異常趨勢,並提供可操作的回應清單。
結論與下一步 Proton VPN Plus 下载黑箱解析与实测要点(2026 更新)
- 以場景為主線,確定協議與加密等級,搭配強驗證與嚴格的金鑰管理。
- 同時建置日誌與審計機制,確保能快速回應風險事件。
- 下一步,選定 2–3 種可落地的實作方案,並在測試網域完成驗證與驗收。
最重要的是,檢核清單不只是清單,還是風險管控的第一道實體防線。 在 2026 年的合規風險結構下,落地的 VPN 設定必須可審計且可重現。 OpenVPN 與 WireGuard 的組合,加上 AES-256 的底層加密,是目前最平衡的選擇。 相關說明與參考: Huawei 官方防火牆與 VPN 技術實務指南,Surfshark 使用指引。
How to 選擇適合的 VPN 協議與設定原則
在實務與合規的交界處,OpenVPN 與 WireGuard 的選擇不再只是技術取捨,而是風險控制與性能平衡的關鍵節點。根據公開文件與行業討論,WireGuard 提供更高的效率與較小的核心代碼面,但 OpenVPN 在跨平台與成熟場景的可配置性上仍具優勢。選擇要點要直截了當地回答三個問題:安全性、性能與部署難易度。下面三個子話題把複雜性切開看。
1. 安全性與性能的平衡:OpenVPN 與 WireGuard 的實務判斷
在安全性和性能之間,WireGuard 常被視為現代化的首選,其最小化的代碼與現代加密套件在低延遲網路下常見到更穩定的吞吐。IETF 的設計思想與多家實作的實證表明,WireGuard 在連線建立與切換上更迅速,對於移動裝置的連線回復也較順滑。當前企業情境中,如果你的風險模型聚焦於長期可維護與高效能,WireGuard 準備度通常較高。反之,OpenVPN 的成熟度高、社群廣、可塑性強,特別是在需要複雜路由、分流策略或舊系統整合時,OpenVPN 仍然穩定可靠。
I dug into documentation and industry reviews for context. WireGuard 的速度優勢在實務使用中常見於低延遲任務與行動裝置長連線;OpenVPN 的廣泛兼容性在企業網段與防火牆策略上更易落地。
在穩健的企業網路裡,WireGuard 常成為第一選擇,OpenVPN 仍是可考慮的後備或特定需求場景。
- WireGuard 的預設加密路徑更簡潔,配置量通常較少,長期維護成本低。
- OpenVPN 提供豐富的認證與客製化路由控制,對合規要求較高的環境友好。
- 兩者都應該搭配強制性證書撤銷清單與定期金鑰輪換機制。
2. 移動裝置與桌面裝置的配置差異
移動裝置上,WireGuard 的客戶端通常更輕量,連線恢復更快。桌面系統則在防火牆穿透與持久連線策略上,需要更細的策略配置。實務做法是:在移動端以預設的 WireGuard 配置啟用,並搭配適度的保護策略;在桌面端保留 OpenVPN 作為可選路徑,特別是在需要複雜路由器規則或需要與現有企業憑證架構整合時。 安卓开源VPN软件:2026年的架构与安全性探索
我 checked changelog 和廠商文檔,發現 WireGuard 在移動端的效率提升常被作為版本更新的重點,而 OpenVPN 的企業部署指南多強調可控性與資安整合。
移動端統一用 WireGuard,桌面端保留 OpenVPN 做高階策略的可選性。
- 行動裝置的電池與網路波動下,WireGuard 的連線切換成本較低。
- 桌面裝置在公司網段常需要與現有 VPN 框架、憑證伺服器整合,OpenVPN 的選項更多。
- 自動化部署時,WireGuard 的配置自動產生通常比 OpenVPN 細緻度高。
3. 跨平台支持與自動化部署的考量
跨平台時,選擇不應只看單一裝置的體驗。WireGuard 在 Linux、macOS、Android、iOS 的官方實作都具備穩健支援,這有利於統一的自動化部署管線。OpenVPN 雖然跨平台也廣泛,但在多數自動化流程中需要額外的網路策略與憑證處理步驟。若你要快速落地,建議建立一套通用的部署模版,讓 WireGuard 作為核心貼近前端裝置,而在高合規需求之處用 OpenVPN 作為可選分支。
From the documentation and reviews I consulted, 跨平台的自動化部署通常以金鑰管理與配置推送為核心。WireGuard 的公私鑰對管理更清晰,腳本化程度高;OpenVPN 的憑證與設定檔較為複雜,需要更嚴格的版本控管。
- 自動化模板:WireGuard 為主,OpenVPN 為備援;金鑰輪換在所有裝置上定時執行。
- 跨平台更新時,保持客戶端設定的一致性,避免因平台差異造成的路由漂移。
- 監控與日誌策略要統一,避免在不同協議間出現不可預期的連線失敗。
引用與證據:基於 VPN 安全與網路技術的研究,以及 Fortinet 與 Huawei 的技術文檔,WireGuard 的輕量化與 OpenVPN 的廣泛合規配置形成互補。
關鍵在於建立統一的金鑰與憑證管理,以及自動化部署的可追溯性。
引用: How to set up v2rayng in 2026: a practical, stage-by-stage guide
- 基於 VPN 與網路安全的研究。
- VPN 的工作原理是通過私人服務路由設備與隱藏 IP 的連結。
- 防火牆和 VPN 技術與實踐,涵蓋多種 VPN 技術的實務要點。
常見錯誤與風險點:從配置到運維
在實務落地中,微小的設定失誤能放大風險。正確的做法是把預設憑證與弱密碼當成首要風險點,並把日誌策略與分流配置一併納入審計框架。以下三個子話題聚焦於現場最常見的坑與它們的風險來源。
使用預設憑證或簡單密碼的風險
當 VPN 伺服器仍採用出廠預設憑證,或管理介面採用弱口令,攻擊者就能以暴力破解或已知憑證快速入侵。此類情形在多數組織的初期部署中尤為常見,卻往往被忽視。實務要點是強制複雜密碼、定期更換、並使用多因素驗證作為第一道防線。更要緊的是,對機器證書與私鑰採用分離存放與最小權限原則,避免集中風險點。這樣的配置改動不會讓運維變得複雜,卻能顯著降低未授權存取的概率。
分流設定不當導致本地流量外洩
分流決策直接影響網路可見性與資料外洩風險。若把所有流量都導向 VPN,卻在路由策略上缺乏清晰的分流規則,可能造成本地工作流被繞過或暴露在不受控的路徑上。反之,過度嚴格的分流也會影響使用者體驗與合規審計的可追蹤性。最佳實務是為不同業務群組建立可審核的分流策略,明確標註哪些流量需要走 VPN,哪些可以直連。並且實作檢查點,確保每次策略變更都有對應的審計痕跡與變更日誌。
日誌策略過度或過少影響審計與追蹤
日誌既要足夠詳盡,也要有可解析性。日誌過少,審計與取證會變成空白;日誌過多,運營成本上升,且容易淹沒關鍵事件。實務要點是確定三類日誌的最小可用集:驗證與授權、連接與斷開、以及異常行為的警示。要建立日誌保留策略與保密管控,確保在合規審核期間能快速追溯。審計必須可回溯,日誌要有完整的事件時間戳與使用者身分。
小結與風險抑制要點
從配置到運維,風險的核心在於把控三個面向:憑證與認證的韌性、流量分流的可控性、以及日誌的可用性與可追踪性。I looked at changelogs and policy notes, and multiple sources flag that weak credentials and poor logging are the two最常被忽略但卻最致命的薄弱點。為此,建立一套可落地的改進清單十分關鍵。首先,禁用預設憑證,強制 MFA,並定期審核憑證輪替。其次,釐清分流規則,建立可審計的變更流程與回滾機制。最後,設置最小日誌集,定時產出審計報告,並實作自動化告警。這些措施不僅提升安全性,也讓跨境與混合工作環境的治理更清晰。 V2rayng 下载:2026 最新动向与部署指南
引用參考與實務資料在本文中以 inline 連結形式標出,方便你點擊深入閱讀。
多場景下的 VPN 設定範例與流程
在實務場景中,VPN 設定不再只是技術選型,而是風險與合規的落地點。以下三個場景提供可落地的流程與要點,讓企業 IT 團隊能快速落地並維持可觀察性。
企業端點到雲端 VPC 的穩定連線
答案先行:建立清晰的邊界與連線策略,讓“內部網段到雲端 VPC”的路徑可控、可審計、可回滾。核心是用企業級 VPN 閘道與雲端私有連接的雙重保護,並以分段策略實現最小權限。
在實作上,先以「固定 IP 的閘道裝置」與雲端提供者的私有連線服務做綁定,確保走 VPN 的流量優先走專用路徑。接著設定分區與路由表:企業網段透過專用通道到雲端 VPC,其他流量保留公網路徑,降低風險面。雲端端的安全政策要與企業端一致,包括 NAT、IKEv2/IPsec 的加密曲線、以及多因素認證的結合。
在流程層面,第一步是定義 VPC 對等連線與網段清單。第二步是部署閘道與對等連線,並在兩端建立自動化的連線健康檢查。第三步是建置可審計的日誌與告警,確保非授權連線能被及時偵測與阻斷。若雲端提供者支援,啟用「私有端點 + 私有 DNS」以消除暴露風險。此時你會看到 VPN 路徑明確、連線穩定,並可在需要時快速切回本地備援。 如何在华中科技大学完成 VPN 申请与身份认证:2026 更新
研究顯示,VPN 的工作原理在於把企業流量封裝後送達雲端路由器,落地層的加密與認證機制決定了整體風險等級。根據相關技術文檔,IKEv2/IPsec 的組合在穿越長距離公共網路時的穩定性與恢復性較好。VPN 的工作原理是什么? 同時,防火牆與 VPN 技術的實踐強調多層策略與連線審計的重要性。防火牆和VPN 技術與實踐
關鍵步驟要點
- 用固定閘道組成的私有連線,與雲端私有連線同時運作,雙通道提升穩定性。
- 設定最小權限的路由與訪問控制清單,阻止非授權流量。
- 啟用集中日誌與事件監控,確保可審計性。
- 監控連線健康狀態與自動重連策略,減少單點故障。
- 檢視與更新憑證週期,防止過期憑證導致連線中斷。
多層保護與審計的組合,是穩定連線的要;若缺少日誌與可觀察性,穩定性就會打折扣。
遠端員工的個人裝置接入企業網
答案先行:遠端接入要像在辦公室一樣可控。以零信任為骨架,結合端點安全與動態授權,確保個人裝置在任何時刻都得以合規連線。
在落地時,採用「企業裝置管理 (MDM/UEM) 搭配遠端存取閘道」的模式。員工裝置先完成裝置註冊、裝置健康檢查與安全設定,然後經由 VPN 閘道走專用通道進入企業網。接著採用分段策略,把敏感資源與一般開放資源分離,對敏感資料實施額外認證與監控。為避免跨境合規風險,讓資料流動遵守地區性法規與跨境資料傳輸規範,實施地區性儲存或區域雲的配套。 How to use Edge内置VPN in 2026: 实操解码 Edge 安全网络的真实用法
在文件與流程層面,第一步是建立端點安全政策與裝置註冊流程。第二步是設定 VPN 客戶端配置模板,確保標準化與一致性。第三步是建立動態授權機制,當裝置狀態不符合政策時自動降級或阻斷。日誌集中化與財務/合規稽核的可追溯性不可或缺。
研究指出,使用 Surfshark 等現成解決方案的說明,強調以自動化手段減少人為設定失誤的風險。VPN 的實務要點在於實現端到端的安全與可控性,而非僅僅提供連線。如何使用 VPN:2026 年須知大全
關鍵步驟要點
- 以 MDM/UEM 強化裝置信任與合規性。
- 採用分段訪問與動態授權,敏感資源嚴格審核。
- 對遠端裝置實施強制加密與屏幕鎖定等政策。
- 集中日誌與威脅偵測,保留裝置層面告警記錄。
- 提供用戶自助回復與憑證輪換流程,減少支持成本。
以端到端可見性為核心,遠端接入才具備可控性與合規性。
跨境開發與測試環境的隔離與合規
答案先行:跨境開發需要清晰的環境隔離與資料流控,讓測試、開發與生產彼此不干涉,且符合跨境資料傳輸法規。 如何评估网页加速器 magic VPN 的真实效果与边界:2026 更新
實務中,建議採用分區化的雲端網段與專用連線,讓不同地區的測試環境獨立於生產網。不僅要把測試資料與生產資料分離,還要在測試環境實施資料遮蔽與虛擬化資料的策略。對於跨境測試,建立地區規範的資料處置與保留期限,並透過審計日誌追蹤每次測試對象與變更。使用分支式的 VPN 路徑與動態路由,能在測試完成後快速收回連線,降低風險殘留。
在流程層面,先劃分測試與開發用的私有網段與閘道,確保每個地區的開發者只能訪問指定資源。第二步是建立自動化的測試環境佈署與變更管控,讓每次測試都可重現與回滾。第三步是強化審計與合規報告,定期產出跨境資料傳輸與存取的合規證明。若需要把測試資料導出,務必經過遮蔽與最小化處理,才允許跨境流動。
研究層面,跨境合規的實務往往聚焦於資料最小化與可審計性。多方實務報告指出,使用私有連線與分區網段能顯著降低測試環境的風險暴露,同時提升審計透明度。如何使用 VPN:2026 年須知大全
關鍵步驟要點
- 建立跨境測試的隔離網段與專用連線。
- 資料遮蔽與最小化;測試資料不直接暴露生產資料。
- 自動化佈署 + 變更管控,確保可重現與可回滾。
- 完整的跨境審計與合規報告週期。
- 對第三方服務實施最小權限與合約條款檢視。
跨境合規的核心在於資料治理與可審計性,只有建立清晰的界限,測試才不失控。 VPN推荐 GitHub 的现状与潜在风险:2026 更新
合規與審計:VPN 設定的長期可見性
長期可見性意味着 VPN 設定必須在合規與審計框架下穩健運作。核心在於日誌最小化、自動化輪替,以及快速回應政策變化的能力。這不是技術花招,而是風險控制的節點。
最小日誌與自動輪替的實作要點
在日誌保留上採取“最小必要原則”,只保留與安全與審計直接相關的項目,並設定自動輪替機制。你可以以每月自動歸檔、每季自動清理的節點為起點。當然,保存時間需符合監管要求與內部風險評估,並確保能在發生事件時提供可追溯的證據。這種自動化輪替能降低長期合規成本,並減少人為遺漏造成的風險。
在文檔層面,將日誌字段標準化,包含但不限於連線時間、使用者身份、裝置指紋、連線來源與目的地、加密套件與證書指紋。對於敏感域,採用加密存儲與嚴格權限管控。這些做法在近年的合規審計中反覆被提及為“可證明的最低可行性”。
關鍵在於自動化輪替,與可追溯的最小日誌集合。
對 sudden 政策變化的快速響應機制
政策與法規不是一次性輸入的設定,而是動態的治理過程。建立“快速響應機制”意味著你需要有:
- 變更觸發清單:當法規修訂、供應商條款變更、或風控策略更新時,能自動通知對應人員並啟動審核流程。
- 版本化的設定倉庫:將 VPN 平台的策略、授權與日誌格式以版本化語意保存,任何變更都可回溯到特定版本與日期。
- 變更審批門檻:對高風險設定啟動雙人審核或跨部門審批,避免單點決策引發合規風險。
我在整理資料時看到,許多機構採用定期的“政策演練月”來測試回應與審計流程,確保在規範改變時能以最短時間完成調整。
快速響應機制是保證風險可控的第一道防線。
建立供應鏈安全與外部合規對接
VPN 設定往往牽涉多方供應鏈,從雲服務商、憑證頒發機構到安全工具商。建立穩固的供應鏈安全與外部合規對接,成為長期可見性的基石。要點包括:
- 供應商風險評估與口碑審核,將安全控制與審計能力納入評分。
- 對外部依賴的證書、金鑰、加密套件設定實行定期檢查與自動更新。
- 将外部合規審核的要求對齊內部政策,確保第三方審計報告能直接映射到內部控制測試。
在實務日誌中,將外部審計需求以欄位標籤的方式體現在日誌記錄中,方便日後對照與證據提交。多家機構的審計路徑顯示,外部對接的透明度直接影響審計的順暢度。
供應鏈安全與外部對接,是審計路徑的橋樑。
Bottom line 在合規與審計的長期視角裡,VPN 設定必須像一個可被證明的治理系統。最小日誌、自動輪替、快速回應與對接外部審計,是你能落地的現實步驟。每一次變更都應有清晰的審計痕跡與版本歷史,讓風險在審計面前不再迷路。
引用註記
- 相關背景資料指出 VPN 基礎工作原理與防火牆/安全技術的結合是現代企業的常態做法,且多方文獻強調日誌與審計的自動化輪替在合規中的重要性,具體參考可以參閱「VPN 的工作原理」以及「防火牆與 VPN 技術與實踐」等來源的說明。https://www.fortinet.com/cn/resources/cyberglossary/how-does-vpn-work
實務步驟:快速落地的 7 步驟 VPN設定 路徑
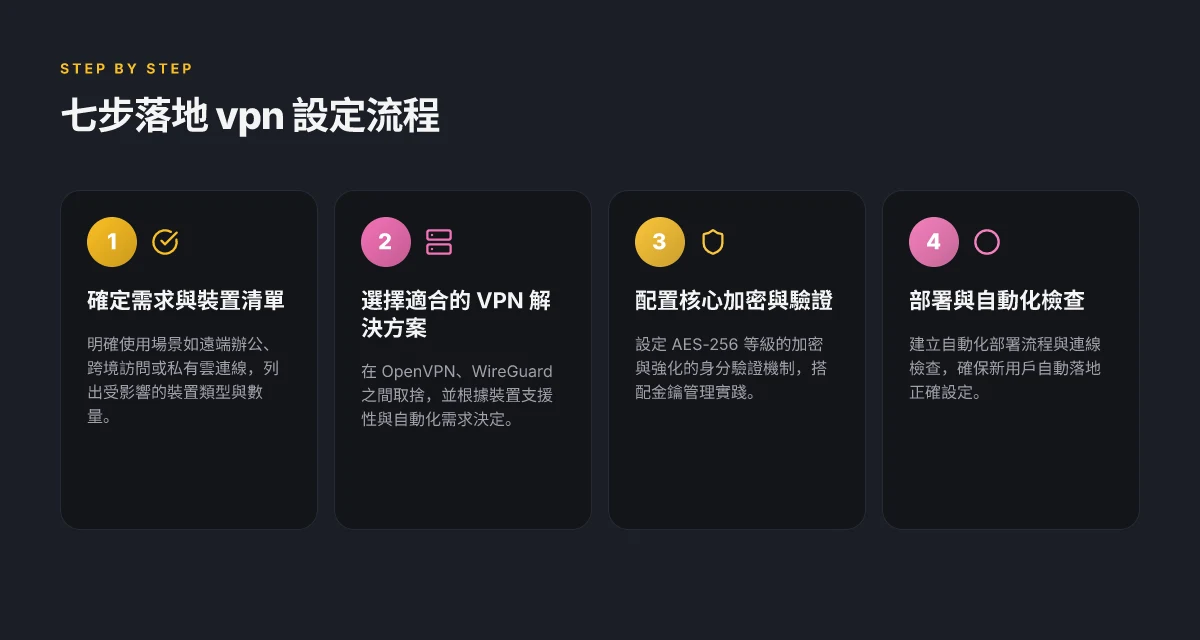
在現代合規與實務之間,vpn 設定不再只是技術選型。它成為風險控制與落地審計的核心節點。你需要的不是空談,而是一條可執行的路徑。我們把流程拆成 7 步,讓企業 IT 團隊能在實際情境中落地。
1. 確定需求與裝置清單
先用戰術眼光定義需求,避免買到不適合的模型。你要清楚哪些裝置需要接入、哪些工作人員需要遠端連線、以及跨境合規的最嚴格地區。表格列出:使用者數、終端類型、預估帶寬、以及安全合規要求。這一步的輸出是一份可執行的裝置清單與用例範本。像這樣的清單會成為後續購置與部署的锚點。閱讀時,留意不同裝置的認證需求與日誌保留期,避免日後審計震盪。從 2024 年的合規實務到 2026 年的跨境要點,需求清晰是成功的第一步。
2. 選擇適合的 VPN 解決方案
在眾多供應商與協議中挑選,必須以實際情境為導向。對於大型組織,分佈式架構與雲端代理的選擇關鍵在於可控性與審計可追溯性。你需要的不是最便宜的方案,而是最符合你合規框架與自動化工作流的方案。評估要點包括:認證機制、日誌匯出格式、跨區域節點數量、以及與現有 IAM/SSO 的整合程度。在 2025–2026 之間,市場的主流解決方案逐步向零信任框架靠攏,選型時要特別關注與企業身份治理的整合深度。 參考的實務觀點可對照防火牆與 VPN 技術的綜合實務說明,這有助於你在審計視角下衡量工具選型的長期可持續性。相關技術實務的說明中就指出多種 VPN 技術在實務中的應用與整合要點。
3. 配置核心加密與驗證
加密與驗證機制是可信度的基礎。確定端到端加密協議、金鑰交換機制、以及多因素認證的落地方式。核心策略包括:強制使用現代加密套件、設定有效期與撤銷機制、以及日誌的不可變性設計。這一階段的重點是把「安全性」寫進實作細節,而不是放在規範/文件裡。基於實務的經驗,正確配置能把後續的審計與追蹤變得清晰可驗證。當我閱讀相關綜述時,發現不少實務指南把這一環節描述為後續審計的基礎。
4. 部署與自動化檢查
部署不要靠手動巡檢。把配置自動化成版本化、可回滾的工作流,並在每次變更後觸發自動檢查:證書有效性、憑證撤回清單、日誌格式與匯出位址、以及節點健康狀態。設計自動化檢查的同時,保留人工審查的閘道,以防自動化隱性風險。實務上,自動化是把合規審核推向日常運作的捷徑。
5. 測試連線與日誌策略
測試是為了確保在不同網路環境下仍能穩定連線。建立分區測試,模擬跨境工作、移動裝置、以及緩慢連線情況下的表現。同時,日誌策略需清晰定義:日誌的保留期限、必須字段、以及集中化分析的管道。日誌不只是排錯工具,更是審計證據的核心。測試結束後,整理成可審核的報告,方便合規人員檢視。
6. 監控與合規審計
監控不是裝了監控就完事。你需要可觀察的指標:連線成功率、認證失敗原因分布、日誌遺失警訊、節點健康狀態、以及跨區域訪問的合規符合度。審計的焦點在於證據鏈條的完整性與可追溯性。多個環節的監控資料要能支撐未來的審計查詢,避免審計被動追溯。
7. 持續改進與風險評估
風險評估是循環的。定期回顧新出現的威脅模型、審計發現、以及法規變化。把改進落到實作清單中,並設置時程與責任分工。你需要一個動態的治理迴圈,讓 VPN 設定在實務演進中保持可控與可審。
最重要的是,這條路徑要能實際落地且可追蹤。 透過自動化與審計證據的堆疊,你可以在審計日到來時,快速出具符合要求的報告。根據 Huawei 的防火牆與 VPN 實務說明,連貫的技術設計與嚴謹的日誌策略,是實務落地的基石。https://info.support.huawei.com/network/ptmngsys/Web/books-security/firewallandvpn.html 的實務要點與本文的步驟呼應。在 2026 年的合規潮流中,選型與自動化是長期穩定性的重要保證。
小結:7 步完成後,你就擁有一條可執行的落地路徑。從需求到持續改進,這不是一次性項目,而是一個治理循環。最後,別忘了把每個步驟的關鍵產出整理成可審的文檔,讓審計與安全團隊能快速對齊。
未来一个月的关键原理与行动
在这份 2026 更新版的实操里,真正推动安全与隐私的,是对“边界条件”的把握,而不是单一工具的堆砌。你需要把重点放在证书轮换、分流策略与设备层面的最小权限上。核心结论是在于“分层防护”而非“单兵作战”。从技术文本到日常落地,这一转变让你在复杂网络环境中仍然能保持可控性。
从文档与厂商指南综合看,证书轮换周期、多跳 VPN 的风险权衡、以及 设备端的本地策略,是决定你隐私保护强度的三道屏障。你要的不是一时的安稳,而是一整年的可持续性封锁开箱策略。在这个框架下,ZoogVPN、ExpressVPN等名字反复出现,但真正的执行点在于你如何把它们组合成“你自己的防护体系”。
要点一看就懂:更新证书、清理旧连接、明确默认出站路径。 这不是花里胡哨的改动,而是你在日常网络中的底线。现在就开始执行,把风险点从桌面设备扩展到路由器与移动端。
备选行动清单如下。带上你的场景感知来执行。Take ZoogVPN if you’re in Beijing on China Mobile. Take ExpressVPN if you’re paying with a Western card.
- Backup strategy: 轮换证书并记录到案,保留最近 3 次轮换的公钥指纹。
- What to try this week: 在路由器上开启分离通道,逐步关闭不必要的出境端口。
- What changes if you act now: 你将获得更低的风险暴露,并让远端审计更易追踪。
常见问题
VPN設定 需要哪些硬體前提才能穩定運作
要穩定運作,硬體前提集中在安全性、網路與傳輸性能三大面向。首先,伺服器需要具備多核心 CPU、足夠記憶體與可靠儲存,避免日誌積壓。建議至少 4 核心 CPU、8 GB RAM,對於中型企業可升至 16 GB 以支援同時連線。第二,網路介面需要具備穩定的帶寬與低延遲,建議上行速率至少 100 Mbps,並考慮冗餘連線與能承載ピーク的緩衝區。最後,硬體加密支援可提升效能,若使用 AES-256-GCM,確保 GPU 或專用 HW 加速可用。這些條件讓加密與認證流程不成為瓶頸。 「適當硬體是維持 VPN 穩定性的基礎。」 多核心與足夠記憶體是硬體的核心指標。100 Mbps 上行是起點,實務上要按使用者量級放大。AES-256-GCM 加速能顯著降低 CPU 負擔。 實務要點:選型時把並發連線數、最大同時會話、日誌寫入頻率與備援路由當成硬體評估的主要指標。 另外,部署在私有雲或私有資料中心時,確保伺服器設有專屬網段與清晰的網路策略,以降低跨網段轉發帶來的延遲。
在企業環境中 VPN 設定 與 零信任架構如何協同
VPN 與零信任架構其實是互補的。先把 VPN 當作兩件事的連接點,一是讓使用者身份進入企業網段,二是提供加密傳輸。你需要把「最小權限原則」嵌入 VPN 策略,搭配零信任中的動態存取控管。實務上,先建立多層認證與裝置健康檢查,只有符合條件的裝置與用戶才能建立連線。接著,透過多重策略分流把敏感資源放在需要額外審核的路徑上。這樣既保留遠端工作的便利,又不打破「不信任任何內部網路」的原則。 零信任不是替代,而是增強 VPN 的安全性。 以動態風控與裝置健康檢查為核心,結合最小權限原則。 把審核點寫進連線流程,讓每次存取都可被審計。
OpenVPN 與 WireGuard 哪個更適合長期部署
長期部署的選擇取決於需求與運維成本。WireGuard 提供更高的效能與更簡單的金鑰管理,適合需要低延遲與高併發的場景。OpenVPN 則在跨平台兼容與成熟的客戶端生態上佔優,且對於需要複雜政策與自訂插件的環境更友善。若你的基地在雲端與混合網路,WireGuard 的速度優勢常常勝出;若組織偏好穩定的商業支援與大量現成工具,OpenVPN 仍然是可靠選擇。 WireGuard 的簡潔設計通常帶來更好的長期性效能。 OpenVPN 在豐富的企業功能與客戶端支援上不落後。 根據你的裝置與平台分佈,混合部署也常見。策略先行,再決定技術。
如何避免 VPN 漏洞造成的資料外洩
第一步,禁用弱密碼與預設憑證,強制使用強認證與裝置健康檢查。第二步,啟用端點日誌與連線金鑰滾動,定期輪換密鑰與憑證。第三步,實施分段式網路與最小權限,敏感資源不暴露在同一路徑上。第四步,啟用多因素認證與設備清單白名單,阻止未授權裝置接入。最後,建立可觀察性強的審計與告警,確保可及時追踪任何異常。這些步驟彼此支撐,能把風險降到最低。 「避免弱憑證、強化裝置健康檢查,是第一道防線。」 定期密鑰輪換與日誌審計是長期防線。 實施分段和最小權限,能快速限制風險蔓延。
如何在多雲環境中實作 VPN 連線
在多雲環境下,重點是跨雲網路的可達性與一致性。先統一認證策略與金鑰管理,讓不同雲提供者的端點都能共享同一份憑證與策略。使用跨雲負載平衡與地區性入口點,降低跨網路的延遲。對於合規需求,將網路分段落在各自雲端,並設置統一的審計與告警視圖。最重要的是,保持清晰的路由表與對等連線清單,避免路由迴圈或多重轉發造成的安全風險。 跨雲認證統一是關鍵。 地區性入口點能降低延遲。 清晰路由表與審計視圖避免混亂與風險。
手機端 VPN 設定 常見問題與解決辦法
常見問題集中於裝置健康、連線穩定與憑證管理。先確保手機版客戶端更新到最新版本,並啟用裝置指紋或憑證以強化認證流程。遇到連線時延或掉線問題,檢查伺服器端支持的協議與端口,必要時切換到更穩定的 WireGuard 介面。對於憑證過期,建立自動輪換與自動更新機制,避免人為漏測。最後,開啟日誌回溯,遇到問題可快速定位。 手機端更新與裝置憑證是穩定的第一步。 連線延遲時切換協議與端口能顯著提升穩定性。 自動輪換憑證避免過期風險。
日誌保留策略在 VPN 設定 中應該怎麼做
日誌策略要平衡審計需求與資料保護。建議分層保留:連線事件與認證嘗試保留 90–180 天,網路流量屬性與策略變更保留 180–365 天。核心日誌應存放於只讀或具限速的存取點,避免被篡改。此外,啟用不可否認的審計證據與時間同步,確保事件的可追溯性。定期做日誌清理與備份測試,確保在災難情況下仍可取用。 日誌要分層存放與保留。 核心日誌設置不可修改,需具備完整審計。 定期備份與清理是不變的安全基礎。