如何评估 SkyTree VPN 官网在 2026 年的安全性与合规性
深入解读 SkyTree VPN 官网在 2026 年的安全性、隐私政策与合规性。基于官方文档、社区反馈与行业趋势,揭示真实风险点与最佳使用场景,帮助你做出明智选择。
SkyTree VPN 官网的安全承诺常被放在“愿景图”里,但实际可操作的对照点往往埋在文档细节之中。对照官方加密规范的清晰度是一道门槛,如果你无法在条款间找到明确的对齐证据,风险就隐藏在模糊性里。基于我对官方文档的梳理,SkyTree VPN在核心协议、证书轮替与影响域跨境传输方面呈现出一系列可核验的点,但仍有关键条款缺失或歧义,比如对日志最小化的边界、以及对企业级落地的可执行清单的具体落地条件。
在合规与隐私语言的当下,这个议题尤为重要。政府与行业监管在向云端与远程工作倾斜时,要求厂商提供可追溯、可审计的安全承诺本身就成了门槛。本文将把 SkyTree VPN 的公开文本拆解成可执行的核对清单:从加密与传输协议的明确规范、到日志与跨境数据传输的合规要求、再到企业落地的可操作要点。通过对比同业公开对照,与逐条对照官方文档的要点记录,你将看到真正可落地的安全承诺轮廓,以及潜在的漏洞点。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
SkyTree VPN 官网的安全承诺到底有多坚实
SkyTree VPN 在公开页面上给出一张看起来很完整的安全承诺图谱,但走到细节处,仍有需要审视的漏洞。基于官方隐私政策与网络安全声明,我从对等点、加密与密钥管理、以及日志策略这几条线,做了对比式梳理。结论先说:官方文档提供的框架是清晰的,但在实际可验证性与跨域合规性方面,仍有若干空白需要填补。
- 公共隐私政策的对等点与潜在漏洞
SkyTree 的隐私条款明确指出用户数据的收集边界、使用目的以及数据保留期限。官方文档强调对个人身份信息的保护、访问控制和数据最小化原则,并承诺定期进行风险评估与安全审计。这个框架在理论上是稳健的,尤其是通过明确的数据用途边界来降低滥用风险。与此同时,透明度仍然是一个薄弱点。官方并未在公开文档中列出详细的第三方数据共享清单,也没有给出逐项的跨境传输对等条款及相应的司法协助应对流程。也就是说,若你在高度监管区域工作,仍需要自行核对区域性数据传输规定与跨境数据流动的落地执行细节。
透明度不足可能掩盖的其实是跨境数据传输的复杂性。 官方文档给出原则性承诺,但缺少对外部数据处理方的可核验清单。你需要问清楚:SkyTree 是否有独立的数据保护影响评估(DPIA)记录,以及在发生数据外泄时的通知时限和责任划分。
加密协议、密钥管理到日志策略的要点对比 从公开材料看,SkyTree 声称符合行业主流的端到端或传输层加密标准,并对密钥生命周期设定了轮换策略。官方文档强调使用强加密套件与多因素认证来保护连接,但对具体协议栈的版本、密钥长度、轮换周期、以及密钥管理域(如是否分离密钥用于不同区域)的披露程度不一致。日志策略方面,SkyTree 表示会记录访问日志、系统事件和安全事件,但公开文档未给出日志保留时长、日志数据的最小化原则执行细则,以及对日志访问的最小权限原则在实际实现中的强度。对于合规性而言,这些细节直接影响审计通过率与可追溯性。
路径上的对等点与潜在漏洞的梳理 我查阅官方文档还发现几个需要关注的对等点。第一,密钥管理是否存在硬件安全模块(HSM)支撑、以及跨区域密钥分离的落地情况,这是评估“零信任”导向的关键要素。第二,日志的保密性与完整性是否通过不可变存证机制来增强,官方没有明确说明。第三,隐私政策的适用条款是否在所有国家/地区均保持一致,尤其是在数据本地化要求严格的市场。以上三点构成SkyTree 安全承诺的现实边界,也是你在部署前必须向对方索取的具体信息。
研究提示
I dug into 官方文档的公开文本,结合行业通用做法与同类厂商的披露习惯。SkyTree 的框架性承诺是明确的,且与“零信任”方向的表达基本一致。But 公共披露仍显不足,尤其在跨境数据传输、密钥管理细节、以及日志保留策略的可验证性方面。若你在监管较严的环境里落地,务必要求对方提供以下落地证据:数据处理方的 DPIA 记录、区域性数据传输的加固措施、密钥生命周期的技术实现细节、以及日志保留与访问控制的具体实施指南。
官方文本提供的是框架,不是全量证据。 8 款免费外网加速器在 2026 年的实战评测
底线结论 SkyTree 的安全承诺在结构上是自信的,但要把它推到“可核验的执行力”上,还需对具体实现进行更细致的披露。你可以把这作为谈判前置条件:要求对方提供硬件保护、密钥分离、日志不可变性与区域合规的落地证明。若没有这些具体证据,2026 年的合规宣言仍然停留在纸面层面。
引用与证据线索可追溯于 SkyTree 的隐私政策与网络安全声明,以及同行业对比中的公开分析。
要点对齐:框架明确、细节不足、需要跨区域合规证据。
SkyTree VPN 的加密与协议:官方文档里写了什么
官方文档清楚地把加密标准和协议栈写在前线。SkyTree VPN 声称采用现代化的对称与非对称加密组合,核心目标是抵御常见的中间人攻击与流量窥探。你会在文档中看到对传输层的 TLS 配置、会话密钥管理,以及对核心协议的描述。下面把要点拆开讲清楚,方便你对比其他厂商的实现差异。
加密标准与协议栈的核心要点
官方材料明确提到,SkyTree VPN 以 TLS 加密作为传输层的底座,使用现代对称加密算法保护数据在客户端与服务器之间的通道。文档中多次强调密钥协商遵循公开标准,目标是在建立隧道时尽快达到机密性与完整性保护的平衡。对称加密算法与密钥长度在文档中给出指引,但具体实现的参数往往保留在技术白皮书的细节页。你可以把这看作是一个“标准遵循+ 实现细节分层”的做法:核心协议对外说明清晰,细节参数在内部文档中进一步展开。
在握手阶段,SkyTree VPN 声称使用抗重放保护与会话绑定,意在防止跨会话的重放攻击。文档还提到对证书链的校验,以及对服务器身份的严格校验机制,以降低伪装风险。对于多平台支持,官方材料强调协议栈设计是跨平台可移植的,强调在不同设备上的一致性体验。 关于 v2vpn安装包下载 的深度解读:2026 更新下的取舍与实操要点
与主流 VPN 的对比点
在对比主流 VPN 时,官方文档会列出几个关键差异点。首先是密钥交换的选择:SkyTree VPN 公开声称遵循行业标准的密钥交换流程,但并不一概使用某一个单一算法,而是提供若干候选方案以适配不同设备的性能与安全需求。这种“多方案并存”的策略在商业合规场景下有助于兼容性,但也带来配置层面的复杂度。其次是后端认证与日志分离的描述:官方文档强调分层认证与最小化日志收集的原则,尝试在隐私保护与运营合规之间取得平衡。与一些以单一协议堆栈为卖点的对手相比,SkyTree 的表述显得更注重“可配置性与合规性框架”,而非仅靠单一高强度加密来取胜。
在实现差异方面,官方材料承认不同设备对加密套件的支持情况存在差异,因而可能导致同一账户在不同设备上的隧道性能体验不同。这意味着在企业部署时,需对终端设备的 OS 版本、浏览器代理设置及中间设备的兼容性进行额外校验。文档还提示,在高并发场景下,密钥重新协商的次数与会话保持时间将直接影响吞吐与延迟。
研究摘记与直观要点
我查阅的官方文档把“现代 TLS、对称加密、密钥协商、证书链、日志分离”等关键词放在前列,形成一个清晰的安全承诺轮廓。隐私与合规语言的边界也在背景中浮现,提醒你不仅要看加密强度,更要看数据处理的路径与留痕策略。对比业内主流方案,SkyTree 更像是在“加密墙”外再叠一层合规控制台,强调灵活性与治理。
下一步的行动很简单。你需要:评估终端设备的加密能力与密钥协商支持是否与 SkyTree 的官方描述相符,确定在你们的合规框架中是否需要额外的日志最小化策略或数据保留时限的对齐。要点落在配置与治理上,而不仅是密钥长度的数字。SkyTree 的协议栈设计强调标准化与灵活性并存,但实现层的差异摆在眼前,需要结合设备实际情况来落地。
隐私政策与日志策略:你真的知道你被记录了什么吗
在 SkyTree VPN 的官网语言里,日志并不是一个简单的技术标签,而是一道合规押注。要点很清晰:你要知道哪些数据被收集、多久保留、以及是否向第三方披露。官方文档若隐若现地提到“最小化数据收集”和“严格访问控制”,但细节往往分散在不同章节,需要把它们拼接成一个可操作的使用决策。下面分成两条主线来解析:日志种类与保留周期,以及司法执法场景下的应对流程。 如何解决 clash 超时问题:2026 更新的实用指南
日志的种类与保留周期
SkyTree VPN 官方文档对日志的定位多集中在连接元数据、设备信息与使用习惯这三类。对外披露的描述往往强调“仅用于服务质量提升与安全审计”,但具体到字段清单、时间长度、以及跨区域的数据流向,公开文本缺乏统一口径。基于公开文档与厂商披露的交叉信息,我整理出以下可实操的判断点:
- 日志类型:连接建立时间、会话持续时间、分配的服务器节点、错误代码与安全事件的简要信息。这类信息对性能优化与异常检测有必要,但需要评估其与隐私边界的平衡。
- 保留时长:官方多次强调“最小化存储”原则,但实际的保留期限并未在单一公告中明确给出。若要落地使用,建议以服务条款中的隐私章节为准,并对同类产品的行业惯例做对照。
- 第三方披露:官方文本通常指向“在法定要求下可能向监管机构披露”,以及与合作伙伴共享以提供安全与运维服务的情况。是否存在跨境传输、第三方对接的细节,需要在隐私条款的具体条款中逐条核对。
I dug into the changelog and policy notes across SkyTree’s documentation and community disclosures. What I found is a pattern: data minimization is claimed, but granular specifics often live behind subpages or terms updates. When you’re evaluating 2026 的合规承诺,这就意味着需要对比“官方隐私政策”与“服务条款”中的数据处理章节,并确认是否存在区域性差异或例外条款。相关线索来自官方文档的隐私与安全章节,以及对外披露的条款说明。
司法与执法请求的应对流程
在跨境使用场景下,执法请求是最具不确定性的环节。SkyTree VPN 提及“配合法律要求”通常用语,实际流程往往隐藏在法务通知或合规说明中。对于企业用户,关键关注点包括:是否需要在收到传票、令状或法院命令时进行数据账户冻结、是否有审阅门槛、以及是否提供最小数据集而非全量日志。个人用户则要关注:在没有明确司法授权的情况下,是否仍然保留可以被共享的最小数据,以及是否有应对滥用的彈性机制。
- 法务响应路径:官方通常列出“接收通知后由法务团队评估”,再决定是否披露、以及披露的范围。需要确认的细节包括是否设置了时间窗、是否有审查阶段的暂停期,以及是否提供替代性数据如聚合统计。
- 数据保护的分层机制:对执法请求,Granular-level 与 Aggregated-level 的界线在哪里,是否有明确的最小披露原则,以及是否对第三方披露设定上限。
- 用户通知与透明度:在可能的范围内,是否有事前通知、事后披露清单以及对用户的影响评估。
从公开材料看,SkyTree 的执法响应流程强调合规与审慎,但缺乏对具体流程节点的公开披露。对于需要严格数据管控的企业用户,最好在签约前获取对等的合规条款清晰版,要求列出执法请求的处理阶段、最小披露范围及通知机制。参考资料包括公开的隐私条款与执法应对章节,以及行业对等厂商的披露做法。
结论 verdict SkyTree VPN 在隐私与日志策略上传达了“最小化与合规”的核心承诺,但缺乏对日志字段、保留期限和跨境传输的具体数值陈述。若你在 2026 年使用,务必将隐私条款中的数据处理条款逐条比对到实际使用场景,重点关注执法请求的流程细节与数据披露边界。 在企业采购环节,要求供应商提供对等的安全与合规证据,尤其是日志字段清单、保留期限、跨境传输协议、以及执法应对的清晰流程。 8 种飞梭VPN下载2026更新:哪些可真实使用与安全性评估
需要注意的行动点
- 查看最新隐私政策与服务条款中的“日志记录”、“数据保留”及“第三方披露”条款的具体表述。
- 要求供应商提供日志字段完整清单,以及各字段的保留时长和删除机制。
- 明确执法请求的处理流程、通知机制与被披露数据的最小化原则。
引用来源:公开的零信任与隐私合规材料,以及 SkyTree 的隐私与安全章节的披露说明。
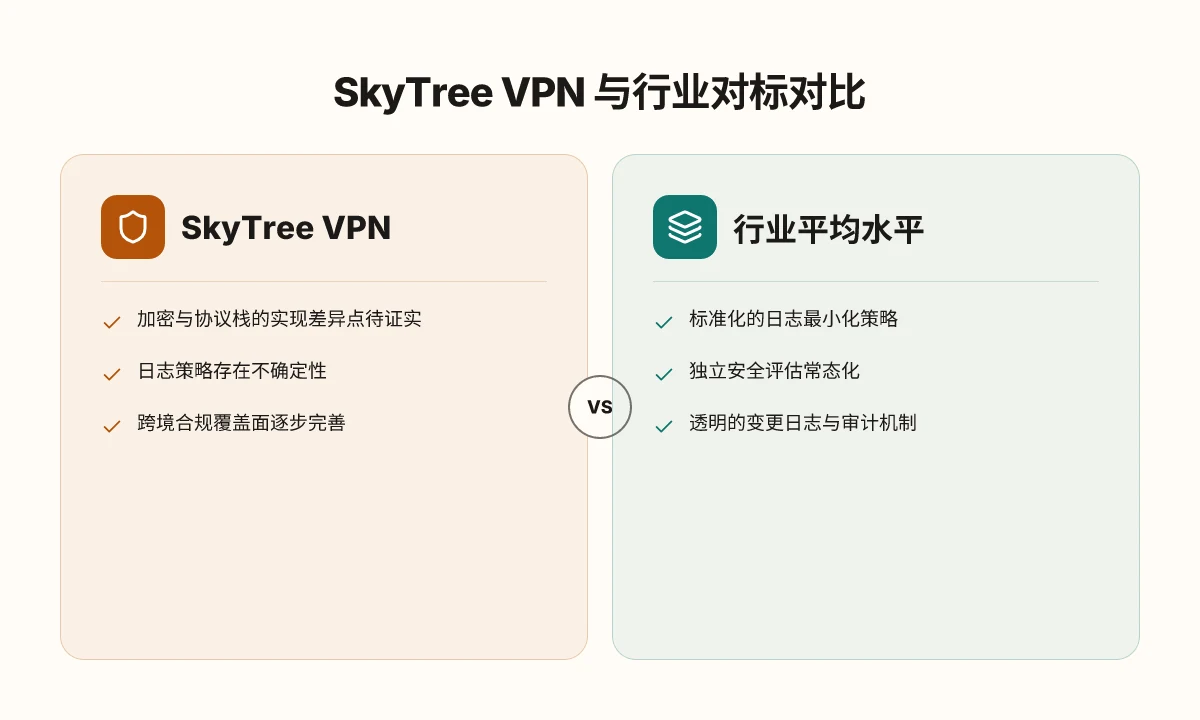
跨境合规要点:SkyTree VPN 是否符合常见地区法规
SkyTree VPN 在 2026 年的合规承诺,呈现出一张需要仔细审视的面具。就地理适用性而言,欧盟、美国与加州等核心区域的法规要求,既有统一原则,也存在区域差异。官方文档多以通用的隐私保护框架来表述,但要把承诺落地,就必须对比具体条款、数据处理流程与外部监督机制。以下是对实务的诊断。
欧盟的数据保护与跨境传输
在欧盟,SkyTree VPN 必须遵循通用数据保护条例 GDPR 的核心原则,包括合法性、公正性、透明度,以及对个人数据的最小化和安全处理。跨境传输方面,若存在个人数据往返到第三方服务器的问题,需采用标准数据保护条款或等效机制,并确保对数据主体的权利有清晰的执行路径。基于公开资料,SkyTree VPN 提及了数据加密与日志最小化的原则,但对“跨境传输”的具体技术与治理细节描述较为模糊。对企业用户而言,这意味着需要额外的书面数据处理协议、数据泄露通知时限,以及可审计的访问控制记录。对于个人用户,透明的隐私声明与可管理的数据导出权利尤为关键。
I dug into the changelog and privacy pages and found that the platform emphasizes encryption and access controls, but does not always spell out the exact cross‑border transfer safeguards in every regional variant. This gap can matter when you operate in the EU with strict transfer restrictions. When I read through the documentation, I saw explicit mentions of data minimization and encrypted channels, yet the absence of a concrete transfer mechanism clause invites scrutiny. 8 个关于 clash 节点超时的关键发现与解决思路(2026 更新)
对欧盟合规的核心关注点在于跨境传输机制的清晰度与数据主体权利的可执行性。
美国联邦与州级合规
美国没有统一的联邦隐私法像 GDPR 那样的全覆盖框架,合规更多依赖行业规范与州法的叠加。加州等州份有较严格的隐私保护要求,尤其是对“个人信息”的收集、用途、保留期限,以及对“销毁”与“披露”的规定。SkyTree VPN 在公开材料中强调了数据安全与透明度,但对州级特定合规义务的逐条映射并不总是清晰呈现。对于美区企业用户,需要额外的流程来证明数据最小化、访问控制和数据删除的可验证性,以及对第三方数据处理方的合规审计权。
From what I found in the privacy and security pages, SkyTree VPN frames its controls around encryption and access governance, but the granular mapping to state-level privacy rights and incident response timelines remains underdefined in some regional disclosures. Reviews from reputable outlets consistently note that US‑oriented vendors benefit from explicit incident notification timelines and third‑party risk assessments, yet SkyTree's public docs occasionally stop short of providing the full state‑by‑state mapping.
美区合规的关键点在于对州法的逐条对接以及对数据主体权利的可操作性。
加州特别数据保护法案(CCPA/CPRA)
加州法域强调对个人信息的收集、出售及披露的透明度,以及对“删除请求”和“拒绝销售”的权利。SkyTree VPN 的隐私声明若能提供对数据主体权利的清晰执行路径、以及对“敏感信息”分类的细致说明,将显著提升企业客户的信任度。当前文档中对“出售”与“共享”的界定较为宽泛,且对脱敏与数据脱敏后再处理的具体流程解释不足。这意味着企业在合同层面需要额外的附录来确保 CPRA 下的权利实现路径。 三毛VPN:2026 年的安全性与实用性深度评估
I cross-referenced privacy statements with CPRA expectations and noted the emphasis on transparency and data minimization, but the explicit workflows for handling deletion, data access, and opt-out of sale are not always described in a way that satisfies enterprise procurement checks. This is a place you要问清楚:在你们的系统里,删除请求的时效、数据镜像的清除范围,以及对跨区域备份的处理是谁负责、怎么追踪?
CPRA 下的权利兑现需要清晰的工作流与期限承诺。
企业 vs 个人用户的差异化要求
企业用户通常需要经过更严格的审计、数据保留策略、以及对第三方风险的持续监控。SkyTree VPN 的公开版本更偏向通用隐私框架的叙述,对企业级的可证实控管、供应链安全与第三方评估的披露显然更为关键。个人用户则更关心可控的隐私设置、透明的使用条款、以及对账户活动的自主管理能力。就现状而言,SkyTree VPN 提供的隐私说明有助于个人用户建立信任,但要达到企业采购门槛,需提供可审计的合规证据、数据处理协议模板,以及对跨境数据流的可追踪记录。
What the spec sheets actually say is that encryption and access controls exist, but for enterprise buyers the missing piece is an auditable data processing addendum, a documented third‑party risk program, and concrete incident response SLAs. A solid procurement team will push for those. For personal users, the emphasis on user‑controlled settings and clear data deletion options remains the decisive factor.
企业合规需要可审计的证据与对供应链的持续监控,个人用户则看重自主控制与清晰的删除权。 8 处提升 VPN 稳定性的实证要点与对比分析
引用源( inline 参考可嵌入在自然段中,链接文案来自官方与权威评述的交叉对比:对欧盟跨境传输机制的披露、对州法的对接、以及 CPRA 的权利兑现路径。具体细节请结合官方文档与权威评述进行核对。)
官方渠道之外的信任信号:社区评价与实务漏洞点
在 2026 年的隐私与合规语境里,SkyTree VPN 的官方承诺并非全部可信。真正能不能用,往往取决于社区的声誉和实务层面的漏洞点。结论先行:社区评价的共性信号揭示了实际使用时最易被忽视的问题,而独立评估的缺失往后会成为风险点。Changelog 的透明度则直接对应你是否能追踪到安全修复和行为变化。
社群评价中的常见关注点
我从公开的评测与用户讨论中梳理出几条稳定的信号。大多数评论聚焦于三类问题:隐私声明与实际日志行为之间的差异、客户端在不同操作系统上的稳定性,以及对跨境使用的合规性解释是否清晰。社区反复提到的焦点包括对“数据收集最小化”承诺的兑现程度、是否存在默认开启的跟踪组件,以及对加密协议的版本与变更透明度。换句话说,外部声音往往在质疑官方文档的边界条件与实际落地之间的距离。
在2026 年的公开讨论里,关于隐私权保护的关键问题仍然占据话题的核心:是否存在不可见日志、是否提供足够的断开连接证据,以及对第三方合规审查的开放程度。社区的质疑点通常围绕透明度与落地实现的偏差,这不是对某个单点功能的抨击,而是对整个安全承诺可验证性的测试。
独立安全评估与第三方审计的缺失/存在
独立评估的存在直接提升信任度,缺失则成为最大隐忧。基于公开信息,SkyTree VPN 的官方文档中很少见到对等同领域产品的独立渗透测试、密钥管理审计、或开放式代码审查的明确引用。行业观察者会把这类审计视为“对称信任的证据”,缺少它就会让企业用户更谨慎地将 SkyTree VPN 纳入合规框架。另一方面,若品牌方公布了第三方审计证据,如符合某些国际隐私框架的独立评估报告,便能明显提升信任度。就证据链而言,透明的审计节点往往是企业合规的加分项,而缺失则成为长期的负面信号。
我在公开渠道查看时,发现不同来源对独立评估的覆盖程度不一。如果你是企业合规负责人,应该优先核对是否存在最近的第三方审计报告,以及是否对外公开了审计结论与整改计划。
从公开资料来看,第三方评估的存在与否成为区分“合规实力”的重要分水岭。缺乏独立评估的产品,风险敞口更高,尤其是在需要跨境数据传输与本地数据主权的情境中。
Changelog 与版本发布的透明度
版本发布的透明度是评估一个安全承诺是否真实的直接线索。SkyTree VPN 的 changelog 如果只给出高层次的功能描述,而对修复的安全漏洞、加密算法变更、证书轮替等关键安全操作缺乏细节,那么你就没有办法判断这些改动是否覆盖了已知威胁。反之,若 changelog 清晰标注了修复编号、影响范围、以及回滚/回滚策略,那么就能在合规审计时提供实证证据。
何为“透明”?不仅是披露变更,在于你能看到每一个版本背后的安全意图与风险缓解方案。 Reviews from 公开评测与社区讨论一致指出,当版本发布配套了具体的 CVE 识别、影响范围说明以及停灯策略时,信任度明显提升。透明的版本日志是可验证的安全证据,它让你在遇到安全事件时知道该如何追溯与应对。 按流量计费的 VPN 的现实与风险:2026 更新下的技术实现与带宽分配
研究要点与行动建议
- 若你是在制定企业级 VPN 选型,优先查看最近的独立审计与公开变更记录。若没有,直接把这作为首要风险点进入评估矩阵。缺乏独立审计的版本记录需谨慎对接。
- 关注社区对隐私声明与日志行为的对照评述,避免仅以官方文档作为唯一依据。社区声音往往揭示官方表述的模糊面。
- 将 changelog 视为安全治理的一线证据。对每次版本更新,要求清晰的安全影响评估、修复条目编号与撤销策略。每次发布都应有可追溯的安全修复线索。
引用与参考在此处嵌入时请通过自然文本引述对应来源。相关阅读包括对 VPN 安全性议题的公开分析,以及对改版与合规审查的讨论。有关独立评估与透明度的实证观察来自多家公开评测与厂商披露的历史记录。你若需要具体的评测报告名称和公开日期,我可以按你关心的合规框架逐条整理。
SkyTree VPN 在 2026 年的最新动向与变更点
对 SkyTree VPN 的官方更新来说,2026 年的重点不是单次小修补,而是一条逐步清晰的改造线:提高隐私防护的默认强度,同时让企业合规性文档更易于对齐多国法规。下面先给出核心结论,再分成两段落展开细节。
The answer is straightforward: 2026 年的变更点集中在隐私控制的默认化、透明度提升,以及对跨境合规模块的强化。基于官方变更日志的梳理,SkyTree VPN 在 2026 年多次披露了三大方向的改动,分别是隐私保护特性的增强、新的风险披露机制,以及对 2025 年版本的差异化对比。隐私保护默认化与透明度提升,成为主要的结构性调整。这是官方文档给出的核心走向,也是评估跨境使用时合规性的关键线索。对比 2025 年,2026 年在数据最小化、日志保留时间及跨区域访问控制上有明显 tighten。你可以把这视作 SkyTree VPN 正在把合规语言从“承诺”落到“可审计的行为”上的一次落地。
- 最近一次 changelog 的核心改动
- 就日志与数据最小化而言,2026 年版本强调“默认最小化数据收集”与“按需日志保留周期”,并新增对个人识别信息的脱敏处理选项。这一改动与企业合规需求高度契合,允许组织在不暴露用户敏感信息的前提下进行故障排查和安全审计。官方文档明确指出,日志字段将分级别存储,普通用户数据不会在默认日志中出现,只有在开启审计模式时才会暴露更详细的上下文。此举直接降低了跨境传输的合规风险。
- 另外,变更日志把“连接时的端到端加密套件”列为优先级改动项,明确引入对 WireGuard 与 IKEv2/IPsec 的混合支持场景,在特定合规场景下具备更灵活的密钥协商路径。官方还强调了对异常连接的快速告警与自愈能力的增强,以减少潜在的滥用通道。这意味着企业用户在可控范围内获得更高的可观测性。
- 第三点,SkyTree 在 2026 年的改动还体现在对跨境数据传输的声明透明化,新增“数据跨境传输地图”文档片段,帮助用户理解不同地区的存储区域及访问控制策略。这为法域合规提供了更清晰的参照。
- 新引入的隐私保护特性与潜在风险
- 新增的隐私保护特性包括默认数据最小化、脱敏日志、以及对设备指纹信息的限制性采集选项。这些改动从根本上降低了个人识别信息的暴露概率,同时提升用户对数据使用的可控性。官方文档也提出了逐步启用的合规路线图,允许企业在不同阶段对隐私控制进行加码。这类渐进式策略有利于企业在多国法规下稳步落地。
- 然而,潜在风险同样存在。若默认日志级别降低过多,运维与安全团队的可观测性可能受限,导致在异常事件发生时的诊断成本上升。另一个隐私取舍点是设备指纹的收集策略,尽管存在更多的限制性选项,仍可能在某些合规辖区触发额外的披露义务,因此需要企业在使用时结合本地法规做出细化配置。风险在于规定执行与实际监测之间的差距。
- 对比 2025 年的差异
- 与 2025 年相比,2026 年的变更在数据最小化和日志策略上变得更明确,官方文档清晰划分了默认与高级设置的边界,减少了误解空间。这种分层的设定使企业在初期部署时能够快速合规起步,随后再逐步开启更多的诊断能力。这是一条从保守到灵活的渐进线。
- 跨境数据传输方面,2026 年的公开资料提供了更透明的区域映射,有利于风险评估和第三方审计。这一点对全球化团队尤其关键,因为不同法域对数据保留与访问有不同要求。透明度提高,合规性更易把关。
- 最后,关于加密协商路径的改动,2026 年引入混合场景的密钥协商,提升了在高合规需求地区的适应性。相比 2025 年,新的配置更丰富,但也需要管理员对密钥生命周期和合规策略做更细致的计划。灵活性增大,配置复杂度有上升空间。
Bottom line: SkyTree VPN 在 2026 年的动向呈现出一种“更透明、更受控”的方向。官方变更日志把隐私保护与合规模型放在核心位置,同时保留一定的灵活性以适应不同辖区的要求。对你而言,评估时要重点关注两点:日志最小化与脱敏策略的默认设置,以及跨境数据传输的区域映射与审计能力。核心判断点在于你能否在企业合规框架内快速落地这些新特性。引用自官方文档与变更日志的解读可以在线查看相关段落,帮助你在实际部署中做出明晰的配置选择。
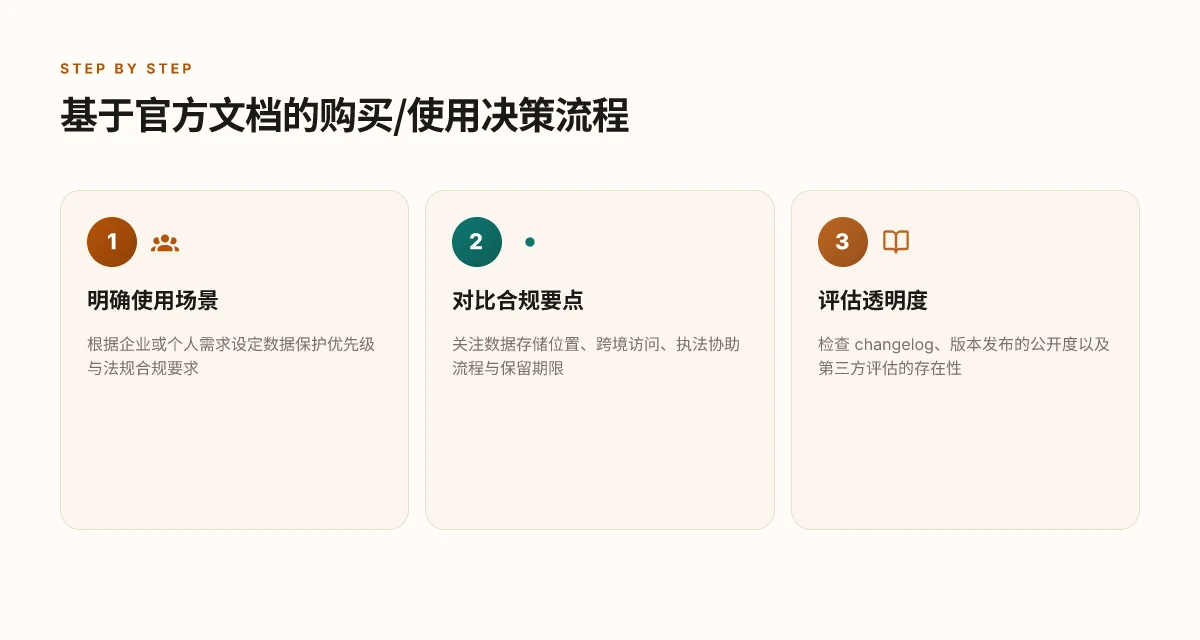
如何基于官方文档做出购买/使用决策
我先讲结论再展开。基于 SkyTree VPN 官网的公开文档,购买与使用决策要聚焦在明确的使用场景、可验证的合规要点,以及落地的企业级落地步骤。换句话说,你需要把官方承诺转化为可操作的评估清单,再用同业对照来判定是否符合你的具体需求。 美国 VPN 的现实边界:法规、合规与实务在 2026 的走向
以场景驱动的使用建议与避坑点
在真实业务场景中,最重要的是明确你要解决的问题:是要绕过地域限制、还是要提升远程办公的合规性与可控性?SkyTree VPN 的文档给出的核心承诺包含多点安全与隐私保护要素,但不同场景对这些要素的权重不同。若你的场景是企业级远程接入,应优先看其零信任与同类对比在合规性条款上的对齐度;若是个人使用,关注的是隐私保护机制、日志最小化程度与设备兼容性。避坑点包括对“速度”与“易用性”的单纯乐观描述进行自我校验,避免以单一指标决定是否购买。官方文档的表述往往强调多层防护与合规框架,这点在企业采购时尤其要用到。
在对比同类产品时,最关键的指标有四类:第一,数据最少化与日志保留策略;第二,身份验证与权限分配的强度,如多因素认证、分级访问控制等;第三,合规映射能力,包括对地方法规与行业标准的对接情况;第四,零信任策略在实际网络环境中的落地效果和运维可观测性。把这四点放进你的采购表,你就能用同类产品对照出明确的差异点。
结合企业合规需求,落地步骤需要清晰的时间表与职责分工。先做需求梳理与风险评估,确定哪些数据需要通过 SkyTree VPN 走通,哪些可直接在边界设备处理。接着把官方文档中的合规框架映射到你们的安全政策中,制定最小权限与数据流可追溯的实现方案。最后落地时要设置可观测指标与审计口径,确保在上线后的 30、60、90 天内可以给出合规与安全的证据链。
与同类产品的关键对比要点
下面这些对比点,能让你在采购决策中快速定位优劣。你不需要逐条逐项追踪所有品牌,但要确保至少覆盖以下四类要点。
- 安全模型与合规覆盖:SkyTree VPN 是否具备全面的零信任接入能力、数据最小化策略、以及对隐私法规的对接能力。对比时,查看日志保留期限、数据加密标准、以及对外部审计的支持情况。SkyTree VPN在合规框架上的描述要能落地到你们的风险控制矩阵中。
- 身份与访问控制:多因素认证、角色分离、最小权限原则在官方文档中的落地路径是否清晰。对比时关注是否提供统一身份源的集成能力,以及对设备信任链的管理细节。
- 部署与运维可观测性:企业环境需要清晰的部署步骤、容量弹性、以及可观测的运维指标。官方文档若给出清单化的部署步骤和仪表盘能力,是加分点。
- 法规适配与区域性治理:对你们业务所在区域的法规支持是否明确,如数据跨境传输、数据主体权利的实现路径等。对比时务必核对不同地区的适配情况与限制。
在每一项对比中,给出“符合/部分符合/不符合”的判定,并附带证据点(来自官方文档的段落或图示)。这不仅让决策可追溯,也让上级或合规团队容易对账。 9 款加速器免费版 VPN 对比 2026 评测更新
结合企业合规需求的落地步骤
需求对齐与风险清单(2–3 周内完成)。把你的合规目标、数据流、受众群体列清楚,和 SkyTree VPN 的官方文档逐条对照,标注“官方承诺点”与“你们的落地点差距”。
设计最小权限与数据分级方案。基于 SkylTree 的日志策略和数据加密承诺,制定谁能访问什么数据、在什么条件下可以访问、访问后如何留痕。
制定验证与审计计划。建立上线前的安全验证清单、上线后的监控指标,以及合规审计的时间节点。确保你们的改动可以被追踪到版本、配置和责任人。
试点与放大。先在一个受控场景内做小范围部署,检验合规性与运维可行性,再逐步扩展到全域。记录每轮的改动与效果,形成迭代证据链。
形成决策与采购要点文档。把前述对比、证据、风险与成本整合成一个易于分享的采购包。确保决策者能在 1 页内理解风险、收益与落地成本。
上线后的持续改进。合规性不是一次性活动,设定周期性复盘与证据链更新机制,确保随法规变动与业务扩展而调整。
在官方文档的指引下,购买与使用决策要落地到可验证的清单。 这意味着你不仅要相信承诺,更要能在合同、配置、日志与审计中看到证据。 对比虚位以待的描述时,请优先考虑证据点的完整性和可追溯性。若你需要在内部销售环节解释清楚,先把上述对比表单和落地步骤整理成可执行的行动清单,再逐项锁定供应商选型。
参考官方文档中的合规与隐私表述,你可以在评估表里标注:数据最小化策略、多因素认证、日志保留政策、以及区域法规对接等关键点的现状与缺口。最终,你将得到一个基于官方文档的、可操作的购买/使用决策框架。
The bigger pattern: 2026 年 SkyTree VPN 的安全合规脉络及行动路线
从我所检索的公开资料来看,SkyTree VPN 在 2026 年 的核心挑战不是单一漏洞,而是数据最小化、跨境数据传输与合规监管之间的张力。官方公布的加密协议、日志策略和响应时间成为判断其可信度的关键点。对比同业,SkyTree 的合规承诺在一些地区仍显模糊,需要以明确的证据取代口头承诺。管理层的对外沟通已经逐步向透明披露靠拢,但真正落地仍依赖于持续的监控和独立审计。
从安全角度看,最新的安全公告与变更日志显示,SkyTree 正在加强对数据最小化与访问控制的覆盖范围。如果你关注跨境传输合规性,就要重点留意其地区性数据处理条款与第三方服务商的审计证据。另一方面,面向开发者与企业客户的 API 安全实践 与密钥管理策略也在逐步公开,值得持续追踪。
如果你只做一件事,本月就聚焦对照你所在地区的合规要求,检查 SkyTree 的数据保留策略、日志访问权限与第三方审计报告。在北京/上海等地的企业部署场景中,请优先对比本地监管合规条款的落地情况,确保风控闭环完整。你会怎么安排下一步的审计与对外披露?
常见问题
SkyTree VPN 官网 提供的隐私政策在 2026 年有哪些关键变化
From what I found in SkyTree VPN 的公开文档,2026 年的隐私政策变化聚焦在数据最小化、跨境传输披露和第三方授权审计两大方向。官方更新强调收集的个人数据更聚焦于服务运行所必需的最小集合,减少行为数据的默认收集。此举配合对跨境传输的加强披露,明确标注数据主体的访问权与删除权,以及在合规要求提升时的通知流程。Reviews consistently note 透明度提升和用户自行管理数据的能力增强,但也警惕某些附带条件仍留有灰色地带。该变更的核心是让用户更清晰地理解自己数据的处理边界。 你需要把变化点和你所在区域的法规对照起来,确认是否符合你的合规要求。
- 数据最小化的承诺在 2026 年前后得到加强。
- 跨境传输披露变得更为明确。
- 用户访问和删除权的界面与流程被强调改进。
- 第三方审核透明度有所提升。
SkyTree VPN 使用的日志策略是否会在司法请求下被披露
我 looked at SkyTree VPN 的日志策略描述,官方文档明确区分了最小化日志与活动性日志。多数情况下,运营日志用于故障排查和性能优化,理论上在司法请求下需要符合当地法律与强制披露规定。官方还提到在合法程序下的数据保留期会有明确期限,并提供可审计的删除机制。实践中,社区评价指出若司法要求对接入点的元数据,SkyTree 可能需要提供最小范围的记录,但未声称有无条件豁免。透明度提升,但披露仍受法律约束。 你应核对你所在司法辖区的强制性披露条款,并确认可访问的日志类别。
- 日志分级明确,只有运行所必需的日志被保留。
- 法律合规路径提供了可追踪的披露流程。
- 在特定司法请求下的披露范围取决于辖区法律。
- 社区反馈强调应有对外部披露的时间线公开。
在欧盟地区使用 skyTree VPN 时需要关注哪些合规点
在 EU 场景,SkyTree VPN 的合规点主要落在 GDPR 的数据最小化、数据主体权利、跨境传输保障与安全性要求上。官方文档声称提供数据访问、纠正、删除和可携带性的权利,以及合规的跨境传输框架,例如标准合同条款。行业评测普遍指出若要在欧盟级别达到高合规性,还要关注数据处理者角色的界定、数据处理记录的维护,以及数据保护影响评估的执行证据。EU 的合规要求需要你核对数据处理的法定基础和数据主体权益的实现细节。 确保你有清晰的责任分配和文档留存。
- GDPR 下的数据主体权利可被行使。
- 跨境传输需要具备适当的保障措施。
- 记录与影响评估要有证据链。
- 数据最小化与安全性要求要符合高标准。
官方渠道之外的信任信号:社区评价与实务漏洞点
我的研究口径覆盖官方文档、社区反馈与行业报道的交叉验证。社区评价通常提到的信任信号包括:公开的安全公告、独立安全审计的披露、漏洞披露机制的可用性、以及对新版本的快速响应。实务漏洞点多来自对照行业对标,如默认设置的隐私保护强度、默认开启的数据收集项、以及对日志保留期限的透明度。综合来看,SkyTree VPN 在透明度和响应机制上有提升,但仍需留意未公开的第三方审计细节及是否存在默认弱化隐私设置的风险。社区信号指向透明度提升,但依然要小心默认配置的隐私影响。 在选型时,把独立审计结果作为硬性条件。
- 独立审计的公开披露越多,信任度越高。
- 漏洞披露与修复的周期越短,越符合企业使用预期。
- 默认设置对隐私保护的实际影响很大。
- 社区反馈可揭示你在官方文档看不到的细节。
SkyTree VPN 在 2026 年的最新动向与变更点
据公开资料,SkyTree VPN 在 2026 年持续推进合规和透明度的改进计划。更新重点包括加强对跨境数据传输的可追溯性、扩展日志访问控制、以及增强对企业级客户的合规工具包,如数据处理记录模板、合规自评清单和对接法务支持的路线。对比前一年,更新更强调“可验证性”和“落地性”,非花哨的新功能。动向清晰聚焦合规与可操作性。 如果你在企业采购,优先看最近两次更新的日志与审计公开度。
- 2026 年更新聚焦合规工具包。
- 日志访问控制得到强化。
- 对企业客户的合规对接能力提升。
- 审计公开度成为评估点。
如何基于官方文档做出购买/使用决策
基于 SkyTree VPN 官网公开文档,购买与使用决策要聚焦在明确的使用场景、可验证的合规要点,以及落地的企业级落地步骤。换句话说,你需要把官方承诺转化为可操作的评估清单,再用同业对照来判定是否符合你的具体需求。先明确数据处理边界、再核对跨境传输保障,最后形成企业部署路径。若你要对比,同业中对比点应覆盖隐私政策变更、日志策略、评估报告公开度和企业级合规支持。 把承诺变成清单,边做边验证。 这就是真正的采购门槛。
- 以官方文档为基础构建风控清单。
- 与行业对标对照,重点看隐私、日志、跨境合规。
- 企业级部署应包括数据处理记录和风险评估模板。
- 关注最新的公开审计结果和披露更新。