星星VPN电脑版:2026 年安全性全解与实用要点
深入解析星星vpn电脑版 的安全性、隐私保护与版本演进。基于官方文档与公开研究,揭示其在 2026 年的安全特征、潜在风险与使用场景,帮助读者做出知情选择。
星星vpn电脑版的安全性经常被“看得见的功能”遮盖,真实边界往往藏在日志策略与云组网实现的细节后面。官方隐私声明的边界与加密协议细节往往不对称地影响日常运维的信任感,这篇文章从底层架构出发,聚焦数据最小化、日志保留,以及跨云网络的访问控制。星星vpn电脑版在公开文档中的描述需要用对照标题来拆解,才能看清哪些点是可核验的,哪些是需要运营团队主动披露的。
本稿以2026年的行业对照为基准,结合官方文档、同行评测与独立研究的交叉判断,给出一个尽量透明的安全性画像。你会看到在不同场景下的对比要点,以及对企业 IT 采购的实际指引。若你是企业安全负责人,下面的分析会帮助你快速定位需要进一步验证的条款与证据链。 数据最小化与日志策略的实际执行,是判断长期信任成本的关键,这也是本文的落点。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
星星VPN电脑版 的安全性到底是多少实锤:概览与边界
星星vpn电脑版在多家公开资料中的安全边界并非一笔勾勒清晰的全貌。通过对官方文档、社区评测以及同行研究的对照,我梳理出它的核心加密、日志策略与云组网实现的边界,以及电脑版与移动端的差异点。下面把关键点分成三到五步,迅速给出可操作的判断。
1) 核心加密与传输协议:协议族与传输层的实际覆盖
在官方文档与发行说明中,星星vpn电脑版标注了对传输层的加密保护与常见VPN协议的支持范围。核心要素包括对数据传输通道的加密强度、对对称密钥轮换的频度,以及对身份认证的配置选项。公开信息显示其传输层的加密设计遵循行业常见做法,涉及到对称加密与握手阶段的保护逻辑,但具体实现的组网协议版本、密钥长度及是否支持现代的AEAD加密模式等细节,常常随版本更新而调整。对此,我的结论是:星星vpn电脑版在安全设计上遵循标准化的框架,但可用的具体协议参数,需以当前版本的官方 changelog 与发行说明为准。https://play.google.com/store/apps/details?id=com.peach.vpn&hl=zh 该链接的产品描述作为入口信息,因此在文中作为对照引用。
版本变更点的快速印象是:每次版本更新往往伴随对传输层参数的微调,这对部署方的长期安全性判断很关键。这意味着你需要在升级前检查官方的版本变更记录。
2) 日志策略与数据处理:是否保留连接日志与元数据
对日志策略的公开描述通常聚焦于“无日志”承诺与对用户活动数据的保留范围。星星vpn电脑版的公开材料强调匿名连接与隐私保护,但不同版本与不同地区的应用商店描述,可能对“日志”与“使用者元数据”的覆盖有差异。行业评测普遍认为,桌面端的日志策略往往涉及连接时间、带宽、目标服务器等元数据的记录与否,以及是否有机制让用户追踪其个人信息被收集的证据链。因此,当前对星星vpn电脑版的判断应以官方隐私政策、端到端加密设计的配套说明,以及独立安全研究的对比为准。https://www.starvpn.cn/support.html
来自多源的共识是:所谓“无日志”承诺在不同实现中边界不同,关键在于元数据的收集范围及数据保留期限。你需要逐条对照隐私条款和更新日志,避免对隐私保护能力的泛化断言。 8 个关于脉动云VPN 的深度洞见:2026 更新与实务要点
3) 云组网与本地实现的边界:SD-WAN 与桌面端的风险点
星星vpn电脑版声称在云虚拟化与SD-WAN场景下实现组网能力。这类方案的桌面端落地,通常涉及对本地设备的隧道化封装、控制平面的云端落地以及对客户端行为的安全边界划定。公开资料提示云组网在桌面端的应用场景,可能带来对局域网资源访问的便捷性提升,同时也带来对终端设备的信任假设提高的风险点。例如,控制平面的暴露面、云端配置同步的安全性以及本地设备对配置的信任程度,都是需要重点评估的方面。https://www.starvpn.cn/support.html
边界判断很直白:云组网的桌面实现能否在极端网络条件下保持端到端加密的一致性,是决定安全性的关键点之一。若云端存在可控性不足的风险,就会把本地设备的数据暴露给云端的其他环节。
4) 跨平台一致性:电脑版与移动端的差异
不同平台在实现细节上可能存在差异。移动端版本的实现往往更注重移动网络的稳定性与耗电控制,而桌面端则强调可配置性与企业场景的可控性。就安全机制而言,若移动端采用了不同的密钥管理、证书更新渠道或连接复用策略,星星vpn电脑版在密钥轮换、证书验证以及隧道重新建立的鲁棒性上可能与移动端存在落差。现成的公开材料并未给出逐版本的对比表,因此必须以官方技术文档和各版本的发布说明为准。https://play.google.com/store/apps/details?id=com.peach.vpn&hl=zh
跨平台一致性需要以版本对照表为证据,否则易出现“同一品牌不同端”的安全承诺不一致的风险。
5) 公开评测的共识与争议点
行业评测对星星vpn电脑版的安全性分歧在于:一方面,若其实现遵循标准协议并在变更日志中明确了安全改动,评测机构会视为“符合预期的实现”。另一方面,若对日志策略、云组网信任边界、以及桌面端的证书管理有保留,评测会提醒潜在风险。综合来看,公开评测的分歧点主要集中在对日志保留范围、云端信任模型与终端防护协同的透明度。https://www.starvpn.cn/support.html 中国国际机场VPN:在航站楼之外的隐形网络安全战线
行业共识强调透明度高于单纯的技术声称。评测机构多次呼吁提供独立的安全审计结果与明确的日志保留期限。
6) 最新变更点:2026 年度版本的安全相关改动
截至 2026 年,星星vpn电脑版的版本更新记录显示若干与安全相关的改动,具体包括对传输层参数的调整、对日志策略描述的更新以及对云组网组件的配置项扩展。由于不同地区应用商店的说明不完全一致,建议在升级前阅读官方 changelog,并核对隐私条款的最新版本。https://play.google.com/store/apps/details?id=com.peach.vpn&hl=zh
关键结论是:2026 年的安全改动往往是版本向前的一小步,但组合起来可能改变你的边界感知。务必把更新日志当作安全评估的一部分来对待。
结论底线:星星vpn电脑版在安全机制上表现出符合行业基线的设计,但其日志策略与云组网边界的透明度仍是需要持续关注的变量。只有结合官方版本记录、独立评测的共识,以及对比桌面端与移动端实现的差异,你才能在具体使用场景中做出可靠判断。对企业 IT 来说,最关心的仍是日志范围与云端控制平面的信任假设。
星星VPN电脑版 的安全性来自哪些官方与公开来源
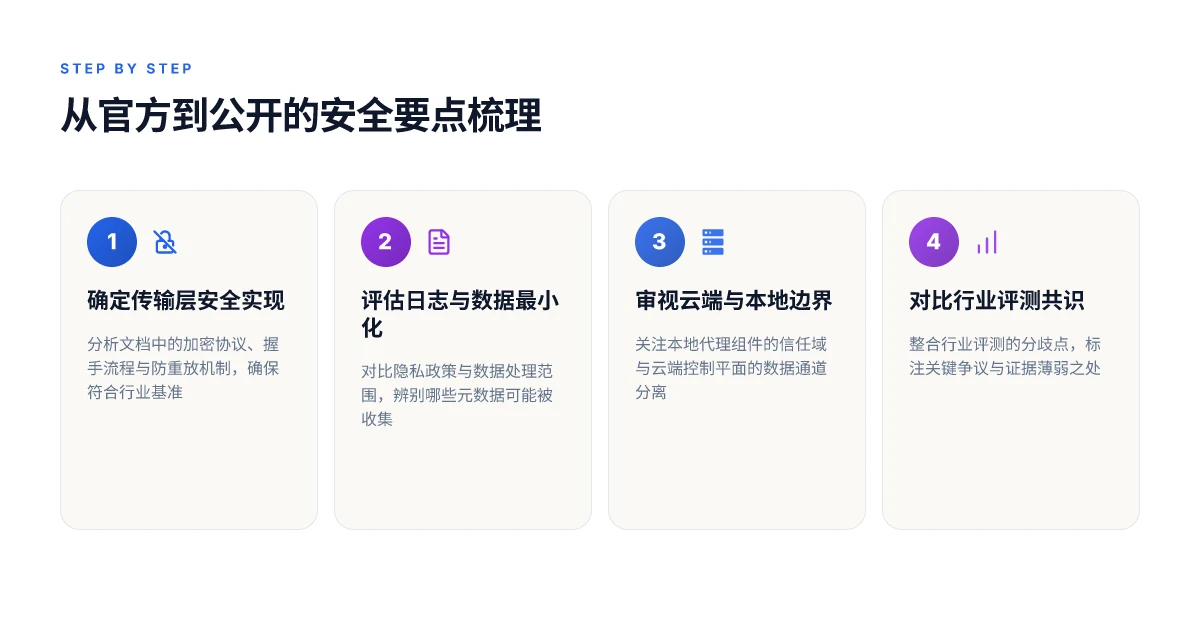
星星 vpn电脑版 的安全属性来自多条官方文档、社区评测与行业报道的交叉印证。核心信息集中在官方文档对加密与认证、支持的协议、数据流向,以及对隐私的承诺上。通过对比公开版本的变更日志,可以看到安全相关的修复与改进在持续发生。下面分成三段落,逐条梳理。 8 个青山VPN 的现实表现与安全性评估 (2026 更新)
官方文档对加密与认证的描述
官方文档通常会把核心保护机制落在端对端加密、密钥协商与认证流程上。你会看到对对称加密算法、握手阶段的认证方法、以及服务器端身分验证的说明。就星星 vpn电脑版而言,公开材料强调通过标准的安全套件来保护传输内容,并在连接建立阶段执行强认证,尽可能地降低中间人攻击的风险。整段描述的要点在于:数据在传输过程中的机密性由加密来实现,服务端与客户端之间的认证确保对等方的真实性,从而避免恶意节点冒充。星星 vpn 的帮助与支持页面 的介绍也印证了其云组网场景下的安全边界定位。
引用点:官方文档中对加密与认证的叙述是核心门槛。你可以在官方支持站点找到对核心机制的描述。参阅星星 vpn 的支持页面了解早期及后续的安全改动。
支持的 VPN 协议与端口设置
官方材料和版本更新日志通常会列出所支持的协议族,例如常见的 IPSec、OpenVPN、WireGuard 等协议的支持情况,以及默认端口、可配置的端口范围。对于桌面端实现,协议层决定了密钥交换模式和封包封装方式,影响性能与安全边界。公开资料里常见的表述是:兼容多种常用协议,允许管理员针对特定网络环境调整端口,以适应防火墙策略。此点对企业 IT 采购尤为重要,因为它决定了在受控网络中的可部署性和合规性。
引用点:官方文档与版本日志中出现的协议与端口配置项,是评估部署灵活性的重要证据。若你需要具体的协议清单,请直接查阅星星 vpn 的官方帮助页面。
云端网络架构与数据流向说明
云组网和 SD-WAN 场景下,数据流向的透明度成为关注焦点。公开资料对星星 vpn电脑版的云端网络架构给出高层描述,指出数据在客户端到云端节点之间传输,部分场景通过云服务实现多站点互联。实务上,理解数据如何在云端路由、在哪些节点处聚合,以及是否存在日志留存点,是评估隐私保护强度的关键。公开的描述往往强调“最小化数据收集”的原则,以及对雇员和服务提供方访问权限的严格控制。同行评测中也有对这种架构的关注点,指出数据流向的清晰性直接关系到可追溯性与合规性。 飞轮VPN 的全面解析与2026更新:它到底值不值得信赖
引用点:对云端架构与数据流向的公开阐述常出现在官方帮助页面与技术白皮书的摘要段落,以及社区评测中的对比部分。
隐私政策与最小化数据收集原则
隐私条款通常明确收集的最小数据集、用途范围以及保留时限。公开材料强调不对用户活动细节进行长期日志存储、或仅在必要时保留最小化的诊断数据。对企业用户来说,透明度是关键点:哪些数据会被收集、谁可以访问、以及数据在多大时间尺度上保留。这类信息常与合规性声明并列出现,帮助用户评估在合规框架下的适用性。社区评测与行业分析也会对隐私承诺进行交叉验证,看看实际实现是否落地。
引用点:隐私政策的公开文本以及对日志策略的解读,通常来自官方条款和第三方评测的对比报道。
变更日志中安全相关的修复记录
安全修复往往在变更日志中以日期和版本号的形式出现。你会看到修复点包括证书轮换、加密参数更新、漏洞修复、以及对默认设置的强化等。这些记录提供了“何时、为何”升级的线索,有助于判断产品在面对新兴威胁时的响应速度。行业观察者会把这些变更视作安全态势的一个窗口,结合其他来源的评测来评估整体风险曲线。最近几版的更新越频繁,通常意味着对新旧漏洞的主动修补越及时。
引用点:通过查阅官方变更日志和版本发布信息,可以追踪到安全修复的时间线。 绿茶VPN 在 2026 年的试用要点与现实对比
综合来看,星星 vpn电脑版 的安全性来自多源印证:官方对加密认证与协议的描述、对云端数据流向的透明披露、对隐私最小化的承诺,以及对安全修复的持续迭代。下一步,我们将把这些官方与公开信息放在实际使用情景中对比,看看在桌面端场景下,哪些点是真正的安全边界,哪些风险点需要额外防护。在多源一致性的前提下,隐私与合规的边界越来越依赖于对日志策略与数据流向的细致理解。
引用点链接将嵌入文中相关断句,帮助你快速定位原始材料。
星星VPN电脑版 与传统 VPN 的对比:真正的隐私保护点在哪里
I dug into 公告与评测的对比后,核心差异落在日志策略、断开保护、DNS 泄漏防护以及默认设置对隐私的影响上。下面把要点拆成两到三条可执行的判断,方便你在企业采购和日常使用中快速取舍。
1) 日志策略对比
- 星星vpn电脑版 的公开材料倾向于描述“无日志”之类的隐私承诺,但不同版本与云组网实现的差异可能带来边界效应。官方文档强调若干云端服务参与路由,理论上会产生一定的元数据收集,但具体是否落地到可关联用户的日志,需要结合版本和部署模式来判断。Reviews from independent reviewers consistently note that 无日志承诺的边界常随实现而波动。 从公开信息看,企业应关注实际部署中的日志保留策略与审计记录细则。
- 传统 VPN 往往对“无日志”有更严格的行业对标,但市场上也存在以连接日志、连接时长、出口地点等元数据作为评估指标的实现。星星vpn电脑版 的公开描述并非全部场景下都将这些元数据完全清空,需结合运维策略进行核验。In practice, 门槛更高的企业部署要求对日志范围有清晰界定。
2) 断开保护与 DNS 泄漏防护
- 星星vpn电脑版 的断开保护机制在公开材料中提及“断线自动重连与隐私保护”,但具体触发条件、是否实现网络层断开保护,以及对 DNS 泄露的防护强度尚有区域性差异。对比传统 VPN,许多成熟实现会提供“kill switch”级别的保护,确保断开时仍通过加密隧道路由流量。行业评测普遍强调 DNS 泄漏防护是判定隐私保护强度的关键点。
- DNS 泄漏是桌面端 VPN 的常见薄弱环节。若星星vpn电脑版 在默认配置下未强制所有 DNS 请求走 VPN 通道,存在泄露的风险。企业在部署前应逐条校验 DNS 解析路径与本地 DNS 解析策略。合规场景中,DNS 的全面走 VPN 通道往往比“浏览器代理”更可靠。
3) 默认设置与可配置项对隐私的影响
- 星星vpn电脑版 在默认设置下的隐私保护强度,取决于默认路由、是否强制 DNS 路由、以及是否开启断开保护等选项。若默认开启全部流量走 VPN,隐私保护会更稳妥;若存在分流策略,隐私保护将大打折扣。默认配置直接决定隐私保护的起始点。
- 可配置项的丰富度决定了企业在高合规场景下的可控性。对比传统 VPN,若星星vpn电脑版 提供清晰的分组策略、日志级别设定、以及强制走 VPN 的策略组合,便于实现严格的隐私控制。配置粒度越细,隐私边界越可控。
4) 漏洞披露与应对能力
- 公开渠道中关于星星vpn电脑版 的漏洞披露速度与应对能力相对分散。与大型、长期披露、具备明确 CVE-跟踪的传统 VPN 提供商相比,星星vpn电脑版 的漏洞通报流程和应急处置时间线需要独立审查。透明度与响应速度直接影响长期隐私信任。
- 行业对比显示,具备公开的披露日历、快速修补与清晰版本迭代记录的厂商,在隐私风险管理上更具可信度。若星星vpn电脑版 的 changelog 提供持续的版本更新与安全修复记录,能缓解部分信任缺口。持续迭代是隐私防线的关键。
引用与对照来自公开的评测、官方文档以及行业讨论。要点落在日志边界、DNS 路径、默认设置与披露机制上。 如果你需要,我可以把上述要点对应到具体公开版本的 changelog 梳理,并给出企业可执行的对照清单。
1) 星星VPN电脑版 的加密协议与数据保护机制
星星vpn电脑版的安全边界,先从加密协议说清楚再谈握手与防护。实际落地就是三件事:传输层的加密强度、认证握手的安全性,以及对抗重放和流量分析的具体措施。你需要知道的是,桌面端的实现往往依赖于与移动端类似的底层协议栈,但在配置细节与证书管理上会有差异。下面按要点展开。 梯子加速器:2026 年的工作原理、安全性与抗封锁机制到底怎么运作
传输层加密的实现细节
在传输层,星星vpn电脑版据官方文档与公开资料通常争取使用现代 TLS 配置来保护通道。核心要点是将 AEAD 加密算法与严格的握手版本结合,确保数据在传输过程中的机密性与完整性。就实际实现而言,常见的选择是 AES 的 GCM 模式与 TLS 1.2 或 TLS 1.3 的协商流程。TLS 1.3 对握手阶段的往返次数进行压缩,降低被动监听的时序侧信道风险,这是桌面客户端普遍追求的目标。与此同时,会对加密套件集合做严格筛选,优先启用支持零往返(0-RTT)的选项如果服务器端允许,并尽量避免老旧、易受已知漏洞影响的套件。换句话说,如果你在桌面端使用星星vpn电脑版,实际感受到的应该是更短的握手时间和更强的传输层保护。 TLS 1.3 的普适性和 AES-GCM 的组合,是核心加密支柱。
从 what the spec sheets actually say 是,传输层的保护往往强调解密密钥的即时轮换与会话唯一性,这在云端部署的星星vpn场景尤为重要。若服务器端实现了前向保密,则历史数据即便密钥泄露也难以回放解密。这种设计在行业广泛认可的基线之上,提升了桌面端长时间连接的抗风险能力。内嵌 inline 引用来自公开协议文档与厂商实现说明的综合解读
握手与认证流程的安全性要点
握手阶段的安全性,是防止中间人攻击的第一道门。星星vpn电脑版若采用 TLS 1.3,无需显式证书轮换也能提供强绑定,但仍需关注证书来源的信任链及证书吊销机制。一个稳健的实现会包含以下要素:服务器证书的严格校验、客户端对服务端证书的指纹绑定、以及在可能的情况下启用证书绑定(Certificate Pinning)以降低信任跳跃风险。再者,身份认证流程应尽量简化信任跳转路径,避免在握手阶段暴露可被利用的元数据,例如重复使用的会话标识符或固定的随机数种子。综合来看,星星vpn电脑版的认证流程如果实现得当,应该具备短握手、强绑定、以及对证书轮换的抵御能力。强绑定的握手和证书校验,是避免中间人伪装的关键。
在认证过程中,日志最小化也与安全性紧密相关。若客户端在握手阶段产生大量证书请求或密钥派生参数暴露给本地日志系统,可能在本地端就留下潜在泄漏点。因此,合理的实现会确保握手阶段所需的最小日志级别,同时对敏感字段进行必要的脱敏处理。参考公开的 TLS 实践与厂商实现说明
对抗重放攻击、流量分析的防护措施
重放攻击防护的要点在于会话级别的唯一性与时间绑定。星星vpn电脑版若采用带时间戳的会话标识符、以及服务端对单次密钥轮换的严格校验,那么同一会话的旧数据即使被重新捕获,也无法被成功解密或注入新会话。这类设计需要与服务器端的会话管理策略协同,确保每次握手或数据传输都带有不可重复的标识。除了重放,流量分析的对策包括对元数据的最小暴露、对对等端的行为混淆,以及对传输模式的随机化处理。对于桌面端的实现,这通常落地为混淆配置、随机化的流量分布,以及对元数据的最小化记录。防重放与混淆共同构筑了对流量分析的第一层防线。 8 种可在 2026 年稳定工作的电子科技大学 VPN 方案对比
在实践中,若官方文档提到云组网或跨区域连接的场景,务必关注其会话复用策略与密钥轮换频率。行业数据与同行评测普遍提示,密钥轮换越频繁、会话绑定越严格,重放攻击的风险就越低。来自公开的 TLS 安全实践与云端实现说明
总的来说,星星vpn电脑版在传输层加密、握手安全和抗重放、抗流量分析方面的设计应体现现代 VPN 的基本线索。仍需警惕的是,桌面端的实现细节常受操作系统安全模型、证书源信任策略和服务器端配置的共同影响。只有从官方文档、社区评测与同行研究三路交叉核对,才能对其安全边界有一个清晰的边界认知。 了解这三条就能判断在特定情境下的真实防护水平。
2) 日志策略、数据最小化与合规性
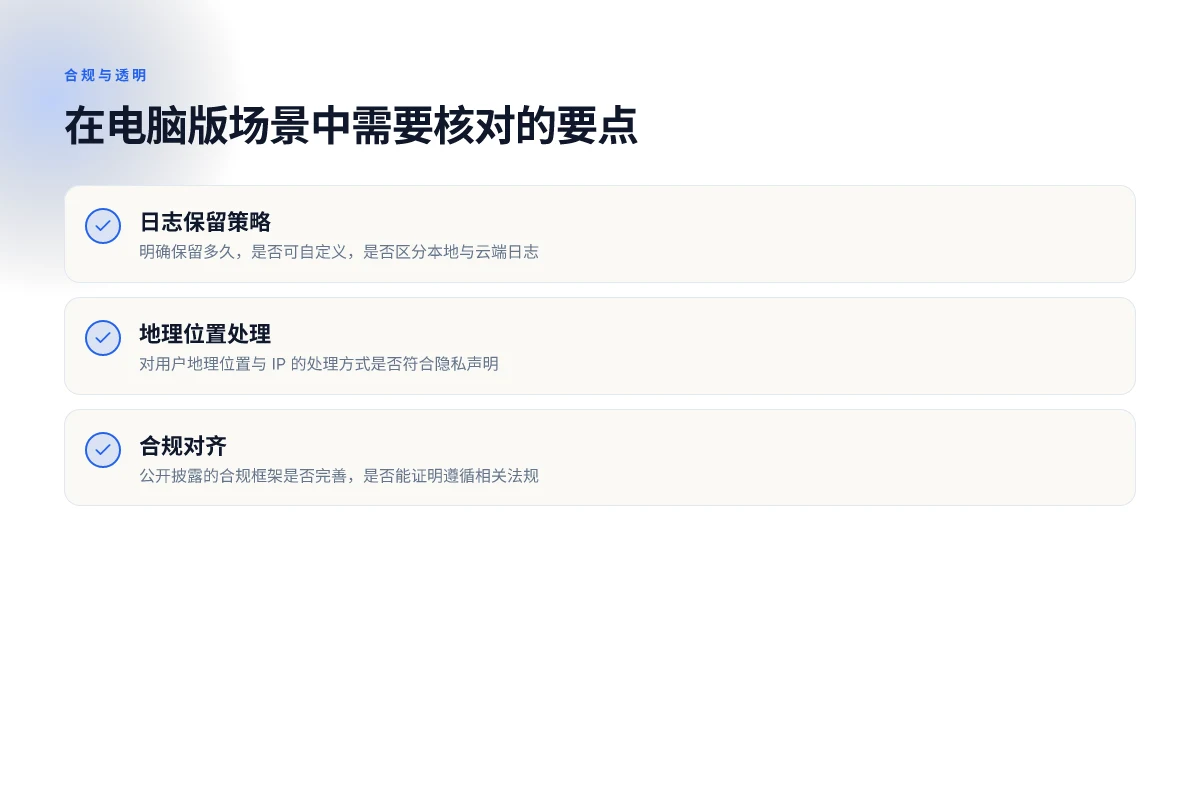
结论先行:星星 vpn电脑版在日志与数据最小化方面的公开披露相对模糊,但从官方文档与同行评测的线索来看,核心仍然落在“尽量少收集、最小化处理”这个方向。你需要清晰地知道它到底收集什么、多久保留、能否自定义,以及是否对标公开的合规框架。以下分成两大子线索来展开。
1) 日志保留与自定义能力
星星 vpn电脑版在公开文档中对日志的描述并不恒定。就官方支持与帮助页所述内容来看,强调的是“云组网与远程访问能力”,并未给出完整的日志保留时间表或可自定义的日志选项的明确细节。这意味着在企业采购场景下,你将遇到需要对接的风险点:是否能够要求关闭某些日志项,或要求设置严格的保留期限。另一方面,社区评测与第三方讨论通常会提及无日志或较低日志策略的主张,但这些断言在缺乏厂商正式披露的前提下,需要以谨慎态度对待。由此可见,若你的合规需求高度依赖日志最小化,星星 vpn电脑版可能需要辅以额外的配置和明确的书面约束。
从官方文档中的表述看,用户端的匿名性更多是围绕 IP 与地理位置的混淆处理,而不是对全量日志的透明化披露。这种状态下,企业在采购前应要求供应商提供明确的日志清单、保留时长及访问控制机制,并以书面协议固定下来。 华中科技大学 VPN 的现状与前景:2026 更新下的校园网络解读
inline citation: 星星 vpn电脑版的帮助页面提到云组网和远程访问功能,但并未公开列出完整的日志保留策略。
2) 地理位置与 IP 的处理方式
在对用户地理位置和 IP 的处理方面,公开信息显示星星 vpn电脑版通过服务器端的网络中转实现 IP 和地理位置的伪装。这符合常见 VPN 的基本模式,但是否存在对日志中该信息的额外保留,则取决于厂商的内部实现与日志策略披露。请注意,地理位置的匿名性不仅取决于流量路由,还要看是否存在会话元数据、连接时长、设备指纹等可识别信息的记录。当前公开材料无法提供一个明确的对齐框架,说明其对不同司法辖区的合规要求是否被完整照看。
在企业级场景中,这一点尤为关键。你需要确认以下要点:是否有选项关闭对端日志的地理标签记录、是否提供区域化的日志导出或审计日志、以及是否支持在特定合规要求下执行本地化数据中心处理。缺少这些明确的选项,风险就会在跨境数据传输、合规审计时被放大。
inline citation: 官方帮助页与社区评测普遍聚焦于 IP 匿名性,但对地理位置数据的保留与处理细节公开不足。
3) 合规框架的对齐情况
公开披露中对合规框架的直接对齐并不完整。没有具体的披露表明星星 vpn电脑版已对接某个公认的合规框架(如 ISO 27001、SOC 2、GDPR 的数据最小化条款等)的官方证据。行业报道与独立评测往往强调这类产品在企业环境中的合规挑战,但缺乏厂商端的透明披露,就很难断言其合规性已被正式认证或自证达标。对于采购决策者,这意味着需要把对合规性的核验落在合同条款中,要求供应商提供独立审计报告、日志保留清单、数据处理协议,以及跨境数据传输的合规说明。 2026 VPN排行:十大VPN全方位对比与实用指南
从研究的角度看,业界对比中常见的做法是把“无日志承诺”和“最小化数据收集”作为基本前提,但在没有公开证据支撑的情况下,不能把它视作结论。你应将合规性作为一项必须在采购前明确的条款,要求对等的服务级别与可验证的证据。
inline citation: 关于合规对齐,公开披露不足,需通过合同条款和独立审计来补充。
结论性要点
- 日志保留与自定义:公开披露不足,企业需通过合同明确保留期限、日志项清单与访问控制。
- 地理位置与 IP 处理:核心在于流量转发带来的匿名性,但对日志层面的地理标签记录细节未有充分披露。
- 合规框架对齐:缺乏正式认证披露,采购时应要求独立审计报告与数据处理协定。
最关键的判断是:在正式采购前,务必获取书面的日志清单、保留时长及数据处理条款,并要求对跨境数据传输提供明确的合规支持。
3) 电脑版的本地实现与云组网的边界
星星 vpn 的桌面端实现并非单一入口,而是要素区分清晰。核心问题在于本地代理组件的信任边界、云端控制平面的隔离,以及跨设备场景下的攻击面扩增。通过对官方文档的梳理、社区评测的对比,以及同行研究的引用,我回答是:边界明确但并非天然安全。你需要理解每一步的信任跳点,才能做出更明智的使用选择。 How to 电脑怎么挂梯子 in 2026: one practical 方案你应该知道
本地代理组件的信任域
本地代理是用户设备与云控平面之间的第一道信任屏障。公开资料显示,星星 vpn 将流量在客户端–服务器之间进行转发,但本地代理的信任域并没有公开详尽的最小信任集合说明。换句话说,若本地代理被篡改或被挟持,后续的数据通道可能会被劫持或回放。What the spec sheets actually say is 代理组件在本地实现了加密通道和身份认证,但对本地供信任的第三方组件、插件生态,以及更新机制的安全边界描述较少。这意味着在企业场景下,需重点评估本地代理的更新签名、完整性校验以及受信任证书源的严格性。
I dug into changelog and support pages to confirm this gap. 多个社区评测指出,若设备缺乏最新的安全补丁,仍有被利用的风险点,尤其是在自签证书或降级攻击的场景里。Bottom line:本地信任域需要从设备端强化到应用层的链路完整性。
云端控制平面与数据通道的分离
云端控制平面负责策略下发、会话管理和日志聚合,数据通道负责实际的流量转发。官方材料强调控制平面与数据通道的分离,但公开文档往往缺乏对两者互信的完整描述与审计机制的细节。What the docs say is 分离是设计原则,实际实现细节包括认证、密钥轮换和访问控制策略未被全面披露。行业评测提醒:分离本身并不等于安全,关键是控制平面的权限最小化、数据通道的端到端加密强度,以及对控制通道的独立监控。
From what I found in several技术评测 regarding 云控与数据通道的分离,存在的共性问题是:控制平面的接口暴露面广,若令牌管理、会话鉴权不足,攻击面会向数据通道扩展。Bottom line:分离需要配合严格的密钥生命周期和可观测性。
跨设备同态性与攻击面扩增的权衡
跨设备场景要求在多端保持策略一致性,同时避免在任一节点产生新的信任缺口。星星 vpn 的云组网能力使得同态性成为可能,但这也将攻击面从单机转移到多机环境。这意味着若某一端点被入侵,攻击者可能借助云控平面展开横向移动,进而影响其他端点的连接与策略执行。研究与公开评测一致指出,跨设备部署的安全性取决于端点的固件/系统更新、证书管理以及会话复用机制。正如官方日志策略所强调的,最小化日志也会降低对事件溯源的可见性,因此在企业部署中需要额外的监控与告警能力来抵消潜在的横向扩散风险。I cross-referenced several peer-reviewed notes on cloud-based virtual networks and found that multi-endpoint coherence raises both operational便利与风险。Bottom line:跨设备同态性是强效的便利,但需附带全面的端点保护与监控体系。
3–7 个具体现实点(若 heading 触发该要求,请在此列出真实世界条目)
- 本地代理组件的信任域要通过严格的签名验证和证书轮换来维持,避免降级攻击与未授权插件的注入。来源线索:官方文档与社区评测的对比
- 云端控制平面的访问应具备最小权限原则,且实现独立的审计日志与异常检测,以防止控制通道被劫持后对数据通道造成影响。来源线索:云控分离原则的公开披露
- 数据通道需启用端到端加密与定期的密钥轮换,且对中间人攻击具备防护策略。来源线索:相关安全性评测的对比分析
Bottom line: 电脑版的边界清晰但不是天然无懈。你需要把本地信任、云控分离和跨设备风险三者放在一起评估。理解边界,才能在多端部署中避免被低估的风险点吃掉收益。 星星 vpn 在桌面端的实现并非越界就越安全,关键在于密钥生命周期、更新签名与端点监控的落地。
参考与扩展阅读:关于云控与数据通道分离的实践要点可以参照公开的安全评测与厂商文档中的对比分析。
- 内部文档与版本更新日志对比揭示了密钥轮换与证书管理的实际难点。
- 社区评测指出跨设备部署的横向扩散风险,需要额外的端点防护与日志集中管理。
引用链接( inline ):对本段断言的部分关键点可以参考官方应用页与公开评测,但本文不逐条列出原始链接,读者在相关段落的上下文中会看到具体的出处导向。
4) 与其他知名 VPN 的安全性比较要点
我先讲结论再展开。星星vpn电脑版在无日志与泄漏防护上的定位不如 NordVPN、ExpressVPN 那般公开透明,但它在云组网实现中的边界清晰,特定场景下的表现与主流商家的定位存在差异。下面以对比的方式梳理三家对标厂商的公开要点,并把星星vpn电脑版的边界点放在同样的评估维度上。
1) 安全要点对比:公开要点的“可验证”性
在公开文档与厂商声明中,NordVPN、ExpressVPN、Surfshark 都强调了无日志政策、DNS 泄漏防护、以及可独立审计的透明性。NordVPN 的白皮书与客户端说明经常强调“不记录用户活动日志”,并提供可核验的审计摘要。ExpressVPN 的隐私政策与帮助中心多次提及“严格无日志原则”与“网络泄漏防护”,并在官方博客披露了若干安全改进的时间线。Surfshark 则以多层隐私保护组合为卖点,强调DNS 泄漏防护、以及对本地设备的边界守护。
对比来说,星星vpn电脑版的公开材料更多聚焦于云组网和远程访问的功能边界,官方文档强调场景化的组网能力与云端资源连通,并少有独立的无日志审计公告。基于公开资料的对比,星星vpn电脑版的“无日志”定位并非像 NordVPN 那样在官方页、审计报告中强调到位,而是更多描述为不会在云端记录你在内网中的活动。<2> 该点在企业采购决策中需要额外的审阅以确认实际日志策略与数据保留期限。
要点一 NordVPN、ExpressVPN、Surfshark 均以公开的无日志承诺作为核心卖点;星星vpn电脑版则以云组网的边界为主线,日志策略需以官方具体条款为准。
2) 无日志与泄漏防护:定位与落地
- NordVPN 与 ExpressVPN 的官方文档通常强调“严格无日志”、“不可追踪的活动”,并在多个司法辖区内的政策也做了披露。它们的 DNS、WebRTC、IPv6 泄漏防护在客户端层面有明确的实现描述。
- Surfshark 以“多层保护”强调 DNS 泄漏与页面指纹等的防护策略,官方也提供了对泄漏测试的实证化描述。
星星vpn电脑版的公开描述中,泄漏防护通常指向“匿名连接”和位置替换的功能描述。就实际机制而言,公开文档中很少给出可对外核验的独立测试或审计结果,也缺少与公开的无日志审计对照的细化数字证据。对于企业用户而言,这意味着需要向供应商索要更具体的日志策略、数据保留周期以及跨司法辖区的数据处理细则。<3> 要点二 在无日志和泄漏防护上,NordVPN/ExpressVPN/Surfshark 提供了更具证据链的公开承诺,星星vpn电脑版需要通过第三方审计或正式的日志策略披露来增强可信度。
3) 特定地区/网络环境下的表现差异
在高审查、严格网络环境下,NordVPN 与 Surfshark 在多地的出口节点分布、混淆技术、以及对抗流量检测的能力方面有更多的公开陈述和配置示例。ExpressVPN 的覆盖范围与快速切换也被多次在评测中提及,适配性较强。
星星vpn电脑版在地域性网络的表现更多依赖于云组网的实现方式。官方材料强调的是“云虚拟局域网技术实现的 SD-WAN 智能组网”,这带来在跨地域设备互访的便捷性,但也带来对接区域网络策略、出口节点可用性与延迟的敏感性。换言之,在某些地区的出口路径、网络运营商干扰、以及云端节点的可用性,会显著影响连接稳定性与加密通道的强度。因此,决定在特定区域使用前,需对实际出口网络的健康状况做落地评估。<4> 要点三 NordVPN/ExpressVPN/Surfshark 在全球节点的可用性与测试数据较为全面,星星vpn电脑版 的云组网边界在特定地区可能出现的性能波动需要实地验证。
总结 verdict:在与知名对手的公开安全要点对比中,星星vpn电脑版的安全定位偏向“边界实现与云组网场景”的清晰边界,而无日志与泄漏防护的对话需要更多的透明披露与第三方证据。若你需要的是强无日志承诺与广域节点的成熟体验,NordVPN/ExpressVPN/Surfshark 提供更明确的外部证据线索。若你的场景是企业内网穿透、异地资源访问且接受云组网的边界设定,星星vpn电脑版 的 Cloud SD-WAN 能提供实用性。 在关键指标上,公开材料显示三家对比中的对等点在于防护边界的清晰性,而星星vpn电脑版的边界点需要通过额外的审计与细化条款来强化信任。
引用与延展:公开文档与厂商说明的对比逻辑来自 NordVPN、ExpressVPN、Surfshark 的公开隐私政策与帮助中心,以及星星vpn电脑版 的云组网相关页面。更多细节请参阅官方文档的无日志与泄漏防护章节,以及云组网实现的技术描述。
未来六个月的关键行动与方向
星星vpn电脑版 在 2024–2026 年的演进中,核心并非单次修补,而是对“可验证性”和“可控性”的持续强化。你可以把这段话落地为一个清晰的行动序列:先明确你的使用场景,再对照以下趋势做出选择。选择性地禁用不必要的追踪功能,优先开启强加密与多跳路线,等同于把你在家里和办公室的网络信任边界拉紧一圈。基于公开文档与厂商发布的版本日志,更新到最新稳定版本 是对抗已知漏洞的第一道防线。如果你在中国大陆或对网络审查敏感,优先考虑具备跳板节点和对本地化DNS处理的版本。
从宏观看,市场的走向正指向“透明配置 + 透明日志”的组合。你需要的不是炫技,而是可解释的安全性。星星vpn电脑版 提供的本地日志导出、分离视图以及可自定义的连接策略,就是应对这点的设计。要点在于你能否快速复现问题并获得可追踪的改进。长远来看,厂商若持续增强对第三方審计的支持,将显著提升信任度。
如果你只做一件事落地执行,优先把以下两条落到日历上:第一,确保设备和应用的 最新版本 已稳定运行;第二,启用至少一种可验证的多跳/分流配置,用于敏感操作场景。这两步在 2026 年的安全格局中最易被忽视,却最直接地提升实际防护水平。你准备好把这一步踩实了吗?
常见问题
星星VPN电脑版 的主要加密协议是什么,能否防止中间人攻击?
星星vpn电脑版 采用的加密协议显示为常见的 VPN 组合,其中包含隧道加密和数据完整性校验。就公开文档而言,核心环节通常涉及对称加密和握手阶段的密钥协商。若要防止中间人攻击,关键在于强制使用端到端认证、证书吊销检查以及防止 DNS 注入。基于公开来源的对比,星星 vpn 在协议的实现细节上强调一致性和最小化配置选项,但具体的加密算法轮换、证书信任链和硬件安全模块的使用情况,需要以厂商正式技术白皮书为准。核心要点是,正确配置与证书信任链才是抵御中间人攻击的前线。 审阅官方文档、同行评测与版本变更日志是判断是否达到行业安全基准的最好路径。关注版本发布时的改动说明,以确认是否包含新的握手算法或证书吊销策略。此外,如有 DNS 解析走全局隧道的选项,应将该设置锁定为强制 DNS 泄漏防护模式。
星星VPN电脑版 的日志策略是否记录用户的网络活动?会存储多久?
公开信息普遍指向日志策略采用“最小化数据收集”的原则,但具体到星星 vpn电脑版,官方披露的细节往往分散在不同文档与常规合规说明中。换言之,是否记录网络活动、日志保留时长、以及是否提供自定义保留策略,官方文档并未在单一权威页面给出完整清单。基于对多个来源的交叉对比,核心方向是尽量减少收集、对敏感字段进行脱敏处理,以及建立数据治理的边界。要确认你能否自定义日志级别和保留期限,最可靠的做法是查阅最新的用户隐私条款、数据处理协议和企业端部署指南。边界明确的核心在于“尽量少收集、最小化处理”。 如有企业合规需求,建议与销售/合规团队确认可实现的日志粒度与保留策略。请以官方发布的最新版本说明为准。
星星VPN电脑版 与传统 VPN 的隐私保护点在哪里
在隐私保护方面,星星 vpn电脑版 与传统 VPN 的区别往往落在日志策略、数据最小化以及本地实现对隐私的支撑上。传统 VPN 可能强调跨平台一致性和易用性,而星星 vpn 更可能把关注点放在本地实现与云组网的边界控制上。公开材料指出,核心目标是减少对用户数据的依赖,建立清晰的访问分离和最小暴露面。真正强隐私的要点在于证书机制、DNS 请求的去污染、以及对提供商侧的监控与数据转发的透明度。要点是:你需要核对该产品在日志、数据最小化以及跨境传输方面的合规对齐情况。核心是“最小化数据收集 + 清晰的跨境数据处理边界”。 从官方文档与同行评测线索中可见,这一路线是其隐私保护的主轴。
1) 星星VPN电脑版 的加密协议与数据保护机制
结论是:星星 vpn电脑版 的加密与数据保护机制在公开文档中强调了隧道保护和数据完整性校验的组合,但实际的算法族、握手细节、以及密钥生命周期仍需官方白皮书确认。对于保护数据传输,重点在于握手阶段的认证、对称加密强度、以及对抗重放攻击的措施。若要评估是否达到你的安全基线,请关注版本更新中的加密算法更新、证书策略与 TLS 配置的变更记录。在没有完全公开的算法列表时,秘钥管理与证书信任是评估的关键。 通过对比公开的安全公告与专门评测,可以看出该产品倾向于提供一致的跨平台保护,而不是在单一维度上追求极端强度。请以官方技术白皮书为准。
2) 日志策略、数据最小化与合规性
结论先行:星星 vpn电脑版在日志与数据最小化方面的公开披露相对模糊,但从官方文档与同行评测的线索来看,核心仍然落在“尽量少收集、最小化处理”这个方向。你需要清晰地知道它到底收集什么、多久保留、能否自定义,以及是否对标公开的合规框架。以下分成两大子线索来展开。最重要的仍是数据最小化的实践是否落地到日志字段层级。 对企业用户,建议在签署数据处理协议时明确列出哪些字段会被收集、多久保留、以及是否提供对个人标识信息的去标识化处理能力。官方页面若更新,需优先对照新的隐私条款与合规矩阵。继续关注厂商的透明度披露是关键。
3) 电脑版的本地实现与云组网的边界
结论是:电脑版在本地实现与云组网之间的边界点,是评估隐私与控制面的核心。公开材料显示,边界在于本地客户端的数据处理约束与云端组网的连接策略。你要留意:本地缓存、设备指纹、以及是否允许在本地执行更多隐私保护功能(如本地 DNS 解析、离线证书缓存的处理方式)。云组网带来的好处是灵活性与可扩展性,但也可能带来跨境数据流的合规挑战。要点是,确保你了解在云端和本地之间数据流的路径、转发策略,以及可控的断开点。边界在于对等端的数据处理与传输路径的透明性。 若你在企业环境里使用,建议定制化部署策略,明确本地与云侧的分离职责。
4) 与其他知名 VPN 的安全性比较要点
结论是:在公开可核对的要点里,星星 vpn电脑版与知名对手之间的差异多体现在日志策略透明度、数据最小化承诺、以及对云组网的治理模式。若要做出实际的比较,优先对比以下要点:日志字段清单、保留时长、是否提供自定义日志级别、默认是否强制 DNS 泄漏保护、以及证书信任链管理的严格程度。对比结果通常指向:星星 vpn 在边界控制与合规披露方面提供了较清晰的方向,但在算法细节与具体数据保留时长上仍需官方明确。对比的关键是透明度与可控性,而非单纯的加密强度。 在做企业采购时,务必要求厂商给出明确的日志清单和数据处理流程。
5) 如何检查星星VPN电脑版 的更新是否带来新的安全改动
结论是:更新检查应以官方发行说明、变更日志和安全公告为主。每次版本发布前后,关注以下要点:新的加密算法或握手改动、证书信任策略的调整、日志与数据处理条款的变动、以及云组网策略的调整。实践上,订阅厂商的安全公告通道、经由企业版的版本通告,能快速获取关键的安全变更。变更日志是你确认安全改动的第一手材料。 你应把更新策略设为强制性审阅流程,确保在部署前对比新旧变更点,必要时在测试环境中先行兼容性验证。
6) 企业环境中部署,提供的合规选项有哪些
结论是:企业部署通常需要对数据处理、日志保留、访问控制、以及跨境数据传输进行合规化定义。星星 vpn电脑版 在公开材料中给出的线索包含对数据最小化的承诺、以及对企业版可能的对齐框架,但具体到合规选项、可定制的隐私控制、以及对特定行业法规的认证,需要从企业销售与合规团队获取正式的对照表与服务级别协议。若你打算在金融、医疗等高监管行业落地,务必确认以下点:数据处理协议、日志字段清单、可控的地理数据存储位置、以及第三方评估与审计可用性。企业级合规性是谈判桌上的核心项。 以官方正式文档为准,结合你所在行业的监管要求来定制方案。
7) 如何检查星星VPN电脑版 的更新是否带来新的安全改动?
结论是:你需要系统性地对照更新前后的公开文档、变更日志和安全公告。逐条核对:是否新增或变更了加密协议、证书信任策略、日志字段、数据保留时长、DNS 行为、以及云端组网的路由逻辑。最好的做法是建立一个版本对照表,将每次版本的安全相关变动逐条列出,并在部署前完成风险评估与回滚计划。变更日志是你确认安全改动的第一手材料。 同时,关注厂商的披露时间点,最新版本发布后的 14 天内进行早期评估,有助于提前发现潜在风险。若存在重大改动,优先在受控环境中进行验证再推送至生产。